비트코인 코어(Bitcoin Core)는 2026년 11월 10일, 채굴 작업을 중단시킬 수 있는 고위험 결함을 비롯해 블록 처리 및 Tor 연결에 영향을 미치는 두 가지 취약점을 포함해 총 세 가지 보안 취약점을 공개했다. 개발자들은 2025년 10월에 이미 해당 문제들에 대한 패치를 적용했으나, 구체적인 기술적 내용은 지금까지 비공개로 유지되어 왔다.
비트코인 코어, 채굴 노드 중단 가능성 있는 고위험 보안 결함 공개
작성자

공유
주요 내용
- 비트코인 코어는 이번 주 채굴 작업을 중단시킬 수 있는 결함을 포함해, 이전에 이미 패치된 세 가지 취약점을 공개했다.
- 가장 심각한 결함은 블록체인 재구성 이후 영향을 받은 노드가 유효한 블록 템플릿을 생성하지 못하게 할 수 있습니다.
- 수천 개의 노드가 별도의 Tor 구성 결함에 노출될 위험이 있었으나, 기본 설치 환경은 영향을 받지 않았습니다.
비트코인 코어의 버그가 어떻게 채굴 작업을 중단시킬 수 있었을까?
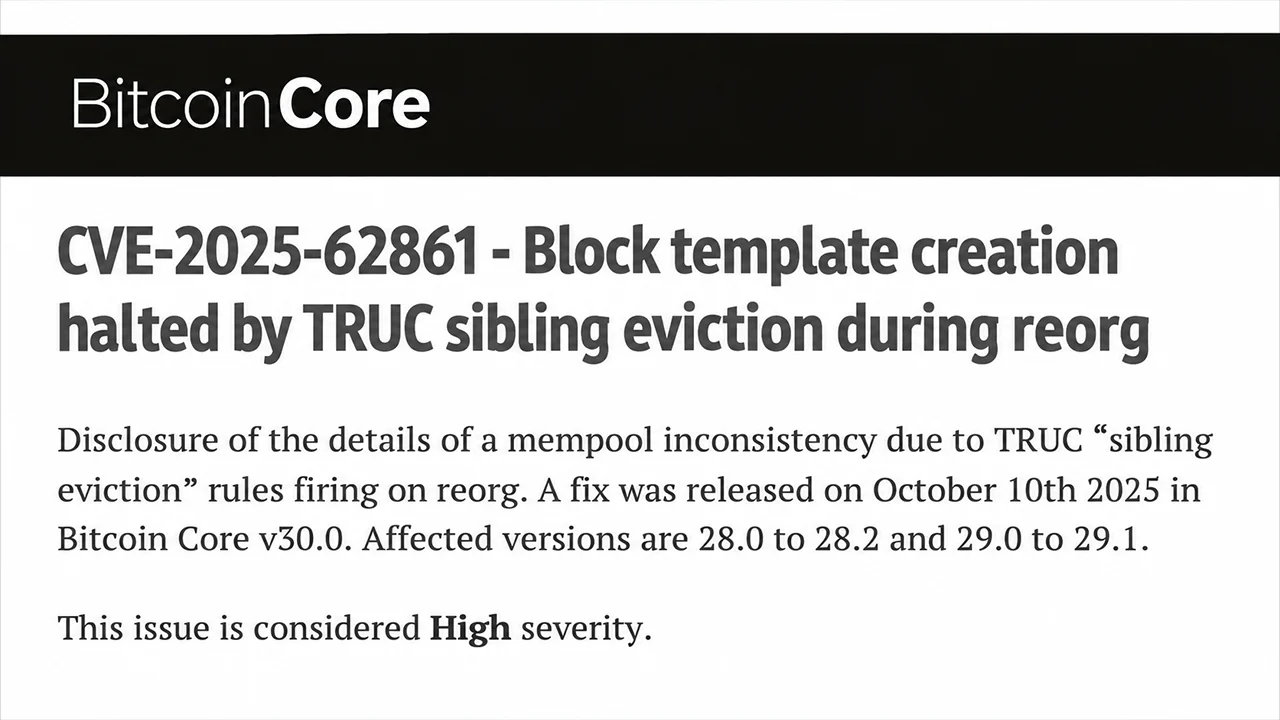
CVE-2025-62861로 식별된 가장 심각한 취약점은 비트코인 코어 버전 28.0부터 28.2까지, 그리고 29.0부터 29.1까지에 영향을 미쳤습니다. ‘고(High)’ 심각도로 분류된 이 결함은 블록체인 재구성 과정에서의 트랜잭션 처리에 관련되어 있으며, 이로 인해 채굴 노드가 유효한 블록 템플릿을 생성하지 못할 가능성이 있었습니다.
이 문제의 핵심에는 일반적으로 TRUC 트랜잭션이라 불리는 버전 3 트랜잭션이 있었는데, 이는 특수한 멥풀(mempool) 제한 사항 하에서 작동합니다. 체인 재구성 과정에서 비트코인 코어는 종속 트랜잭션을 유지한 채 트랜잭션을 잘못 제거함으로써 트랜잭션 풀 내에서 불일치를 초래할 수 있었습니다.
채굴자들에게는 이로 인한 결과가 특히 골칫거리였습니다. 영향을 받은 노드는 블록 템플릿 유효성 검사에 실패할 수 있었으며, 이로 인해 재시작될 때까지 새로운 채굴 작업을 생성할 수 없게 되었습니다. 채굴 장비는 오래된 템플릿에 대해 해싱을 계속할 수 있어, 거래 수수료를 놓치거나 운영 효율성이 저하될 위험이 있었습니다.
보안 연구원 니클라스 괴게(Niklas Goegge)는 2025년 9월 26일 이 결함을 보고했다. 이후 개발자 그렉 샌더스(Greg Sanders)는 재구성 과정에서 문제가 되는 거래 제거 현상을 방지하는 수정안을 제안했으며, 이는 10월 2일에 병합되었다.
이 수정 사항은 2025년 10월 한 달 동안 비트코인 코어(Bitcoin Core) 30.0, 29.2, 28.3 버전에 반영되었습니다. 그럼에도 불구하고, 공개 시점 기준으로 접근 가능한 노드의 약 9%는 여전히 취약한 버전을 계속 배포하고 있었습니다.
나머지 두 가지 비트코인 코어 보안 취약점은 무엇이었나요?
두 번째 취약점인 CVE-2025-62859는 중등도 심각도로 분류되었으며, 악의적으로 구성된 콤팩트 블록과 관련이 있었습니다. 공격자는 변경된 트랜잭션 위트니스의 부적절한 처리를 악용하여 블록 다운로드를 반복적으로 지연시킬 수 있었습니다. 대역폭이 높은 피어 연결이 침해된 경우를 포함한 특정 네트워크 조건 하에서는 이러한 방해가 무기한 지속될 수 있었습니다.
연구자 유진 시겔(Eugene Siegel)은 2025년 4월에 이 취약점을 발견했습니다. 그레고리 샌더스(Gregory Sanders)가 수정 패치를 개발했으며, 이는 비트코인 코어 버전 30.0 및 29.2에 반영되었습니다.
한편, CVE-2025-62860은 인바운드 Tor 연결 및 신뢰할 수 있는 피어 권한과 관련된 완전히 다른 문제를 드러냈습니다. 운영자가 비트코인 코어의 선택적 -whitelist 설정을 구성하여 자신의 Tor 데몬 주소를 포함시킨 경우, 들어오는 연결이 신뢰할 수 있는 피어를 위해 의도된 권한을 실수로 상속받을 수 있었습니다.
이러한 예외 처리로 인해 특정 서비스 거부(DoS) 방지 조치와 개인정보 보호 기능이 약화되었습니다. 비트코인 코어 측은 표준 구성은 안전했으나, 수천 개의 접근 가능한 메인넷 노드가 잠재적으로 영향을 받았을 수 있다고 밝혔습니다.
비트코인 코어는 왜 11월이 되어서야 이 결함을 공개했다?
11월 10일의 발표는 비트코인 코어의 정해진 공개 일정에 따른 것이었습니다. 개발자들은 취약점이 있는 최종 메이저 릴리스 라인인 29.x가 2026년 10월 27일에 지원 종료(EOL) 상태에 도달할 때까지 기술적 세부 사항을 공개하지 않았습니다. 10월 28일에 공개된 세 건의 AI 지원 취약점 공개와 달리, 이번 문제들은 기존의 공개 유예 절차를 따랐습니다. 중요한 점은, 이 중 어느 것도 비트코인 도난, 무단 코인 생성 또는 합의 실패를 초래하지 않았으며, 악용 사례도 보고되지 않았다는 것입니다. 채굴 관련 취약점은 특정 재구성 조건이 필요했기 때문에, 그 영향은 비트코인 자체보다는 영향을 받은 운영자에게만 국한되었습니다.
비트코인 채굴자와 노드 관리자에게는 이러한 구분이 중요합니다. 취약점이 자금을 침해할 수 없는 경우에도 소프트웨어 유지 관리는 여전히 필수적입니다. 이번 사건은 겉보기에는 사소해 보이는 거래 처리 결함이 네트워크의 근본적인 합의에 위협을 가하지 않으면서도 실질적인 운영 문제를 야기할 수 있음을 보여줍니다.
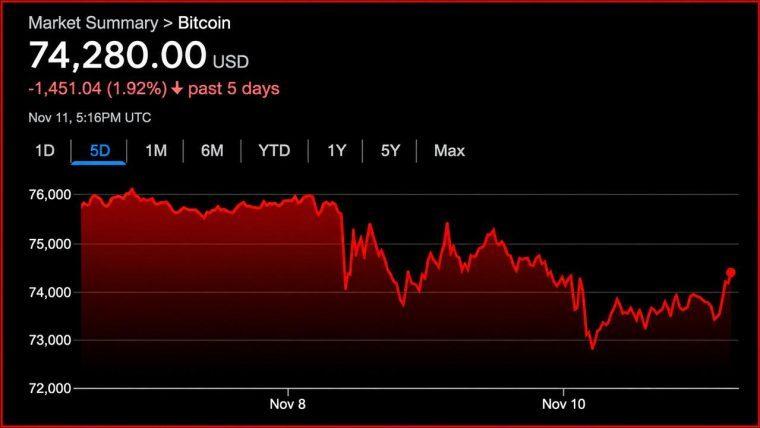
CPI 발표 후 BTC가 7만 4천 달러 선을 넘어 반등한 가운데, ETF 자금 유출액이 10억 달러를 넘어섰다. 전문가들은 ETF 자금 흐름이 과연 시장 추세를 예측하는 것인지, 아니면 단순히 가격 변동에 따르는 것인지를 의문시하고 있다.
지금 읽기: 비트코인, CPI 매도세 뚫고 7만4천 달러 회복

이 기사는 AI를 사용하여 영어에서 번역되었습니다. 영어 원본이 권위 있는 출처이며, 자동 번역에는 특히 법률 및 규제 용어에서 부정확한 내용이 포함될 수 있습니다.
작성자 소개
작성자Jamie RedmanNews Lead
제이미 레드먼은 Bitcoin.com News의 뉴스 리드(News Lead)이자 매사추세츠에 기반을 둔 금융 기술 저널리스트입니다.