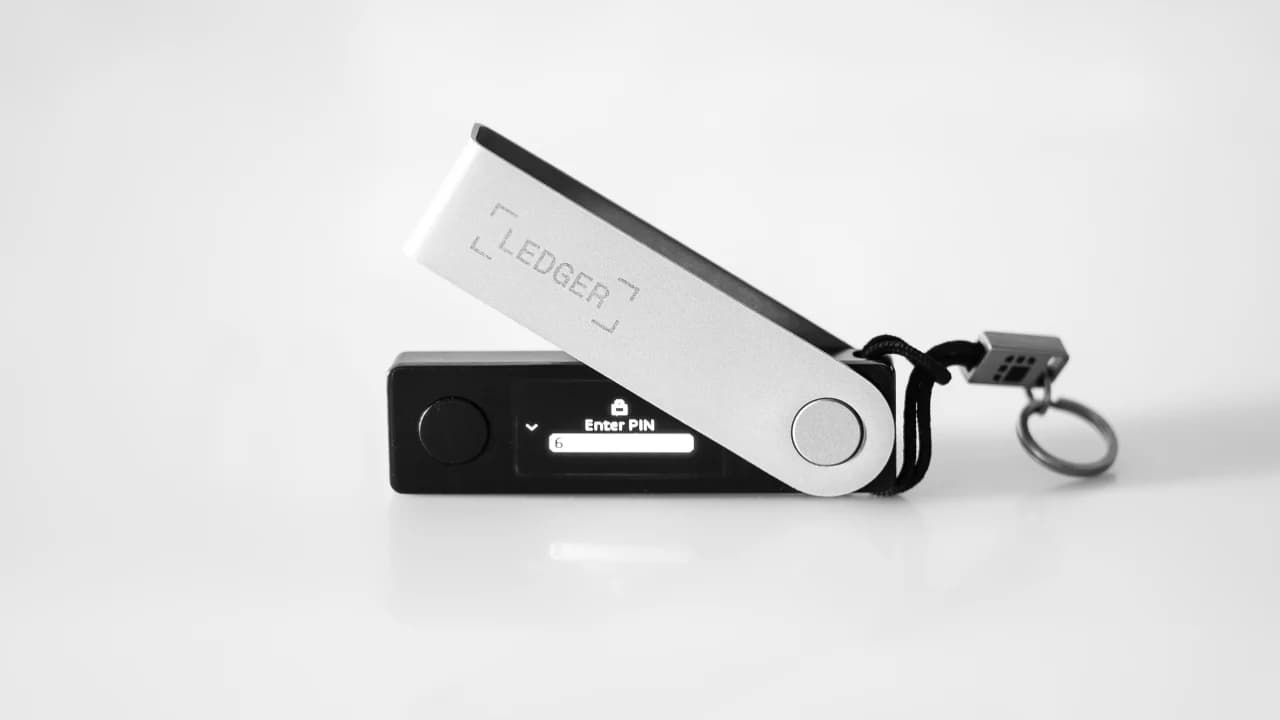
ハッカーたちはWebテストプラットフォーム「Optimizely」を乗っ取り、ハードウェアウォレットメーカーのLedgerを含む178の組織のウェブサイトに暗号資産を盗むコードを仕込みました。
ハッカーが「Ledger」など178ブランドを標的に仮想通貨アドレスをすり替える攻撃を仕掛けました
共有
主なポイント
- 報告書によると、Ledger、Zoom、HSBCなど178のブランドにまたがる188のOptimizelyスニペットからマルウェアが検出されました。
- このコードはコピーされた暗号資産アドレスを攻撃者のアドレスにすり替えるもので、月曜日までに約7,000ドルが盗まれていた。
- Optimizelyは登録時の脆弱性を修正し、アクセス権限をリセットしたと述べましたが、攻撃の調査は現在も続いています。
攻撃の手口
この攻撃は昨日発生し、ウェブサイトのスクリプトを監視する企業「Report URI」のスコット・ヘルム氏が同日、この事件の詳細な分析結果を公表しました。同氏は次のように記しています:
2026年11月16日、OptimizelyのWeb実験プラットフォームを通じて、178の組織の訪問者に悪意のあるJavaScriptが配信されました。 そのリストにはZoom、BBC、CNN、Salesforce、GitLab、IKEA、HSBC、Equifax、エール・フランス-KLM、Ledger、Peacockなど、世界で最もアクセス数の多いサイトがいくつか含まれています。
Optimizely Webは、各ページにOptimizelyのサーバーから小さなJavaScript「スニペット」を読み込むことで、企業がA/Bテストを実行できるようにするサービスです。 攻撃者はこれらのウェブサイトに直接侵入したわけではなく、顧客のOptimizelyプロジェクト内にあるオプションのカスタムコードフィールドに独自のコードを記述したため、マルウェアは影響を受けたすべてのサイトがすでに信頼していたドメインから配信される形となりました。
Report URIによると、1,611件のOptimizelyスニペットを調査した結果、188件が感染していたことが判明しました。ペイロードは多目的キットであり、仮想通貨ウォレットのアドレスをすり替え、決済カードの情報を不正取得し、クッキーやスクリーンショットを盗み出し、旧型のiPhoneやiPadにiOSエクスプロイトキットを注入していました。
「Crypto Clipper」
暗号資産ユーザーにとって最も危険だったのはアドレスのすり替えであり、さまざまな調査レポートではそのリスクを次のように要約しています:
感染したサイトがタブで開かれている場合、ユーザーがコピーした仮想通貨アドレスが攻撃者が制御するアドレスにすり替えられる恐れがありました。
「クリッパー」と呼ばれるこの手口は、利用者が長いウォレットアドレスを1文字ずつ確認せず、コピー&ペーストで貼り付ける傾向を悪用したものです。Report URIによると、攻撃者が最初に暗号資産クリッパーのビルドを投入したのはUTC 08:10で、盗まれた資金はUTC 13:03までに取引所に送金されました。 ヘルメ氏は「攻撃者への取引が確認された」と認めた。この攻撃に関連するウォレットには、月曜日までに約7,000ドルが送金されていた。 Ledgerがリストに名を連ねていることは特に注目に値する。同社の顧客は暗号資産保有者であり、多くのユーザーが同社のウェブサイトからソフトウェアをダウンロードし、セットアップガイドを参照しているからだ。 Report URIのタイムラインによると、LedgerのコードスニペットはUTC 20:41に削除されており、UTC 20:40頃から21:10頃にかけて行われた大規模な一斉削除の中で、最も早い段階での対応の一つでした。
オプティマイズリー、ついに反応
Optimizelyはこの侵害を確認しており、広報担当者は、不正な第三者が同社の「Experimentation」アカウント登録フローの脆弱性を悪用したと述べ、次のように付け加えました。
「脆弱性のあるパスへのアクセスをブロックし、修正プログラムを適用しました。影響を受けたプロジェクトから注入されたコードを削除しました。また、アクティブなセッションを終了させ、トークンを無効化し、影響を受けたユーザーアカウントのアクセス権をリセットしました。」
Optimizelyチームはさらに、影響を受けた顧客への通知済みであり、現在も調査を継続していると述べました。Report URIによると、UTC 21:52時点で感染したスニペットが1つだけまだ稼働していることが確認されました。 クリーンアップ状況を再確認したある開発者は、夜間に攻撃者のペイロードサーバーが依然として応答していると報告し、盗まれた総額を7,040ドルと推定しました。
またしてもウォレット関連の脅威
Trezorが昨日、配送パートナーでの情報漏洩により購入者の個人情報が流出したと明らかにしたことを踏まえると、今回の最新のインシデントは、暗号資産セキュリティにとって厳しい状況の集大成と言える。同様に、Lighterも約1,500万ドルが流出した情報漏洩を確認しており、ハッカーたちは偽の『GTA 6』ダウンロードファイル内に暗号資産窃取ツールを隠していた。
Report URIは、11月16日に影響を受けたサイトにアクセスしたすべての人に対し、その日に行ったすべての仮想通貨送金を確認し、送金先を本来支払うはずだったアドレスと比較し、iPhoneおよびiPadをiOS 18.7.3以降にアップデートするよう勧告しています。

Trezorは、配送パートナーでの情報漏洩により27,000件の注文データが流出したと報告し、顧客に対しフィッシング詐欺や物理的なセキュリティリスクについて注意を呼びかけています。
今すぐ読む: ハッカーがTrezorの配送パートナーを攻撃、ウォレット購入者の個人情報が流出

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Shiraz JagatiCrypto Reporter
シラーズはジャーナリスト兼アナリストであり、2016年以降、デジタル資産領域およびブロックチェーン関連の動向を取材・分析してきた。