仮想通貨用ハードウェアウォレットメーカーのTrezorは、最近のLedgerウォレットのセキュリティスキャンダルに関与した元正規販売代理店を通じて販売された、セキュリティ侵害の恐れがあるデバイスについて顧客に警告しました。これにより、この巧妙な攻撃が複数のメーカーに影響を及ぼしている可能性があるとの懸念が高まっています。
トレゾール、9300万ドル被害のレジャーセキュリティ問題でハードウォレット侵害の可能性を警告

共有
主なポイント
- Trezorは、元正規販売代理店であるCryptoBilisから購入された「Safe 5」ウォレットに、悪意のあるハードウェアインプラントが仕込まれていた疑いがあると報告し、これによりユーザーのリカバリーフレーズが漏洩する恐れがあると指摘しました。
- この発見は、CryptoBilisを通じて流通した改ざんされたデバイスが関与した、9,300万ドル規模のLedgerウォレットセキュリティスキャンダルに続くものであり、これを契機にTrezorは販売代理店ネットワークを大幅に縮小しました。
- Trezorは、調査が続く間、2026年3月以降にCryptoBilisからデバイスを購入した顧客に対し、新しいリカバリーフレーズを使用した新しいウォレットへ資金を移すよう強く呼びかけました。
金曜日の発表で、Trezorは、同社のセキュリティチームが、CryptoBilisから購入されたTrezor Safe 5内に悪意のあるハードウェアが埋め込まれているという信憑性の高い報告を受けたと述べました。CryptoBilisは、東南アジアの旧正規販売代理店であり、Ledgerの事件にも関与していました。
問題のデバイスは8月にインドネシアのECプラットフォーム「Tokopedia」を通じて購入されたもので、顧客は10月28日にTrezorにこの発見を報告しました。
Trezorによると、この不正な装置はウォレットのメインボードと画面の間に追加された回路基板で構成されており、セルラーモジュールとアンテナが搭載されている。この装置はウォレットのリカバリーフレーズを含む画面に表示される情報をキャプチャし、電源に接続されるとモバイルネットワークを介して送信するとされている。
Trezorは写真を確認し顧客への聞き取り調査を実施しましたが、現時点ではデバイスを実際に検査してはいないと述べました。同社は、実験室での検証結果を待つ間、この報告を信憑性のあるものとして扱っています。また、この不正アクセス疑惑に関連してTrezorの顧客から資金が盗まれたという報告は現時点ではないとしています。
トレゾールの発見は、レジャーの騒動に続くもの
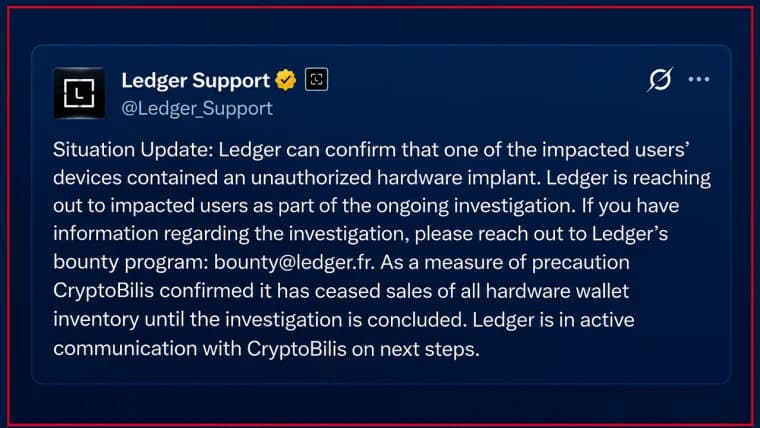
この発見は、競合するハードウェアウォレットメーカーであるLedgerを巻き込んだ大規模なセキュリティインシデントに続くものです。Ledgerは、CryptoBilisを通じて流通したデバイスが物理的に改ざんされていたとの報告が浮上したことを受け、10月9日から顧客の損失に関する調査を開始していました。
その後、Ledgerは、一部のデバイスが高度なサプライチェーン攻撃によって侵害されていたことを確認し、報告されたユーザーの仮想通貨の損失額は9,300万ドルと推定されている。
Bitcoin.com Newsが以前報じたように、TrezorはLedgerの不祥事を受けて、2027年1月1日から認定販売代理店ネットワークを大幅に縮小する計画を発表し、自社デバイスの流通に対する管理強化を図りました。当時、Trezorは自社ブランドのデバイスが侵害されたという証拠はないと主張していました。 ただし、同社はすでに10月9日にCryptoBilisの認定を取り消しており、影響を受けた可能性のある製品について調査を開始していました。Ledger社は、この大規模な攻撃について、計画に数百万ドルを費やしたと報じられている高度に組織化された犯罪グループによるものと見なしています。同社はまた、自社の在庫からサンプルを検査しましたが、侵害された端末は特定されなかったと述べました。
Trezorは、自社のデバイスに対する疑わしい攻撃が、Ledgerの侵害事件の犯人と同じ者たちによって行われたかどうかについては、現時点で特定できていません。同社は、2026年3月以降にCryptoBilisからTrezorデバイスを購入したすべての人に対し、直ちに暗号資産を、新たに生成したリカバリーフレーズを持つ新しいウォレットに移すよう呼びかけています。 侵害された可能性のあるウォレットの既存のリカバリーフレーズを別のデバイスで復元するだけでは、リスクを排除することはできません。 まだデバイスの初期化を行っていない顧客に対しては、使用を控えるよう勧告しています。Trezorによると、影響を受けた購入者は、同社から直接発送される交換用デバイス、または新しいウォレットの購入費用をカバーするバウチャーのいずれかを受け取る資格があります。
同社は、疑わしいマルウェアの埋め込みが報告されているのは「Safe 5」デバイス1台のみであるものの、この警告はCryptoBilisを通じて購入されたすべてのTrezorモデルに適用されると強調しました。Trezorは、他の販売代理店に関する同様の報告は受けておらず、調査が続く中、Ledgerやセキュリティ研究者らと連携していると述べました。
ハードウェアウォレットの供給不足が新たな展開を見せ、事態が深刻化する中、Ledgerの暗号資産ウォレットから詐欺師らが490万ドルを盗んだと報じられています。
今すぐ読む: 暗号資産ウォレットの窃盗犯に新問題、犯罪者からの盗難だ

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。
著者について
著者Andrew Hayward
アンドリューはBitcoin.com Newsのマネージング・エディターです。