Arkhamによる盗難資金の分析によると、Bitgetは7つのブロックチェーンにまたがるセキュリティ侵害により、約3億5000万ドルの損失を被りました。同取引所は、1億5300万ドル相当のXRPを含む資産の追跡調査が行われている間、出金を一時停止しています。
Bitgetがハッカーに18分で2億2800万ドルを流出させられる、Arkhamが7つのブロックチェーンを追跡

共有
主なポイント:
- Arkhamによると、18分間にわたって2億2800万ドルがBitgetから流出したとのことです。
- 攻撃者は資産をイーサに換金し、新しいウォレットに分散させました。
- Bitgetは、推定3億5,160万ドルの損失を自社の保護基金で補填すると述べている。
18分間で2億2800万ドルがBitgetから流出
9月24日、攻撃者によって暗号資産取引所Bitgetから資金が流出した後、Bitgetのユーザーは資金を引き出せなくなりました。ウォレットの特定や暗号資産の送金履歴の追跡を行うブロックチェーン分析企業Arkham Intelligenceは、米国東部夏時間(EDT)午後2時31分から5時23分の間に、7つのチェーンにまたがる5つのBitgetウォレットから約3億5,000万ドルが流出したことを突き止めました。 Arkhamは攻撃者と関連するアドレスをグループ化し、保有資産と送金をまとめて表示しました。対象となったブロックチェーンはXRP Ledger、イーサリアム、Arbitrum、Optimism、BNB Chain、Avalanche、Baseでした。Arkhamの追跡調査によると、攻撃者は送金直後に資産の移動や交換を開始したことが分かりました。
盗難はごく短い時間枠に集中して発生しました。Arkhamが9月25日にXで事後分析を公開した際、同社は攻撃者に関連する26のアドレスを特定しており、これにより調査担当者は資金の移動に伴う送金を追跡できるようになりました。同社は次のように述べています。
「3億5,000万ドルのうち、2億2,800万ドルがUTC時間18時58分から19時16分までの18分間でBitgetから流出しました。」
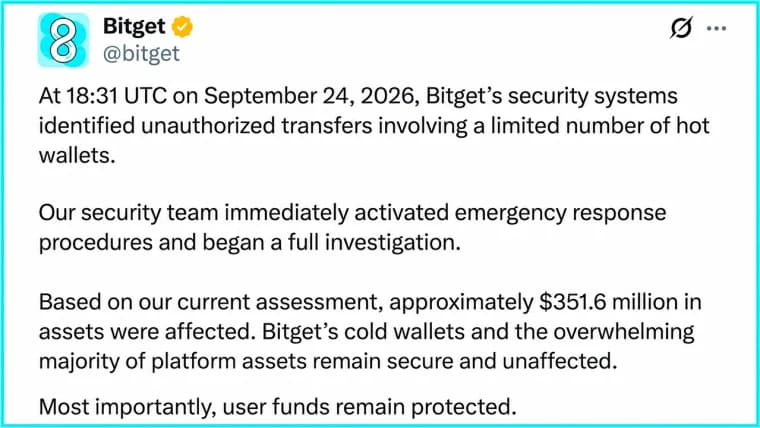
Bitgetのセキュリティ通知では被害額を3億5,160万ドルと推定しています。同取引所はユーザー保護基金に4億6,400万ドル以上を保有しており、この損失を補填できるとしています。Bitgetによると、セキュリティ調査中は出金が停止されたままでしたが、入金と取引は継続されていました。
調査チームが当初の侵害報告に記載されていたもの以上の送金を特定したことで、被害の規模がより明確になった。初期の推定では、Bitgetのラベルが付いたウォレットから約1億7,400万ドルから1億8,300万ドルが移動したことに焦点が当てられていた。その後、Bitgetは被害総額をその範囲の約2倍と発表した。
XRPの損失が引き起こしたウォレット分類をめぐる論争
Arkham社は、盗難額の中で最大の単一項目として1億5300万ドル相当のXRPを特定し、その出所をBitgetのコールドウォレットであると説明した。これに対しBitgetは、自社のコールドウォレットは安全が保たれており、侵害はホットウォレットおよびウォームウォレットのインフラの一部に限定されていたと主張し、この分類に異議を唱えている。調査が続く間は、これら2つの説明は対立する見解として扱うべきである。
コールドウォレットは秘密鍵をオフラインで保管するのに対し、ホットウォレットは取引を処理するためにインターネットに接続される。争点となっているのは、盗まれたXRPがオフラインの保管場所から流出したのか、それともBitgetのインターネット接続型ウォレットインフラから流出したのかという点である。
攻撃者は他のチェーンからイーサリアムへイーサを移動させ、それを新規のウォレットに分散させた一方、盗まれたXRPは最初の送金後、大部分が5つのアドレスに留まった。台帳の送金記録に関する別の報告によると、約1億300万XRPのうち99%以上が、9月25日早朝時点で5つのウォレットに残っていた。
攻撃者は資産を交換し、イーサを複数のウォレットに分割
Arkhamの報告によると、盗難発生から10分以内に、攻撃者はステーブルコインやトークン化された金をイーサと交換し始めた。Arkhamによると、2,500万ドル相当のUSDTが、5件の500万ドルずつの取引を通じて、UniswapXの取引を執行するサービス「Rizzolver」に送金された。 その他の交換には、分散型取引所であるユニスワップ(Uniswap)、取引所間で取引をルーティングする1inch、分散型金融(DeFi)取引を統合するFurucomboが利用された。攻撃者らはまた、USDCをイーサリアムに移した後、売却した。
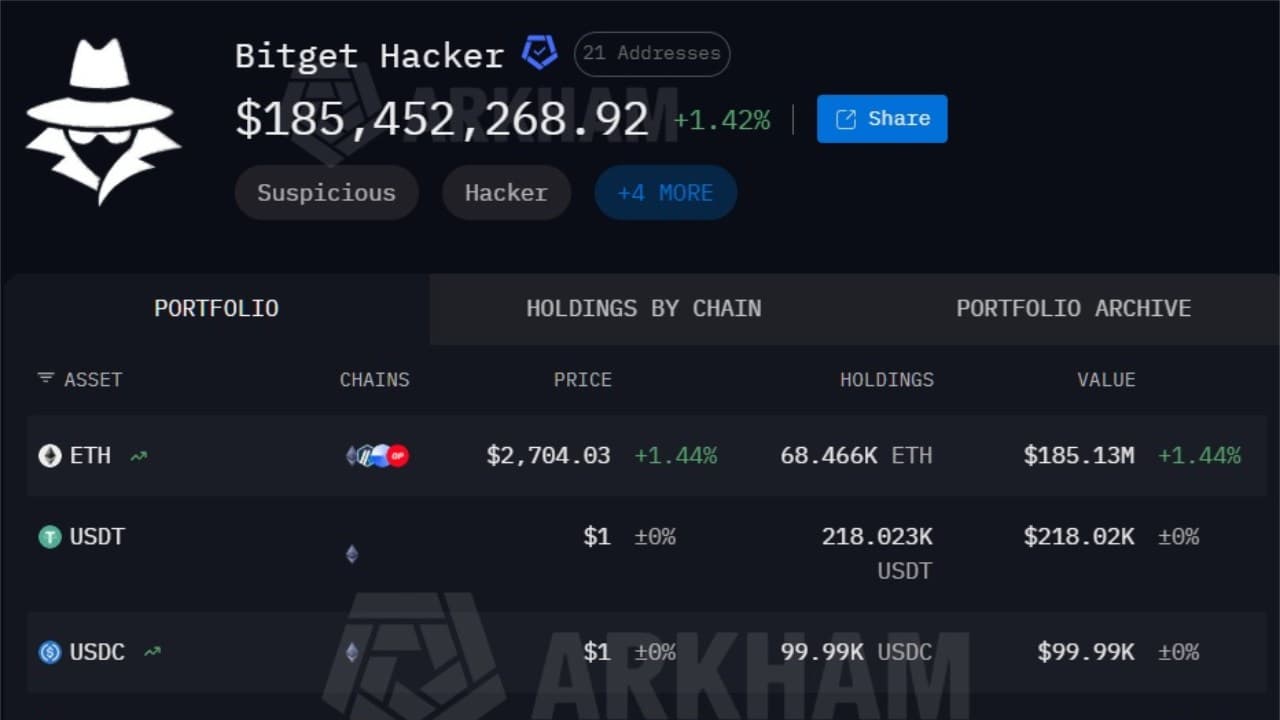
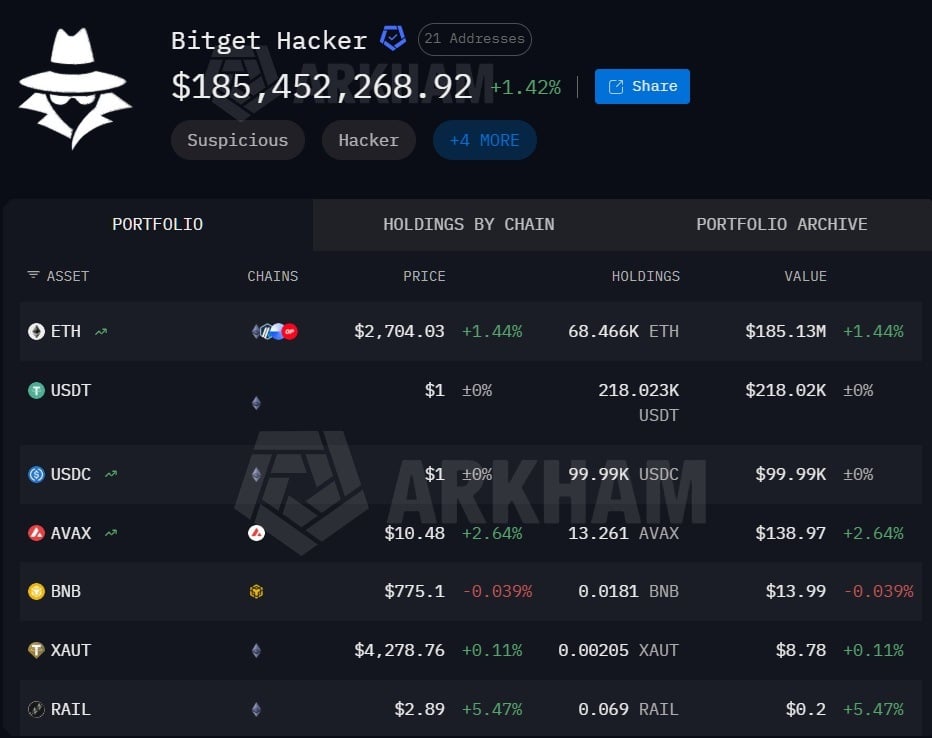
Arbitrum、Optimism、Baseからの資金はブリッジサービスを通じてイーサリアムへ移され、このプロセスは東部夏時間(EDT)午後4時04分までに完了しました。Arkhamの推定では、イーサ以外の資産約1億ドル相当が約36,600 ETHに変換されました。 その後、攻撃者は保有資産を新しいアドレスに分散させました。Arkhamが報告を公開した時点で、8つのアドレスが約68,300 ETH(1億8,300万ドル相当)を保有していました。同時点では、これら8つのアドレスからの送出は確認されませんでした。Arkhamのスナップショットでは、BNB部分は依然として移動中でした。 Arkhamは、690万ドル相当がラベルのないBNBチェーンウォレット12件に流れたと追跡し、Thorchainに少なくとも470万ドル、Fixedfloatに200万ドルが入金されたと報告しました。Thorchainは別の暗号資産盗難事件でも流出資金の追跡先に登場していますが、Bitget攻撃の実行犯は特定されていません。

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。