Bitgetで発生した3億5160万ドルのセキュリティ侵害は、不審なブロックチェーン取引の痕跡から始まり、瞬く間に2026年に確認された中央集権型暗号資産取引所における最大級のインシデントの一つとなりました。 当初はBitgetのウォレットから少なくとも1億5,000万ドルから1億7,000万ドルが流出したように見えたが、最終的にはその約2倍の規模に膨れ上がり、XRP、イーサリアム、ステーブルコイン、トークン化された金、その他いくつかの暗号資産に及ぶ事態となった。
Bitgetで発生した3億5100万ドル規模の巨額ハッキングについて、現時点で判明していることすべて

共有
主なポイント:
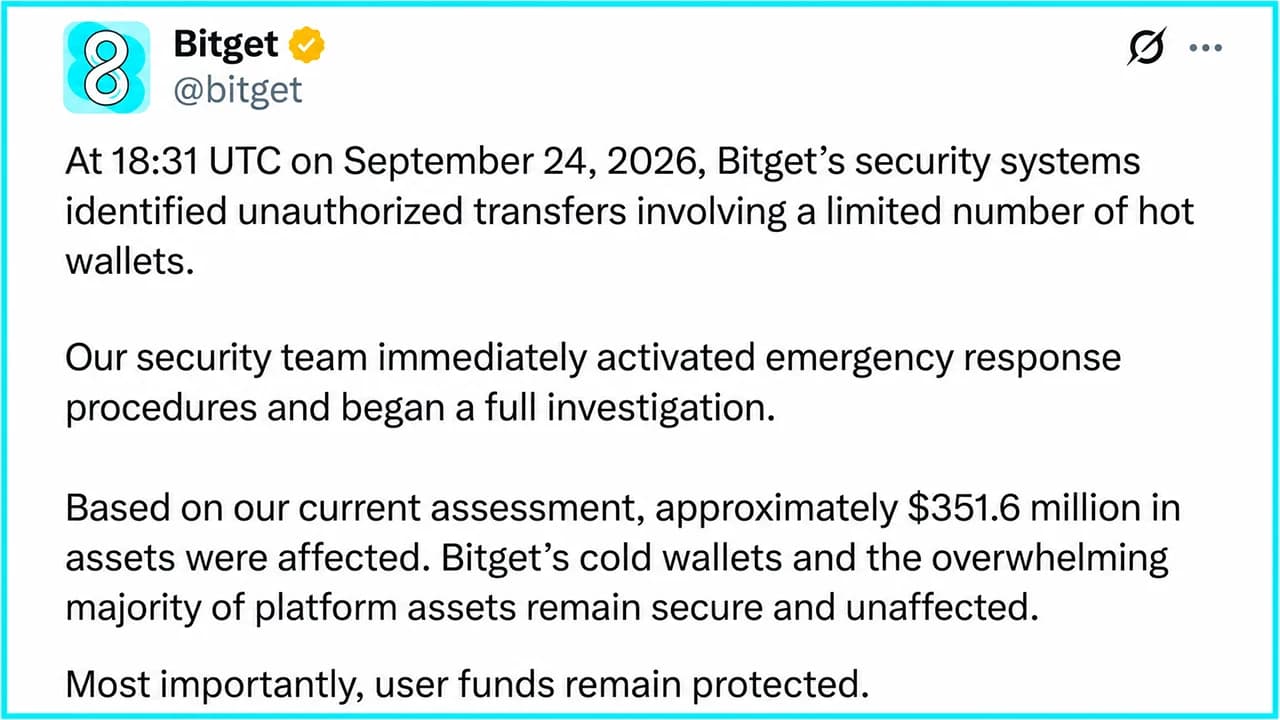
- Bitgetは9月24日18時31分(UTC)に3億5,160万ドルの不正流出を検知し、出金を停止しました。
- Gracy Chen氏によると、Bitgetの4億6,400万ドル超の保護基金で、3億5,160万ドルの損失全額を吸収できるとのことです。
- Bitgetは秘密鍵の盗難は確認されていないとしており、24時間以内に詳細な技術報告書を公表する予定だ。
同取引所は侵害を確認し、出金を凍結するとともに、法執行機関やオンチェーンセキュリティ企業との協力を開始しました。CEOのGracy Chen氏は、顧客の残高は無事であり、コールドウォレットも無傷で、Bitgetの4億6400万ドルを超えるユーザー保護基金は損失全額を賄うのに十分な規模であると述べています。
Bitgetハッキング事件の経緯
木曜日、Bitgetは、9月24日18時31分(UTC)に自社のセキュリティシステムが一部のホットウォレットからの不正な送金を検知したことを明らかにしました。数分以内に緊急手順が発動され、不審なアドレスが特定・報告されるとともに、法執行機関やブロックチェーンセキュリティ企業への連絡が行われました。
被害は甚大でした。Bitgetの推計では被害額は約3億5,160万ドルに上りますが、侵害されたのはホットウォレットとウォームウォレットの一部のみとのことです。同社は3層構造のウォレットアーキテクチャを採用しており、コールドウォレットは完全に安全な状態を維持していると主張しています。その後、予防措置としてプラットフォーム全体で出金が停止されました。 入出金と取引は引き続き利用可能であり、Bitgetは顧客口座の残高がユーザーの資産を正確に反映していると説明しました。
この区別が重要なのは、同取引所が今回の損失を顧客に転嫁するつもりはなく、あくまで企業の貸借対照表上の損失であると事実上表明しているためです。陳氏はX(旧Twitter)への複数の投稿で、顧客の資産は全額保護されると説明しました。 同取引所の創業者によると、Bitgetの「ユーザー保護基金」には現在4億6400万ドル以上が保有されており、推定損失額3億5160万ドルは同基金の公表残高を約1億1200万ドル下回っている。したがって、取引所は今回の事件全体が同基金の補償範囲内に十分収まると述べている。
公式通知では「我々は逃げたりはしない」と表明し、「1ドル単位、あらゆる決定」について説明すると約束しました。
Bitgetの発表に先立ち、ブロックチェーン上では異変が観測されていた。
Bitgetが公式に発表する前から、ブロックチェーンの観測者たちは取引所名義のウォレットから数百万ドルが流出する様子を注視していました。当初の状況では、およそ1億5,000万ドルから1億7,000万ドル以上の資産が新しいアドレスへ移動していました。これは、最良の執行条件を求めて複数の取引所を比較検討している者の行動とは異なります。
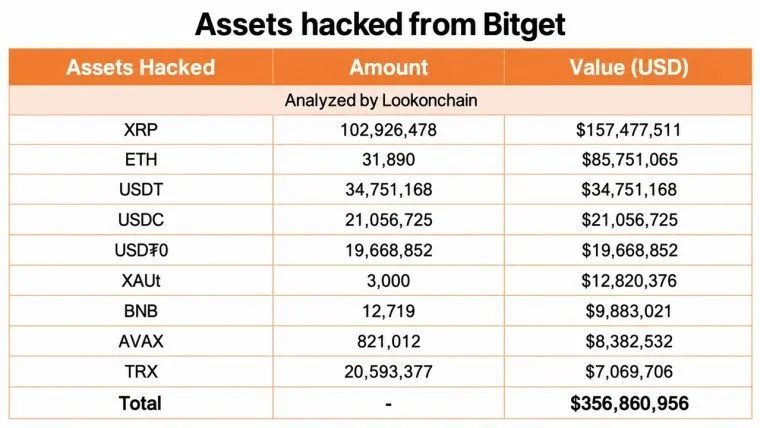
調査の範囲が広がるにつれ、オンチェーン研究者は複数のネットワークにまたがる資産を追跡しました。Lookonchainによる後の集計では、1億5,750万ドル相当のXRP約1億293万枚、8,580万ドル相当のETH 31,890枚、3,475万ドルのUSDT、 2,105万USDC、1,967万USDT0、3,000 XAUt、12,719 BNB、821,012 AVAX、および2,059万TRXが含まれていました。
イーサリアム仮想マシン(EVM)互換ネットワークを通じて移動可能な資産の大部分は、急速に集約され、イーサリアムへと変換されました。Lookonchainの推計によると、その量は最終的に約67,982 ETHに達したとされています。この数値とBitgetの推計値である3億5,160万ドルとの差は重要です。 約1億8,300万ドルという数値はオンチェーントラッカーが捕捉した顕著なクラスターを反映したものであり、Bitgetの数値は影響を受けたインフラ全体および膨大なXRPポジションを含む追加のブロックチェーンにわたる同社の集計を反映しています。言い換えれば、最初のブロックチェーンアラートやオンチェーン調査員が捉えたのは火災の一部であって、建物全体ではなかったのです。
Bitgetは秘密鍵が盗まれていないと主張
事態の進展に伴う技術的な状況こそが、この事件において最も重大な要素となる可能性があります。 その後のアップデートで、Chen氏はBitgetの秘密鍵が侵害されなかったと説明しました。その代わりに、彼女の予備的な説明によると、攻撃者は取引所のウォレットインフラ内の重要なバックエンドコンポーネントを侵害し、Bitgetの通常の承認および署名プロセスを通過する取引データを偽造またはなりすますことに成功したとのことです。

これは、単に秘密鍵を盗むだけの攻撃とは全く異なるものです。Bitgetの説明が事実であれば、何が署名されるべきかを決定するシステムが操作され、本来存在してはならない取引が承認されてしまったことになります。したがって、鍵自体は技術的に安全な状態を維持していた一方で、鍵に指令を送るインフラに不具合が生じていた可能性があります。
チェン氏によると、侵害は封じ込められており、これ以上の不正な送金は不可能になったという。しかし、Bitgetは調査が完了するまで、最終的な攻撃ベクトルを正式に公表するには至っていない。そのため、未解決の疑問は数多く残されている。 調査チームは、バックエンドがどのように侵入されたのか、攻撃者がどのような権限を取得したのか、既存の制御機能がなぜ取引を拒否しなかったのか、そして追加の認証や取引ポリシーの安全対策があればこれを阻止できたのか、といった点を依然として解明する必要がある。
北朝鮮の「ラザロ・グループ」がBitgetを攻撃したのか?
さらに、北朝鮮に関する疑問も浮上しています。陳氏のライブ更新後の報道やソーシャルメディアの投稿では、初期のIPアドレスやルーティング情報が、過去に北朝鮮の攻撃者と関連付けられていたインフラストラクチャのパターンと結びつけられています。これにより、ラザロ・グループが関与しているのではないかという憶測がすぐに広まりました。現時点では、それはあくまで憶測に過ぎません。
しかし、これらの偶然の一致を無視することはできません。北朝鮮のハッカー、特に国家資金による「ラザロ・グループ」は、暗号資産業界における最大規模の盗難事件のいくつか、とりわけ2025年2月に発生した約15億ドル相当のBybitへの侵害事件の犯人として非難されてきました。 ただし、調査チームがBitget攻撃の犯人を既知のグループと結びつける技術的指標や資金洗浄のパターン、その他の証拠を公表するまでは、ラザログループの関与は結論ではなく、あくまで仮説にとどまるべきです。
Bitgetのユーザーは今後どうなるのか?
顧客にとって当面の課題は出金です。Bitgetがセキュリティ調査を行っている間、出金は停止されたままです。同取引所は、チームが影響を受けたインフラの修復と出金再開の準備を並行して進めていると述べていますが、陳氏は保証できない再開時期については明言を避けています。入金を除き、取引は引き続き可能です。
保護基金も現在、厳しい監視下に置かれています。Bitgetは、その4億6400万ドル以上の価値が推定損失額を十分にカバーできるとしていますが、これまでに公開された通知は、基金の構成や分離管理に関する独立したリアルタイムの監査には至っていません。
資産の回収は別の問題です。USDTやUSDCのような法定通貨にペッグされたステーブルコインは、資産が特定可能な状態であれば、発行者が管理する契約を通じて凍結される可能性があります。一方、新しいウォレットに保管されているネイティブのイーサリアムは凍結がはるかに困難であるため、攻撃者が迅速にETHへ変換したことは特に重大な意味を持ちます。
Chen氏はコミュニティに対して定期的に情報を更新しており、同取引所がMandiantおよびSlowmistと協力して本件の徹底的な調査を進めていることを強調した。彼女は「ユーザーの残高はそのまま維持されている」ことを改めて表明し、Bitgetのユーザー保護基金がこの侵害に起因する損失を補填すると述べた。 陳氏はさらに、Bitget Walletは取引所とは分離された自己管理型インフラを採用しているため影響を受けなかったと付け加えました。また、今回の事件を2025年4月に発生した約1億ドル規模のマーケットメイキング、ボット、アービトラージに関する事件と混同してはいけません。あれは異なるメカニズムによる別の出来事でした。 次の重要な情報はBitget側からの直接の報告となる見込みです。同社は、最初の通知から24時間以内に根本原因の分析と是正措置を含む完全なインシデントレポートを提出し、1時間ごとに状況更新を行うと約束しています。
それまでの間、3つの数字がこの事態の概況を物語っています。被害額は3億5,160万ドル、その背後には4億6,400万ドル以上が存在するとみられ、Bitgetユーザーは出金機能の復旧を待っています。4つ目の数字、すなわち盗まれた暗号資産のうち実際にどれだけの額が回収できるかは、依然として誰にも分かりません。

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。