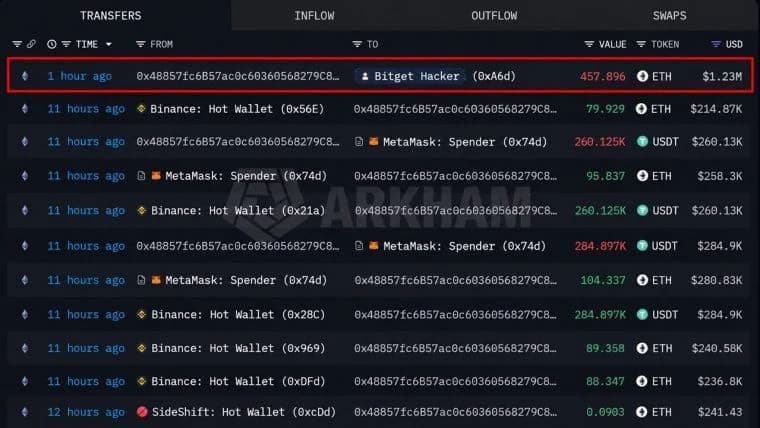
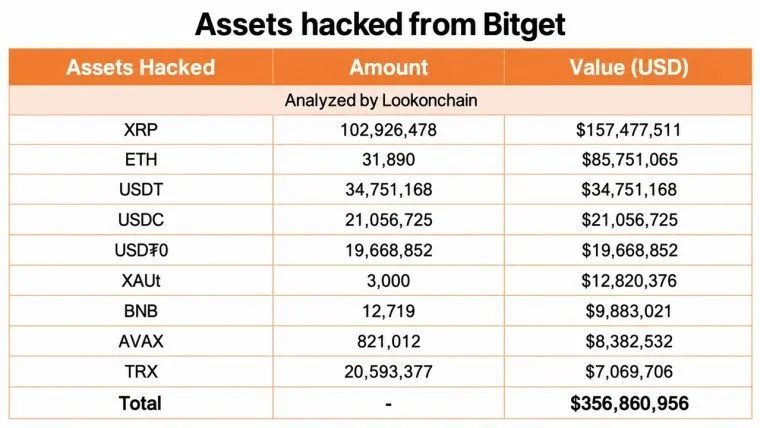
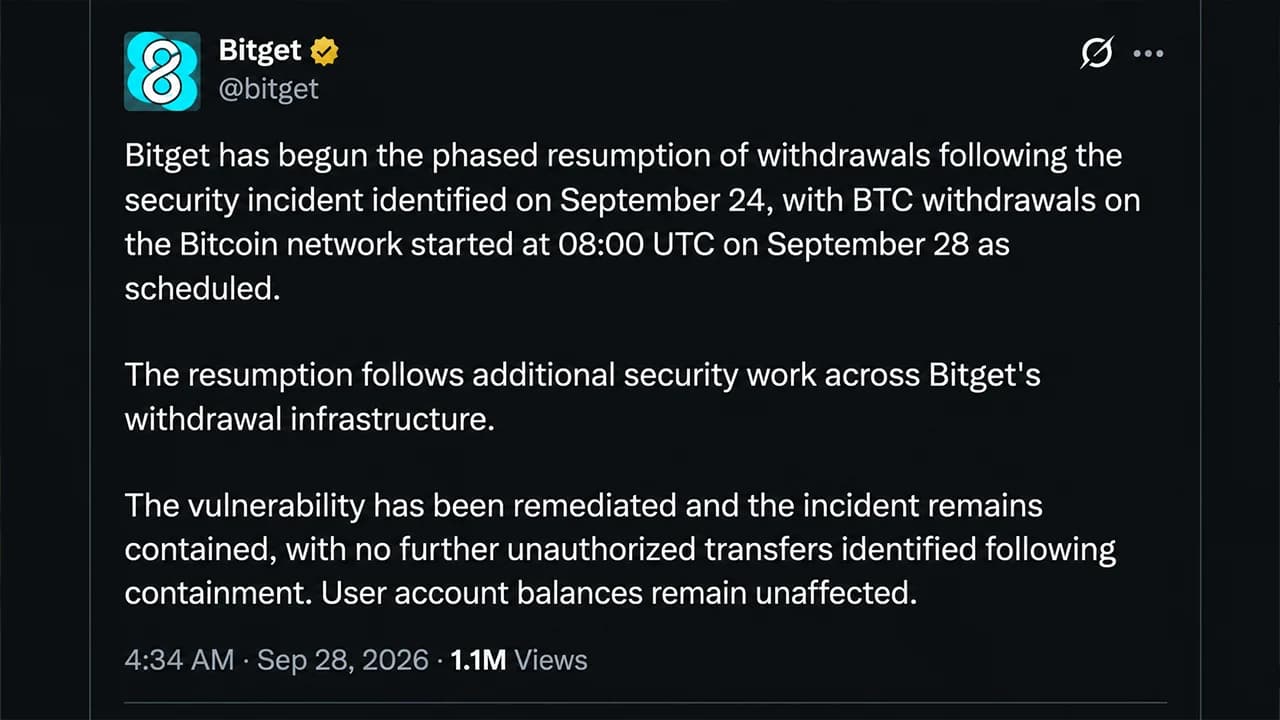
BitgetはBitcoin.com Newsに対し、攻撃者が第三者のセキュリティ上の脆弱性を悪用して同取引所から約3億8800万ドルを盗み出した事件を受け、出金の復旧を開始したと明らかにしました。 同取引所は、秘密鍵やコールドウォレットは侵害されておらず、顧客の残高も無事であると説明しました。月曜日の朝までにBitgetは9,585件のビットコイン出金(合計4,098 BTC)を処理しており、その他の暗号資産の出金も今週中に順次再開される予定です。
3億8800万ドル相当のハッキング事件の捜査が拡大する中、Bitgetがビットコインの出金を再開しました。

共有
主なポイント:
- Bitcoin.com Newsに提供されたBitgetの声明によると、同取引所は3億8800万ドルの被害が、サードパーティのセキュリティ上の欠陥を通じて入手された認証情報の盗難に起因すると説明しています。
- Bitgetは9月28日午前9時(UTC)までに9,585件のビットコイン出金(合計4,098 BTC)を処理しました。
- Bitgetは9月29日にETHの出金を再開し、今週中にセキュリティレポートを公表する予定です。
Bitgetの3億8800万ドルの情報流出、第三者のセキュリティ上の欠陥が原因と判明
8年間にわたりこの規模のセキュリティインシデントが発生していなかったBitgetだが、9月24日、攻撃者がサードパーティ製セキュリティ製品の脆弱性を悪用し、約3億8800万ドルを持ち去ったことで、その記録は突然途絶えてしまった。
ビットコイン.comニュースに提供された声明によると、4日後、同取引所はビットコインを皮切りに出金機能を再開する。 Bitgetは、4億6400万ドルを超える「ユーザー保護基金」が引き続き顧客保護のために利用可能であると述べている一方、オンチェーン調査チームは盗まれた資産の追跡を続けている。最新の発表では、奇妙な事実も明らかになった。攻撃者は、この強奪を実行するために秘密鍵を盗む必要がなかったのだ。
9月28日付の声明(CEOのGracy Chen氏によるものとされる)で、同取引所は事件の重大性を認め、これまでのセキュリティ実績が今回の事態を正当化するものではないと説明しました。
「9月24日の事件は、この種の攻撃がBitget取引所のインフラに侵入したのは8年ぶりの出来事です」と同社は述べました。「その実績は、今回の事件の深刻さを軽減するものではありません。むしろ、Bitgetの対応が今後どのように評価されるべきかを示す基準となるものです。」
盗まれた認証情報により、攻撃者はウォレットのセキュリティ対策を迂回
Bitgetの初期調査によると、攻撃者は外部セキュリティ製品の脆弱性を悪用して高権限の内部認証情報を取得した。これらの認証情報により、攻撃者は既存のリスク管理措置を迂回して取引所のウォレットシステムに対して不正な出金コマンドを発行することが可能となった。Bitgetは次のように説明した:
「調査の結果、攻撃者はサードパーティ製セキュリティ製品の脆弱性を悪用し、高権限の内部認証情報を入手していたことが判明しました。」
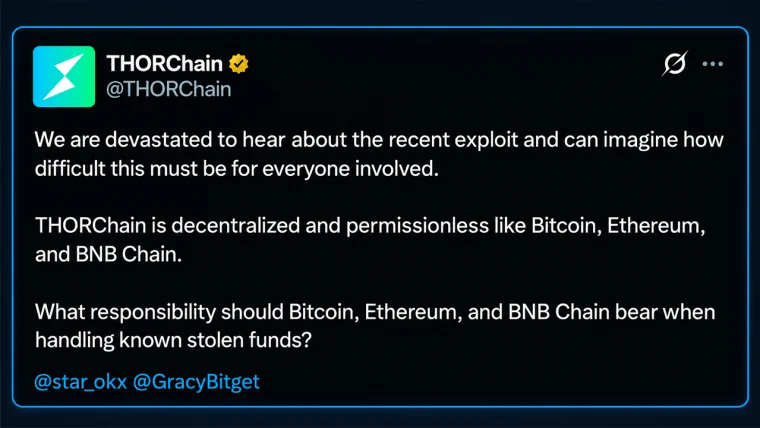
同社は、これらの認証情報によって不正な送金が可能になったと付け加える一方で、「秘密鍵は漏洩しておらず、コールドウォレットも影響を受けていない」と強調した。 侵害されたインフラストラクチャを介して、イーサリアム、XRPレジャー、トロンなど、複数のブロックチェーンネットワークをまたぐ不正送金が実行されました。さらに、Thorchainなどのプラットフォームや、Uniswap、1inch Fusion、Stargateといったその他のレールも悪用されました。
Bitgetは当初、被害額を3億5,160万ドルと見積もっていたが、その後の照合により、その額は約3億8,800万ドルに上方修正された。攻撃者は、顧客資産を保護する暗号メカニズムを破ったのではなく、出金承認を担当するインフラへの信頼されたアクセス権を悪用した。 Bitgetは「攻撃経路を特定し、脆弱性を修正するとともに、出金インフラ全体にわたる管理体制を強化した」と月曜日に説明した。同社は現在、サードパーティのセキュリティ依存関係、内部アクセス制御、出金検証、異常な活動の検知について見直しを行っている。顧客の口座残高には影響がないとしている。
盗まれた資金の追跡が進む中、ビットコインの出金サービスが再開
Bitgetは9月28日午前8時(UTC)より、ビットコインおよびBSCネットワークにおけるBTCの出金復旧を開始したと発表した。午前9時までに、同取引所は9,585件のBTC出金を処理し、その総額は約4,098 BTCに達したと報告した。 損失額の最新推定値について、同社は「これは封じ込め措置後に発生した追加の不正送金を反映したものではない」と説明した。
一方、フォレンジック専門企業のマンディアント(Mandiant)とスローミスト(Slowmist)が調査を支援しており、攻撃手法の分析、是正措置の検証、および行方不明の暗号資産の追跡を行っている。「影響を受けた資産の一部は、業界パートナーとの連携によりすでに凍結されている」と、Bitgetは月曜日に明らかにした。
また、捜査当局が資金の流れを追跡できるよう、攻撃者のアドレスや追跡情報を提供しています。CEOのGracy Chen氏は以前、捜査は現在も進行中であるものの、攻撃の手口は北朝鮮関連のグループによるものと極めて一致しているようだと示唆していました。同社は次のように述べました:
「Bitgetは今週中に公式のセキュリティレポートを完成させる予定であり、検証が進み次第、さらなる調査結果を共有していく。」
Bitgetの4億6400万ドルの保護基金が最大の試練に直面
同取引所の声明によると、総合準備率は127%で、ユーザー保護基金は4億6400万ドルを超えています。今回のインシデントは8年ぶりの同種のセキュリティ侵害ですが、最新の開示情報では顧客の残高には影響がないとしています。
「したがって、Bitgetの今回の事案への対応は、脆弱性そのものの是正にとどまりません」と同社は通知の中で説明しました。ETHの出金は9月29日に再開される予定で、続いて9月30日にUSDT、10月2日にその他の対応トークン、法定通貨、P2Pサービスが再開される予定です。
「現在は、この事案から得られた知見をプラットフォーム全体に適用し、Bitgetのインフラおよび製品提供の拡大に伴い、必要な安全対策を強化することに注力している」と、当メディアのニュースデスクに共有された声明は締めくくっている。

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。