Bitgetの3億8750万ドルのハッキング事件に関与したとされるウォレットが、取引所が月曜日にビットコインの出金を再開する2日前に、バイナンスから約123万ドルのイーサを引き出しました。
Bitget騒動:月曜日に引き出しが再開される中、ハッカーがBinanceで資金を補充したばかりです
共有
主なポイント:
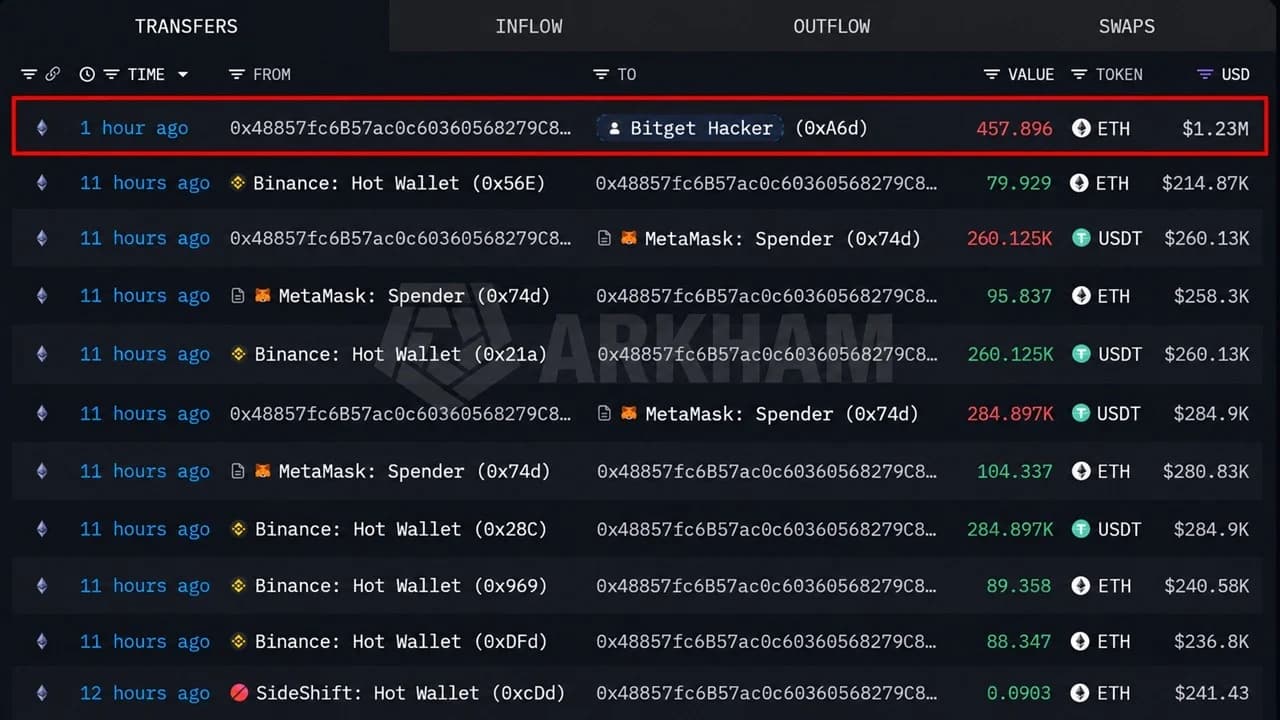
- Lookonchainは、123万ドル相当の457.9 ETHがバイナンスから攻撃者のウォレットへ移動したことを指摘しました。
- Bitgetの5,500BTC(約4億6,200万ドル相当)からなる保護基金は、BTC価格が7万ドルを上回っている限り、3億8,750万ドルの損失をカバーします。
- Bitgetは9月28日にBTCの出金を再開し、その後10月2日までにETH、USDT、その他すべての資産を段階的に再開する予定です。
段階的な資金補充
9月24日にBitgetから資金を流出させた攻撃者は依然として資金移動を続けており、その一部は競合する取引所を経由して流入しました。 ブロックチェーン調査会社Lookonchainは本日、ウォレット「0x4885」がBinanceから257.6 ETH(約69万2,000ドル)と54万5,000 USDTを引き出したと報告しました。 このウォレットはUSDTをさらに200.2 ETHと交換した後、合計457.9 ETH(約123万ドル)をすべてBitgetのハッカーのアドレスに送金しました。
これらの引き出しは9月25日に複数の別々の送金に分けて行われ、Bitgetとバイナンスは盗まれた資金の追跡に向けて協力していると述べている。
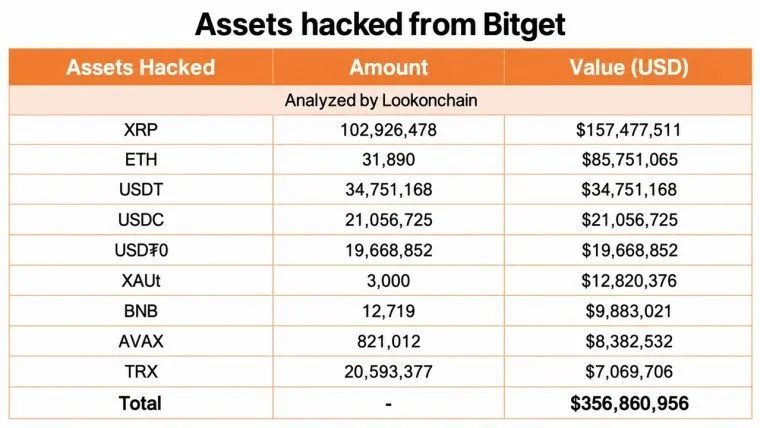
通常、バイナンスからの出金には認証済みのアカウントが残されるため、調査当局はそこから手がかりを得ることができます。ZcashやTronでの送金を加算した結果、Bitgetが損失額の見積もりを3億5,160万ドルから約3億9,000万ドルに上方修正したことを考慮すると、この金額は盗まれた総額に比べれば微々たるものです。CEOのGracy Chen氏は次のように述べています:
[The attacker] 「当社のウォレットインフラ内の重要なバックエンドシステムが侵害され、それを悪用して取引データを偽装し、資金を引き出すための承認プロセスをトリガーさせたのです。」
平たく言えば、Bitget自身の承認システムが盗難を承認してしまったわけです。
なぜビットコインが最優先なのか
Bitgetは当該脆弱性をすでに修正済みとし、その後段階的な出金スケジュールを公表しました。取引と入金は一度も停止しておらず、同取引所はユーザーの残高に影響はないとしています。各フェーズはUTC 08:00に開始されます:
- 9月28日:ビットコイン(BTC)
- 9月29日:イーサリアム(ETH)、BNBスマートチェーン(BSC)、Arbitrum、Base、Optimism上のイーサ(ETH)
- 9月30日:イーサリアム、BSC、ソラナ、トロン上のテザー(USDT)
- 10月2日:その他のすべてのトークン、法定通貨、およびピアツーピア(P2P)サービス
オンチェーンアナリストのYu Jin氏は、この順序は偶然ではないと指摘しています。Bitgetの保護基金は全額がBTCで保有されているため、まずビットコインの引き出しを開始することで、焦りを感じているユーザーにプラットフォーム上の保有資産をBTCに交換し、それを引き出すよう促す狙いがあるのです。 こうすることで、Bitgetは公開市場でコインを売却することなく、準備金から直接出金に対応できます。
ビットコインの価格がBitgetの安全弁となっている
ここでビットコインの価格は、単なる市場の話ではなく、支払能力の問題となります。Bitget自身の8月の報告書によると、同基金の保有量は5,500 BTCで、8月の平均価値は3億8,200万ドルとなっています。 ビットコインの現在の価格が約84,000ドルであることを踏まえると、これらのコインの価値は約4億6,200万ドルとなります。これは、同基金が4億6,400万ドル以上を保有しており、「損失を全額カバーできる」という陳氏の主張と一致します。
さらに詳しく説明すると、3億8,750万ドルの損失は、現在の価格ではファンドの約84%に相当します。損失を5,500コインで割ると、損益分岐点は1BTCあたり約70,455ドルとなり、これはビットコインの現在の取引価格より約16%低い水準です。
Bitgetは、ビットコイン価格が下落した場合に補償基金に追加拠出を行うかどうかについては明らかにしていません。現時点では、補償の拠出元となる資産と最初に支払われる資産は同じコインです。
依然として行方不明の資産
CircleとTetherが「Bitget Exploiter 8」とラベル付けされたウォレットを凍結したため、盗まれた資産の大部分は手の届かない状態にある。Misttrackのデータによると、他の攻撃者アドレスには依然として63,000 ETH以上が保有されており、これらはどの発行者も凍結できない。 最大の単一資産である約1億5700万ドル相当のXRPも、同様に凍結できないウォレットに保管されています。
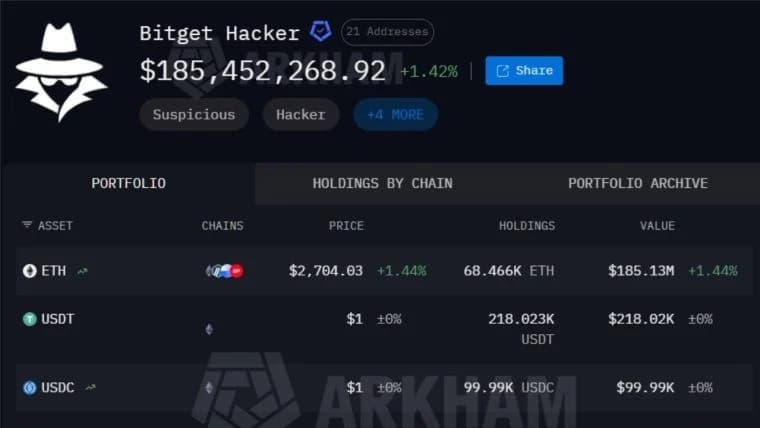
最後に、Arkhamは攻撃者が18分間で2億2800万ドルを移動させたことを追跡した。チェン氏は記者団に対し、IPパターンやオンチェーンのシグネチャから、北朝鮮と関連するハッカーによる犯行である可能性が高いと述べ、これは2025年のBybit盗難事件と同様の手口であると指摘した。 事件の全容については、Bitcoin.com Newsが、この侵害事件に関して判明しているすべての情報を随時まとめています。

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。