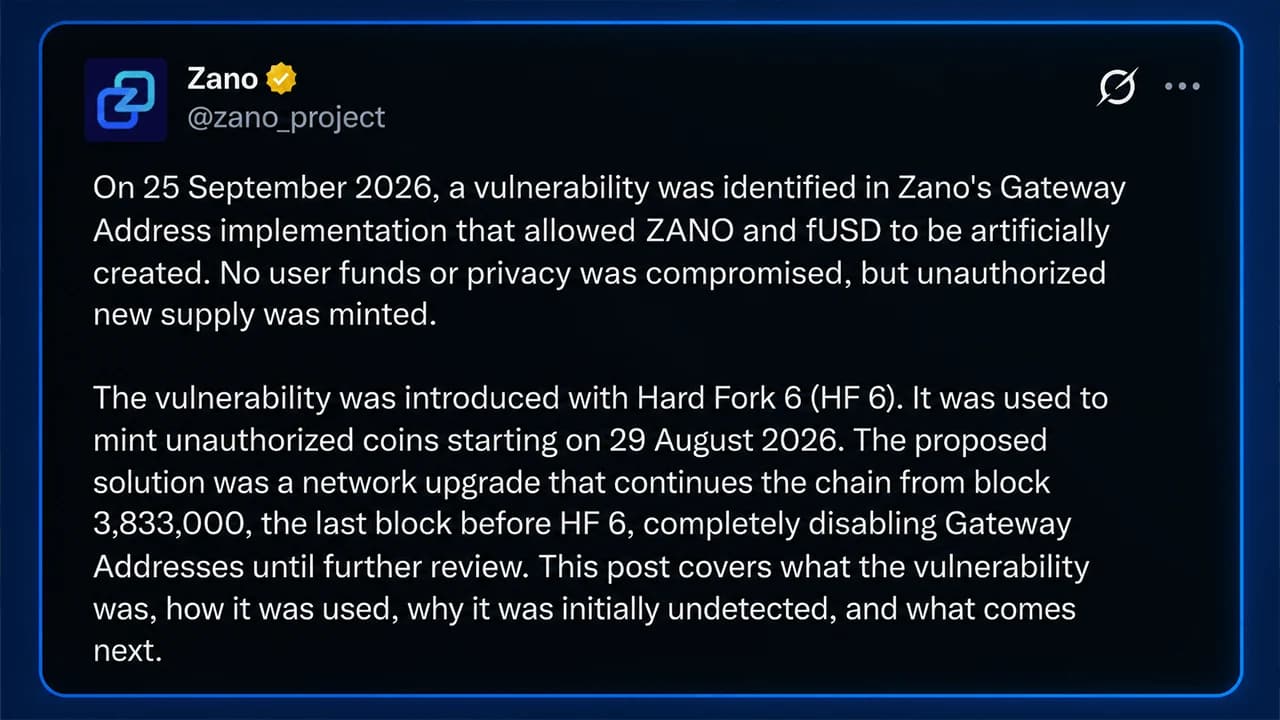
Zanoは、最近の事後分析で、30日間にわたる異例のブロックチェーン巻き戻しを余儀なくされた原因となったバグを明らかにしました。攻撃者はゲートウェイアドレスにおける検証機能の欠如を悪用し、1回の取引で約1,840万ZANOを鋳造し、その後同じ手口を繰り返してfUSDに対しても同様の行為を行いました。 最初の攻撃は約1か月間検出されず、Zano独自のプライバシー保護機能によって不正に生成されたコインと正当なコインの区別がますます困難になっていました。
ザノ氏、2億ドルを超える不正トークンが原因でブロックチェーンの30日分のデータを巻き戻したと述べる

共有
主なポイント:
- Zanoは、1件の悪用トランザクションによって約1,840万ZANOが生成され、その後もさらにトークンが生成されたことを明らかにしました。
- Zanoは、117,941件の出力と65,301件のトランザクションにわたり、不正の疑いがある活動を追跡しました。
- Zanoチームは、影響を受けた残高についてはZANOの供給量を変更することなく復旧すると説明しました。
1つのチェック漏れ、1,840万ZANO
Zanoによる30日間のブロックチェーン巻き戻しは、すでに抜本的な措置として受け止められていました。今回、チームはその背景に潜んでいた問題を説明しましたが、その仕組みはさらに奇妙だと言えます。ハードフォーク6で導入された欠陥により、8月29日から攻撃者はネットワークに本物として認識されるコインを生成できるようになっていました。
開発チームによると、最初の実質的な悪用では、単一のトランザクションで2^64のベースユニット、およそ1,840万ZANOが鋳造された。 この事態は約1か月間誰にも気づかれませんでした。9月25日にZanoの内部ツールが警報を発した時点では、偽造コインの供給量は、取引の追跡を困難にするために意図的に構築されたプライバシーシステムの中に絡み合っていました。
この問題は「ゲートウェイアドレス」に端を発しています。これはZanoを中央集権型取引所(CEX)プラットフォームやブリッジ、その他のサービスと統合しやすくするためにハードフォーク6で導入された新しいアドレスタイプです。Zanoの標準的な機密出力では金額と資産IDの両方が隠されていますが、ゲートウェイ出力ではこれらが公開されます。
しかし、その実装には重要な検証が欠けていました。Zanoは、攻撃者がネットワークの取引証明を満たしつつ隠された出力に任意の金額を紛れ込ませることができる特別に計算された資産識別子を構築できる可能性があると明らかにしました。
「要するに、すべてのZanoトランザクションは、コインがコンセンサスルールに基づいて生成されたことを証明しなければならない」とチームは説明した。「検証が欠落していたため、攻撃者はこの証明を満たしつつ、トランザクション内に余分なコインを『隠す』ことが可能だった。」 それらのコインは単なる形式的な会計上の記録ではなかった。チームは次のように述べた。
「これらのコインは本物のZANOとして機能し、通常通り使用することができた。」
最初のミントは1ヶ月近く静かに潜伏していた
攻撃者は8月28日にゲートウェイアドレスを登録し、必要な手数料100 ZANOを支払った後、Zanoが捏造された存在しない資産を受け入れるかどうかをテストしたようだ。翌日、攻撃は本格化した。
1回の取引で約1,840万ZANOが鋳造され、現在の価値は約1億200万ドルに相当します。それからほぼ1ヶ月後の9月24日、攻撃者はそれぞれわずか0.05 ZANOずつ、2回の正当な入金を行い、通常の入金ルートをテストしていたようです。 9月25日にはさらに1,840万ZANOが生成され、続いてfUSDステーブルコインを用いた同じ2^64ベースユニットの操作が行われました。合計すると、2億ドル相当以上の不正な暗号資産となります。 ここで驚くべき事実があります。 Zanoはハードフォーク6の前に、人工知能(AI)を活用したテスト、チームによる監査、バグ報奨金プログラムを実施していました。しかし、どの手法でもこの脆弱性は発見されませんでした。 「最初の悪用は、増加した出力が他のプライベート出力と区別がつかなかったため、1か月近くも検出されませんでした」とチームは述べました。
プライバシー機能が本来の役割を果たしたことが、かえって問題となった
偽のコインがZanoの機密取引システムに流入したため、それらがどこへ流れたかを正確に特定することは全く別の課題となりました。リング署名は支出を他の出力と混合させるため、コインが移動するたびに不確実性が広がります。
Zanoは、3つの鋳造トランザクションに潜在的に関連するすべての出力をスキャンしました。ブロック3,878,388時点では、その痕跡は65,301件のトランザクションを通じて生成された117,941件の出力に及んでいました。 最初の鋳造取引以降、約165,700の出力が生成され、これは当該期間のネットワーク活動の約71%を占めていました。「これはプライバシー機能が意図通りに動作している証拠です」とZanoは述べました。「Zanoチームを含め、誰もどの出力が影響を受けているかを正確に特定することはできません。」
この結果、プロジェクトは窮地に立たされました。ユーザーがZanoに期待していたそのプライバシー機能こそが、開発者が正当なコインと不正なコインをきめ細かく区別することを妨げていたのです。「供給の完全性を検証する唯一の方法は、最初の悪用が発生する前の時点からチェーンを継続させることだ」とチームは詳述しました。
1ヶ月分のデータが削除され、復旧が始まる
その時点とはハードフォーク6以前のブロック3,833,000でした。ハードフォーク7によりチェーンがそこから再起動され、ゲートウェイアドレスが無効化されました。つまり、影響を受けた期間の取引、ステーキング報酬、マイニングされたブロックは更新後の台帳上では存在しなくなりました。
Zanoは、ZANOの供給量や発行スケジュールに変更を加えることなく、影響を受けた残高は全額回復されると述べました。資金は開発基金、チームメンバーの私財、外部からの寄付で賄われます。取引所はアクセスを再開する前に、1か月分の取引履歴を1件ずつ精査する必要があります。
「現時点では、ユーザーによる対応は不要です」とチームはソーシャルメディアを通じてユーザーに伝えた。

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。