Grayscale ha affermato che l'attacco hacker da 6 miliardi di dollari subito da Binance potrebbe portare a una maggiore sicurezza delle piattaforme di scambio, nonostante possa rappresentare una battuta d'arresto per la fiducia del mercato. La società di gestione patrimoniale ha inoltre sottolineato che la custodia istituzionale tramite prodotti di investimento in criptovalute statunitensi rappresenta una lezione fondamentale per gli investitori.
Grayscale vede un lato positivo nell'attacco hacker da 6 mld a Binance
SCRITTO DA
CONDIVIDI
Punti chiave
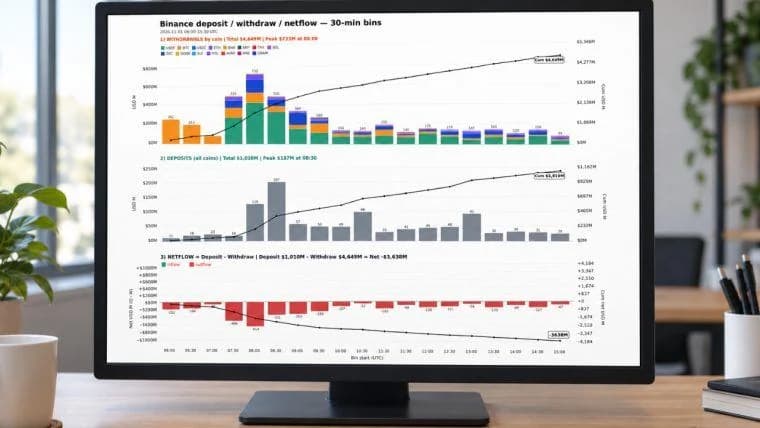
- L’attacco a Binance ha fatto salire le perdite legate alla sicurezza delle criptovalute nel 2026 oltre gli 8 miliardi di dollari.
- Binance ha riferito di aver sostituito il 95% delle risorse compromesse nel suo aggiornamento del 1° novembre.
- Grayscale ha affermato che le perdite sono diminuite rispetto al valore del mercato delle criptovalute.
Grayscale prevede miglioramenti nella sicurezza dopo l’attacco a Binance
Grayscale, un gestore di asset digitali, ha dichiarato il 3 novembre che l’attacco a Binance potrebbe, in ultima analisi, migliorare le pratiche di sicurezza negli exchange di criptovalute. Zach Pandl, responsabile della ricerca dell’azienda, ha esaminato le implicazioni per gli investitori statunitensi nella sua valutazione dell’attacco a Binance. L’attacco del 29 ottobre ha sottratto circa 6,3 miliardi di dollari dalla piattaforma. Pandl ha dichiarato:
«Sebbene possa rappresentare una battuta d’arresto temporanea per la fiducia del mercato, riteniamo che alla fine porterà a pratiche di sicurezza più solide per tutte le piattaforme di scambio.»
Nonostante le perdite legate alla sicurezza nel 2026 abbiano raggiunto il record di oltre 8 miliardi di dollari, la società ha affermato che, nel corso del tempo, tali perdite sono diminuite in modo significativo rispetto alla capitalizzazione di mercato delle criptovalute. Escludendo Binance, ha stimato che le perdite di quest’anno si attestino a un livello paragonabile a quello dell’anno precedente.
La custodia istituzionale torna al centro dell’attenzione dopo la violazione
Il dibattito sulla custodia si è concentrato sulle misure di protezione disponibili quando gli investitori affidano le proprie criptovalute a terzi. Pandl ha aggiunto:
"Riteniamo che ciò sottolinei l’importanza della custodia istituzionale per gli asset crittografici. Infatti, un numero crescente di investitori con sede negli Stati Uniti sta utilizzando prodotti crittografici negoziati in borsa (ETP) — che offrono la comodità della custodia istituzionale — per ottenere esposizione agli asset digitali".
Ha inoltre evidenziato la segregazione delle partecipazioni e i rigorosi processi interni tra le caratteristiche tipiche di questi strumenti.
Nella sua sintesi, Grayscale ha affermato: «Per quanto spiacevole, l’attacco hacker a Binance porterà, a nostro avviso, a pratiche di sicurezza più rigorose per gli exchange in futuro. Inoltre, sottolinea l’importanza della custodia istituzionale, come quella offerta dagli ETP su criptovalute con sede negli Stati Uniti. Questi strumenti detengono le proprie attività presso banche autorizzate dallo Stato e depositari qualificati, offrendo in genere archiviazione offline, portafogli con firma multipla, attestazioni SOC e polizze assicurative." Le attestazioni SOC sono verifiche indipendenti condotte da revisori contabili certificati sui controlli di un’organizzazione.
Il reintegro di Binance e il recupero degli asset seguono percorsi distinti
Binance ha dichiarato nel suo aggiornamento del 1° novembre di aver coperto circa il 95% dell’importo interessato e di assumersi l’impatto finanziario. I token meno liquidi rappresentavano la parte restante, per cui è stato necessario più tempo per reperirli nella quantità richiesta. Entro il 3 novembre, l’exchange ha confermato che i prelievi erano stati riattivati per ulteriori asset su Ethereum e Solana, con un ulteriore ripristino in corso in fasi successive.
Gli emittenti di stablecoin, tra cui Tether e Circle, avevano congelato circa 2,9 miliardi di dollari, pari a circa il 45% dei fondi rubati, secondo quanto riportato da Grayscale. Tether ha dichiarato di aver congelato oltre 1,5 miliardi di dollari in USDT. I congelamenti limitano l’accesso ai token, mentre la loro restituzione alle vittime richiede ulteriori passaggi di recupero.
Il monitoraggio effettuato dalla società di analisi blockchain Elliptic su 12.000 portafogli collegati al furto ha rilevato oltre 40.000 transazioni su 11 blockchain in meno di quattro giorni. Questi portafogli erano collegati al movimento delle risorse rubate durante l’attacco hacker. La società ha stimato che probabilmente solo una quantità trascurabile sia stata incassata. I clienti hanno avuto accesso a una prova di riserva relativa a 10 token per lo snapshot di Binance del 31 ottobre. Lo strumento consente loro di verificare che i saldi inclusi in tale snapshot fossero coperti almeno in rapporto 1:1, senza rivelare i saldi dei singoli conti. Binance ha pianificato uno snapshot più ampio per il 4 novembre, seguito da un periodo stimato di 40-50 ore per generare la relativa prova.
Binance si sta preparando a ripristinare i prelievi in più fasi dopo l'attacco hacker da 6,3 miliardi di dollari, e la ripresa delle operazioni dipenderà dai controlli di sicurezza. L'exchange si è impegnata a
Leggi ora: Binance riprende prelievi, piano risanamento da 6,3 miliardi dopo hacker

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAKevin Helms
Kevin Helms è un giornalista di criptovalute specializzato in Bitcoin, regolamentazione della blockchain e mercati globali degli asset digitali.