I riciclatori nordcoreani hanno fatto ricorso a meme coin usa e getta per nascondere i proventi dell’attacco hacker a Binance, pari a circa 6,3 miliardi di dollari. Elliptic ha individuato tattiche correlate su tre blockchain, che aggiungono ostacoli economici e ripetibili ai tentativi di rintracciare i beni rubati.
Attacco hacker da 6,3 miliardi a Binance: svolta meme coin e Corea del Nord
SCRITTO DA

CONDIVIDI
Punti chiave
- I portafogli collegati controllavano quasi tutte le operazioni di trading relative ai token usa e getta.
- I riciclatori hanno reinvestito i proventi delle vendite per finanziare il lancio di nuovi token.
- Gli asset rubati convertiti in bitcoin hanno raggiunto circa 225 milioni di dollari.
I "meme coin" complicano il tracciamento dell’attacco hacker a Binance
I riciclatori nordcoreani hanno utilizzato meme coin e token poco conosciuti su Tron, Solana e Near, come ha spiegato il 9 novembre Tom Robinson, cofondatore e capo ricercatore di Elliptic. Tron e Near hanno utilizzato monete di nuova creazione; Solana si è basata su asset esistenti. Robinson ha scritto:
"La maggior parte delle persone considera i token meme come monete scherzose i cui prezzi salgono e scendono in base al clamore mediatico. I riciclatori nordcoreani hanno trovato un uso diverso per essi, creando token che nessun altro vuole acquistare e utilizzandoli per mascherare il movimento dei fondi rubati."
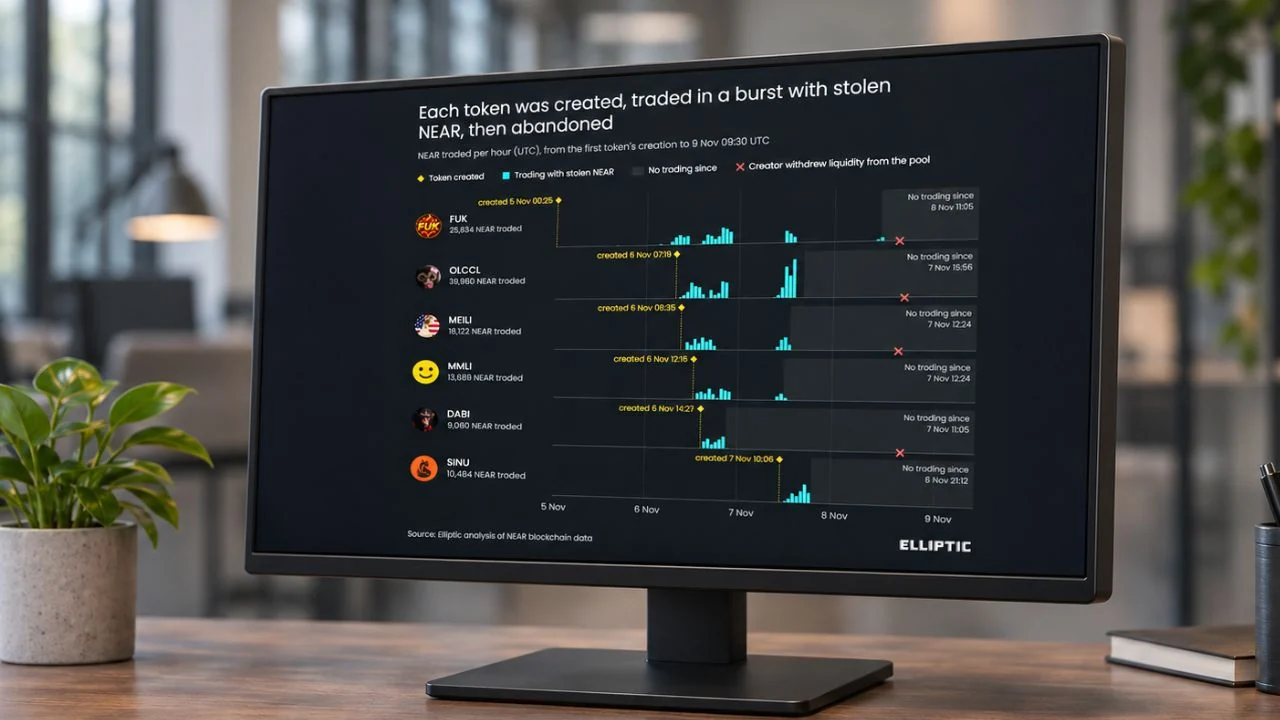
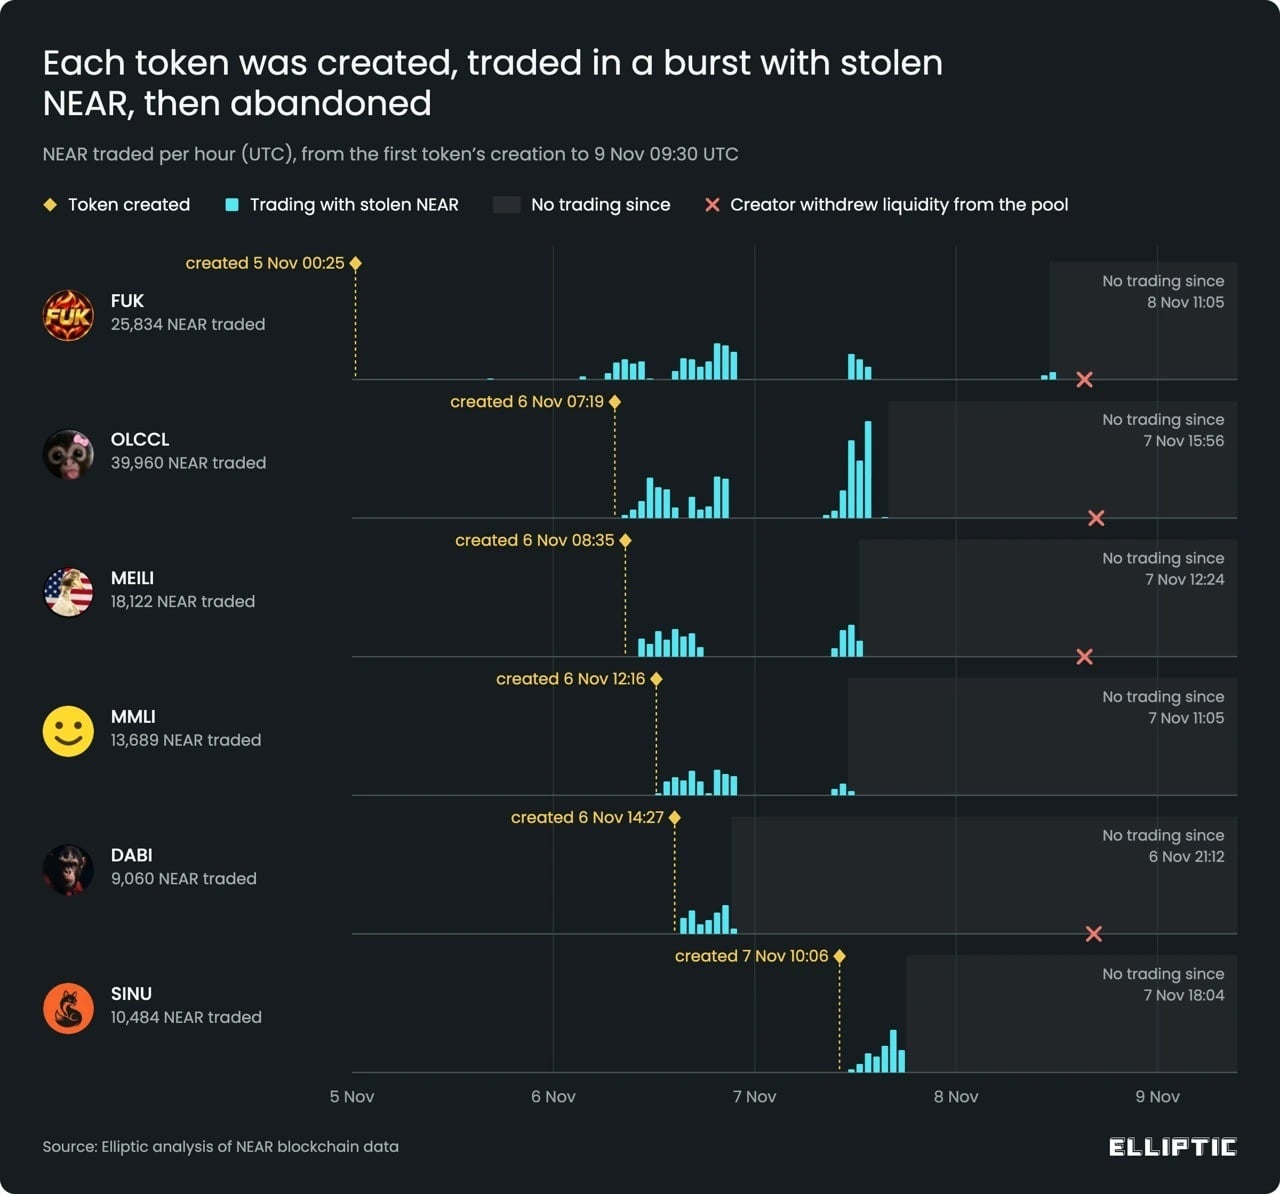
Su Near, un gruppo ha acquistato le nuove monete con criptovaluta rubata attraverso pool di liquidità di token. Altri portafogli hanno venduto negli stessi pool e incassato proventi quasi corrispondenti, separando gli indirizzi di invio e di ricezione.
Sei token creati tra il 5 e il 7 novembre hanno movimentato circa 117.000 NEAR (430.000 dollari), senza quasi alcuna negoziazione esterna. Ogni lancio è costato circa 90 dollari. Cinque creatori hanno ricevuto finanziamenti da precedenti vendite di token poco prima di lanciare i sostituti.
Il 31 ottobre l’FBI (Federal Bureau of Investigation) ha attribuito il furto su Binance del mese scorso alla Corea del Nord, identificando l’operazione come “Tradertraitor”, un gruppo nordcoreano sponsorizzato dallo Stato che prende di mira le aziende del settore delle criptovalute.
Tuttavia, il 3 novembre la Corea del Nord ha negato ogni responsabilità per l’attacco hacker. Kim Yo-jong, sorella del leader nordcoreano Kim Jong Un, ha definito le accuse dell’FBI una «grave provocazione politica» volta a danneggiare la reputazione del Paese.
Il furto su Binance ha innescato una corsa contro i congelamenti
Chainalysis ha scoperto che i fondi sottratti durante l’attacco a Binance del 29 ottobre si sono mescolati ai proventi del furto a Bitget avvenuto a settembre. L’azienda ha citato questa sovrapposizione per attribuire il furto a Binance a Tradertraitor. La sua valutazione si è basata sull’attività della blockchain osservata nelle ore successive all’attacco.
L’autore dell’attacco ha tentato di eludere i blocchi tramite rapide conversioni in stablecoin, scambiando 325 milioni di dollari in fondi con circa 285 milioni di dollari in ether nell’arco di quasi 20 minuti. Ether non dispone dei blocchi controllati dall’emittente disponibili per quelle stablecoin.
Il 2 novembre Elliptic ha segnalato un token Tron privo di valore creato esclusivamente a scopo di riciclaggio, mentre il giorno successivo il solana rubato è stato trasferito attraverso token con scarsi volumi di scambio. In precedenza, Elliptic aveva rintracciato almeno 24 milioni di dollari attraverso uno schema simile dopo il furto su Bybit del 2025. Spiegando l’approccio a più livelli, Robinson ha affermato:
«I riciclatori della Corea del Nord raramente si affidano a un’unica tecnica. Al contrario, sovrappongono molte tecniche a basso costo, ognuna delle quali aggiunge un po’ più di ritardo. I token meme creati in casa sono semplicemente un ulteriore strato».
Migliaia di portafogli conducono a Bitcoin
Al 2 novembre, gli asset rubati erano passati attraverso circa 12.000 portafogli distribuiti su 11 blockchain. Tempistiche fisse e tentativi ciechi di ripetere operazioni fallite senza adeguamenti indicavano un’automazione convenzionale. Elliptic non ha trovato prove di decisioni guidate dall’intelligenza artificiale.
Un aggiornamento del 7 novembre ha contato più di 20.000 portafogli, 16 blockchain e almeno 65.000 transazioni. Elliptic ha tracciato conversioni in circa 2.300 bitcoin, per un valore allora pari a 175 milioni di dollari, da asset tra cui Solana, XRP e Tron.
I proventi convertiti hanno raggiunto circa 3.000 bitcoin, per un valore di 225 milioni di dollari al 9 novembre. Elliptic ha inoltre rintracciato circa 7.000 ether (per un valore di circa 15 milioni di dollari) in Tornado Cash, un mixer che consente di prelevare i depositi in pool verso indirizzi diversi. L’azienda ha stimato che probabilmente solo una quantità trascurabile fosse stata incassata. Riguardo all’esposizione attraverso i pool di trading, il capo ricercatore di Elliptic ha avvertito:
«Un portafoglio che ha ricevuto i propri fondi da un pool di liquidità non dovrebbe essere considerato "pulito" per impostazione predefinita, poiché potrebbe trovarsi a soli due scambi di distanza da fondi rubati.»
Le forze dell'ordine internazionali mettono in guardia da una campagna di attacchi informatici sferrata dalla Corea del Nord che ha infettato 30.000 computer con l'obiettivo di rubare criptovalute.
Leggi ora: Falsi colloqui di lavoro nel settore IT aiutano la Corea del Nord a rubare milioni in criptovalute

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.
Informazioni sull'autore
SCRITTO DAKevin Helms
Kevin Helms è un giornalista di criptovalute specializzato in Bitcoin, regolamentazione della blockchain e mercati globali degli asset digitali.