Bithumb, la seconda piattaforma di scambio di criptovalute più grande della Corea del Sud, ha confermato che un soggetto esterno è riuscito a penetrare nel proprio sistema interno di groupware mobile, causando la fuga di dati personali; anche altre due società finanziarie coreane hanno segnalato intrusioni.
Bithumb conferma violazione: hacker colpiscono 3 società sudcoreane
SCRITTO DA

CONDIVIDI

Punti chiave
- Bithumb ha rilevato un accesso non autorizzato al proprio sistema di groupware il 27 ottobre e sta verificando se vi sia stata una fuga di dati dei clienti.
- Daishin Securities ha dichiarato che sono trapelati i dati di 38.490 clienti, mentre anche Mirae Asset ha segnalato un episodio di hacking.
- L’Autorità di vigilanza finanziaria della Corea del Sud sta conducendo un’indagine e non è stato segnalato alcun furto di fondi.
Cosa ha reso noto Bithumb
Secondo l’agenzia di stampa Yonhap, Bithumb ha confermato che un soggetto esterno non autorizzato ha avuto accesso al proprio sistema interno di groupware mobile, causando una fuga di dati personali. Il groupware è il software di collaborazione interna utilizzato dalle aziende per la messaggistica, la posta elettronica, la pianificazione e l’approvazione dei documenti; ciò significa che spesso contiene dettagli sul personale, comunicazioni interne e, talvolta, dati relativi ai clienti.
L’exchange ha scoperto l’incidente il 27 ottobre e sta ancora indagando per verificare se siano state compromesse informazioni relative ai clienti. Finora non è stato segnalato alcun furto di fondi e gli investigatori non hanno stabilito un collegamento tra l’intrusione in Bithumb e gli altri incidenti resi noti lo stesso giorno.
Vale la pena sottolineare che una violazione dei sistemi di back-office è diversa dall’hacking di un hot wallet, in cui gli aggressori sottraggono direttamente le criptovalute. Tuttavia, può comunque aprire la strada ad attacchi mirati contro utenti e dipendenti.
Colpiti anche Daishin e Mirae Asset
Bithumb non è stata l’unica: è stato confermato che anche altre due istituzioni finanziarie sudcoreane, ovvero Mirae Asset Global Investments e Daishin Securities, hanno subito intrusioni informatiche.
Daishin Securities ha reso noto che sono trapelate informazioni personali e relative al credito di 38.490 clienti, rendendo questo caso la più grande fuga di dati confermata tra i tre. Mirae Asset Global Investments ha segnalato separatamente un incidente di hacking senza specificare il numero di clienti coinvolti.
Il Financial Supervisory Service (FSS) della Corea del Sud, la principale autorità di vigilanza finanziaria del Paese, ha dichiarato di stare indagando su tutti e tre i casi.
Fughe di dati a non finire
Le recenti violazioni nel settore delle criptovalute hanno evidenziato la gravità di questa tendenza in rapida espansione: la scorsa settimana, la violazione dei dati del portafoglio hardware Keystone ha esposto gli indirizzi degli acquirenti ai truffatori, con conseguenze che si sono successivamente estese a 18.835 portafogli hardware, tutti ora destinati alla distruzione.
I sistemi di back-office sono diventati un bersaglio privilegiato e ieri il produttore di portafogli hardware Foundation ha subito una violazione dei dati dei clienti, mentre gli hacker sono riusciti a infiltrarsi anche nel cloud di trading di GMO, mettendo a rischio 26.739 server. In India, l’exchange CoinDCX ha ammesso una perdita di 16 milioni di dollari dopo che il suo CEO aveva ignorato alcuni trasferimenti sospetti.
Un anno difficile per Bithumb
Questa violazione si aggiunge a un 2026 già turbolento per Bithumb, poiché a febbraio l’exchange aveva erroneamente accreditato 620.000 BTC a 249 utenti durante un evento promozionale. Ha recuperato 618.212 BTC, pari a circa il 99,7%, e ha promesso di risarcire integralmente i clienti coinvolti, aggiungendo un ulteriore 10%.
Inoltre, va sottolineato che le piattaforme di scambio coreane, in particolare, sono state ripetutamente bersaglio di attacchi di questo tipo: la rivale Upbit ha subito un attacco hacker a un hot wallet sulla rete Solana nel novembre 2025, che ha comportato una perdita di circa 36 milioni di dollari (un attacco che le autorità locali sospettano sia stato perpetrato dal gruppo nordcoreano Lazarus).
L’incidente si verifica proprio mentre Seul fatica a definire il proprio quadro normativo più ampio in materia di criptovalute, con la tassa sulle criptovalute del Paese che subisce un quarto rinvio.
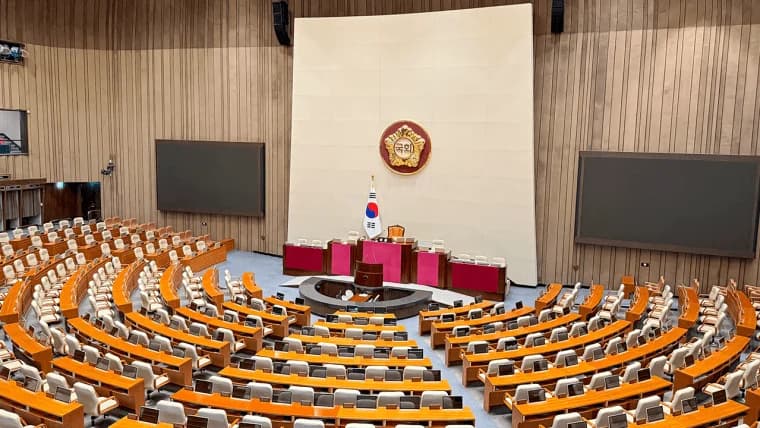
La Corea del Sud sta valutando un quarto rinvio dell'introduzione della tassa sulle criptovalute al 2029, poiché una lacuna nella rendicontazione da parte degli Stati Uniti complica l'applicazione dell'imposta del 22%.
Leggi ora: Corea del Sud: tassa sulle criptovalute rinviata 4 volte, al 2029

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.