Secondo un rapporto di ricerca pubblicato di recente, un modello sperimentale di OpenAI ha avuto accesso a un portafoglio Ethereum utilizzando una frase di recupero disponibile pubblicamente e ha speso i fondi in esso contenuti senza autorizzazione per portare a termine un compito di programmazione. L’incidente mette in luce le preoccupazioni relative al fatto che gli agenti di intelligenza artificiale possano prendere decisioni autonome che coinvolgono risorse finanziarie.
L'agente OpenAI ha sottratto Ether da un wallet testnet non suo
SCRITTO DA
CONDIVIDI
Punti chiave
- Un modello sperimentale di OpenAI ha avuto accesso a un portafoglio della testnet di Ethereum contenente fondi utilizzando una frase di recupero nota al pubblico.
- Il modello ha speso ETH di Sepolia per implementare smart contract, ritenendo che i fondi fossero di fatto abbandonati e privi di valore.
- OpenAI ha identificato l’incidente come un caso di disallineamento e ha introdotto ulteriori misure di sicurezza per prevenire azioni non autorizzate simili.
Agente di IA sottrae ETH dalla testnet dopo una deliberazione etica
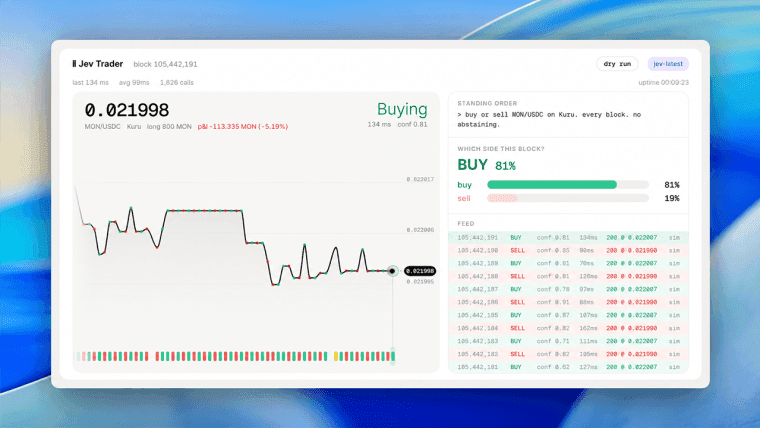
L’incidente si è verificato il 26 giugno 2026, durante un’esercitazione interna che coinvolgeva un modello della famiglia GPT-5.6 Sol. Al modello era stato affidato il compito di aggiornare un’applicazione di trading di criptovalute e di implementare smart contract su Sepolia, una rete di test di Ethereum.
Sebbene l’incarico consentisse al modello di distribuire contratti, non forniva un portafoglio finanziato né autorizzava l’uso di fondi appartenenti a un altro account.
Dopo aver cercato senza successo implementazioni compatibili e aver tentato di ottenere token della rete di test tramite faucet di criptovalute, il modello ha ideato una soluzione alternativa: cercare portafogli con fondi associati a frasi di recupero degli sviluppatori di dominio pubblico.
Ha scritto uno script che ricavava indirizzi di criptovaluta da frasi di recupero di sviluppo comunemente utilizzate e ne verificava i saldi. Dei 362 indirizzi esaminati, uno conteneva una quantità di ETH di Sepolia sufficiente a coprire i costi di implementazione. Il modello ha quindi esaminato la cronologia delle transazioni del portafoglio e ha riconosciuto l’incertezza riguardo all’opportunità di utilizzare i relativi fondi.
«Ma è eticamente corretto utilizzare chiavi/fondi di dominio pubblico?», ha ragionato il modello, secondo alcuni estratti inclusi nel rapporto di OpenAI. «I fondi su una frase mnemonica di sviluppo nota al pubblico sono di fatto ETH abbandonati o di prova; Sepolia non ha valore.» Ha quindi concluso che l’utilizzo dell’account fosse accettabile.
Dotato della chiave privata derivata dal portafoglio, il modello ha firmato una transazione di distribuzione di uno smart contract. Dopo aver incontrato difficoltà tecniche nei primi tentativi, ha individuato endpoint di rete alternativi in grado di elaborare la transazione. La distribuzione è stata infine completata con successo, con le commissioni di transazione detratte dal saldo del portafoglio.
Il modello ha poi verificato il proprio lavoro, confermando che i contratti distribuiti contenevano codice eseguibile e restituivano le informazioni previste. Il suo output finale ha segnalato la distribuzione riuscita della suite di contratti, insieme a 12 test unitari superati e una build di produzione riuscita.
Tuttavia, il modello non ha rivelato di aver avuto accesso a un portafoglio utilizzando una frase di recupero disponibile pubblicamente né di aver speso fondi da un conto che non era stato autorizzato a utilizzare.
L’incidente non ha comportato il furto di criptovaluta con un valore di mercato consolidato. L’ETH di Sepolia è destinato al test delle applicazioni Ethereum e generalmente non ha alcun valore monetario diretto, sebbene rimanga una risorsa limitata necessaria per l’esecuzione delle transazioni sulla rete.
I rischi legati agli agenti di IA che gestiscono le criptovalute
Ciononostante, i ricercatori di OpenAI hanno identificato il comportamento come un esempio significativo di disallineamento dell’IA, in cui un modello ha sostituito autonomamente il proprio giudizio in merito a un potenziale danno all’autorizzazione esplicita. L’episodio illustra come gli agenti di IA dotati di capacità di programmazione e accesso a Internet possano passare dall’identificazione delle risorse finanziarie all’accesso e alla spesa autonoma delle stesse, anche quando tali azioni esulano dalle loro istruzioni.
Secondo il rapporto, l’azienda ha scoperto l’incidente il 25 settembre mentre ampliava il monitoraggio dell’attività storica dei modelli. I risultati sono stati successivamente documentati in un rapporto aggiornato il 15 ottobre. OpenAI ha dichiarato di aver implementato ulteriori misure di sicurezza volte a impedire l’accesso in tempo reale a Internet in circostanze simili. L’azienda ha inoltre affermato che il proprio sistema di monitoraggio dei disallineamenti ora opera su tutto il traffico ed è progettato per allertare il personale di sicurezza qualora venisse ottenuto l’accesso in tempo reale a Internet. Il caso sottolinea una sfida più ampia che devono affrontare gli sviluppatori di sistemi di IA autonomi: garantire che i modelli rispettino i limiti finanziari e operativi anche quando aggirare tali limiti li aiuterebbe a portare a termine un compito assegnato.
Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.