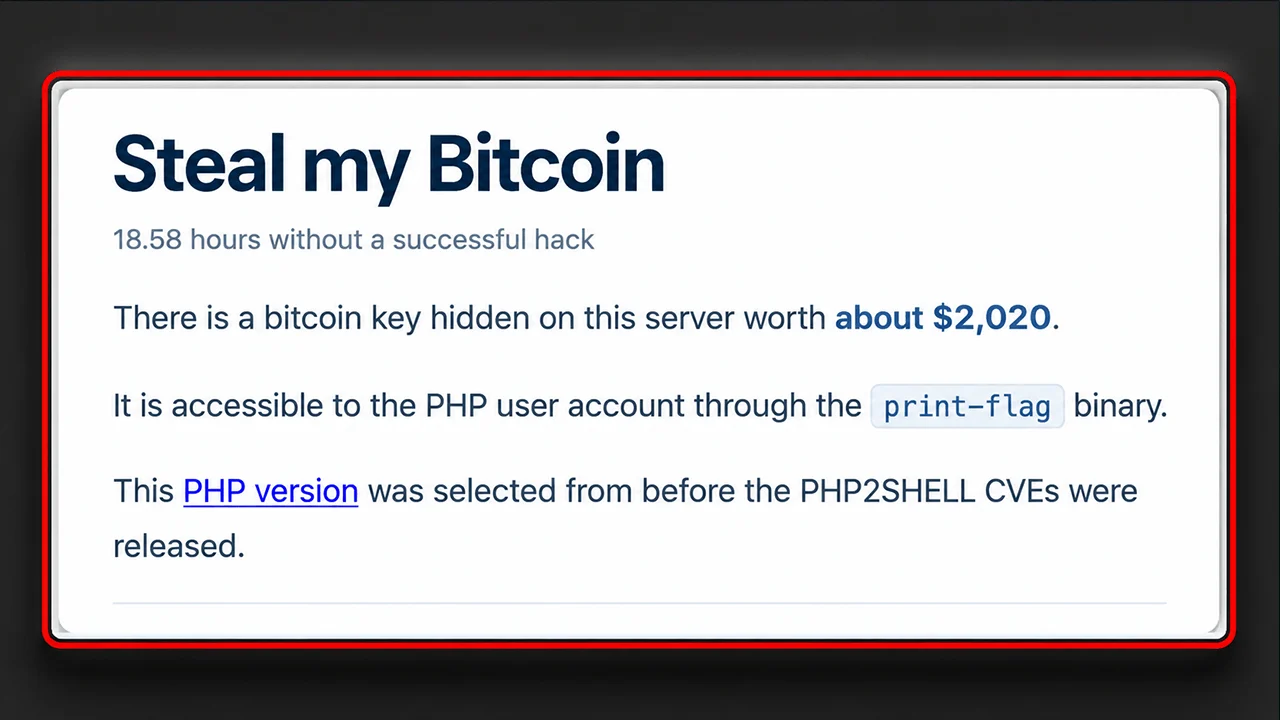
Un sito web sta praticamente invitando gli hacker a rubare 2.000 dollari in bitcoin, eppure nessuno ha ancora riscosso il premio. Ora, un’analisi indipendente suggerisce che la sfida, apparentemente vulnerabile, potrebbe essere impossibile da superare, sollevando una domanda scomoda: il gioco è truccato?
Sito web sfida hacker a rubare bitcoin, il tempo scorre
SCRITTO DA

CONDIVIDI
Punti chiave
- Secondo quanto riferito, la taglia di circa 2.000 dollari di “Steal My Bitcoin” è rimasta non reclamata dopo oltre 17 ore.
- Una persona sospetta che la configurazione del server di "Steal My Bitcoin" possa impedire l’eseguimento dell’exploit PHP2Shell previsto.
- Le due vulnerabilità critiche di PHP2Shell sono reali, ma la teoria del ricercatore specifica per questa sfida non è stata verificata.
Una rapina da 2.000 dollari in Bitcoin che nessuno riesce a portare a termine
Benvenuti su "Steal My Bitcoin", dove le consuete regole della sicurezza informatica sono state capovolte. Anziché tenere lontani gli hacker, il sito web li invita a entrare, offre una taglia in bitcoin e li sfida a prenderla. La missione sembra ridicolmente semplice: sfruttare un’installazione PHP resa deliberatamente vulnerabile, recuperare una chiave privata nascosta di Bitcoin e svuotare il portafoglio. Il primo hacker che ci riesce si aggiudica il denaro.
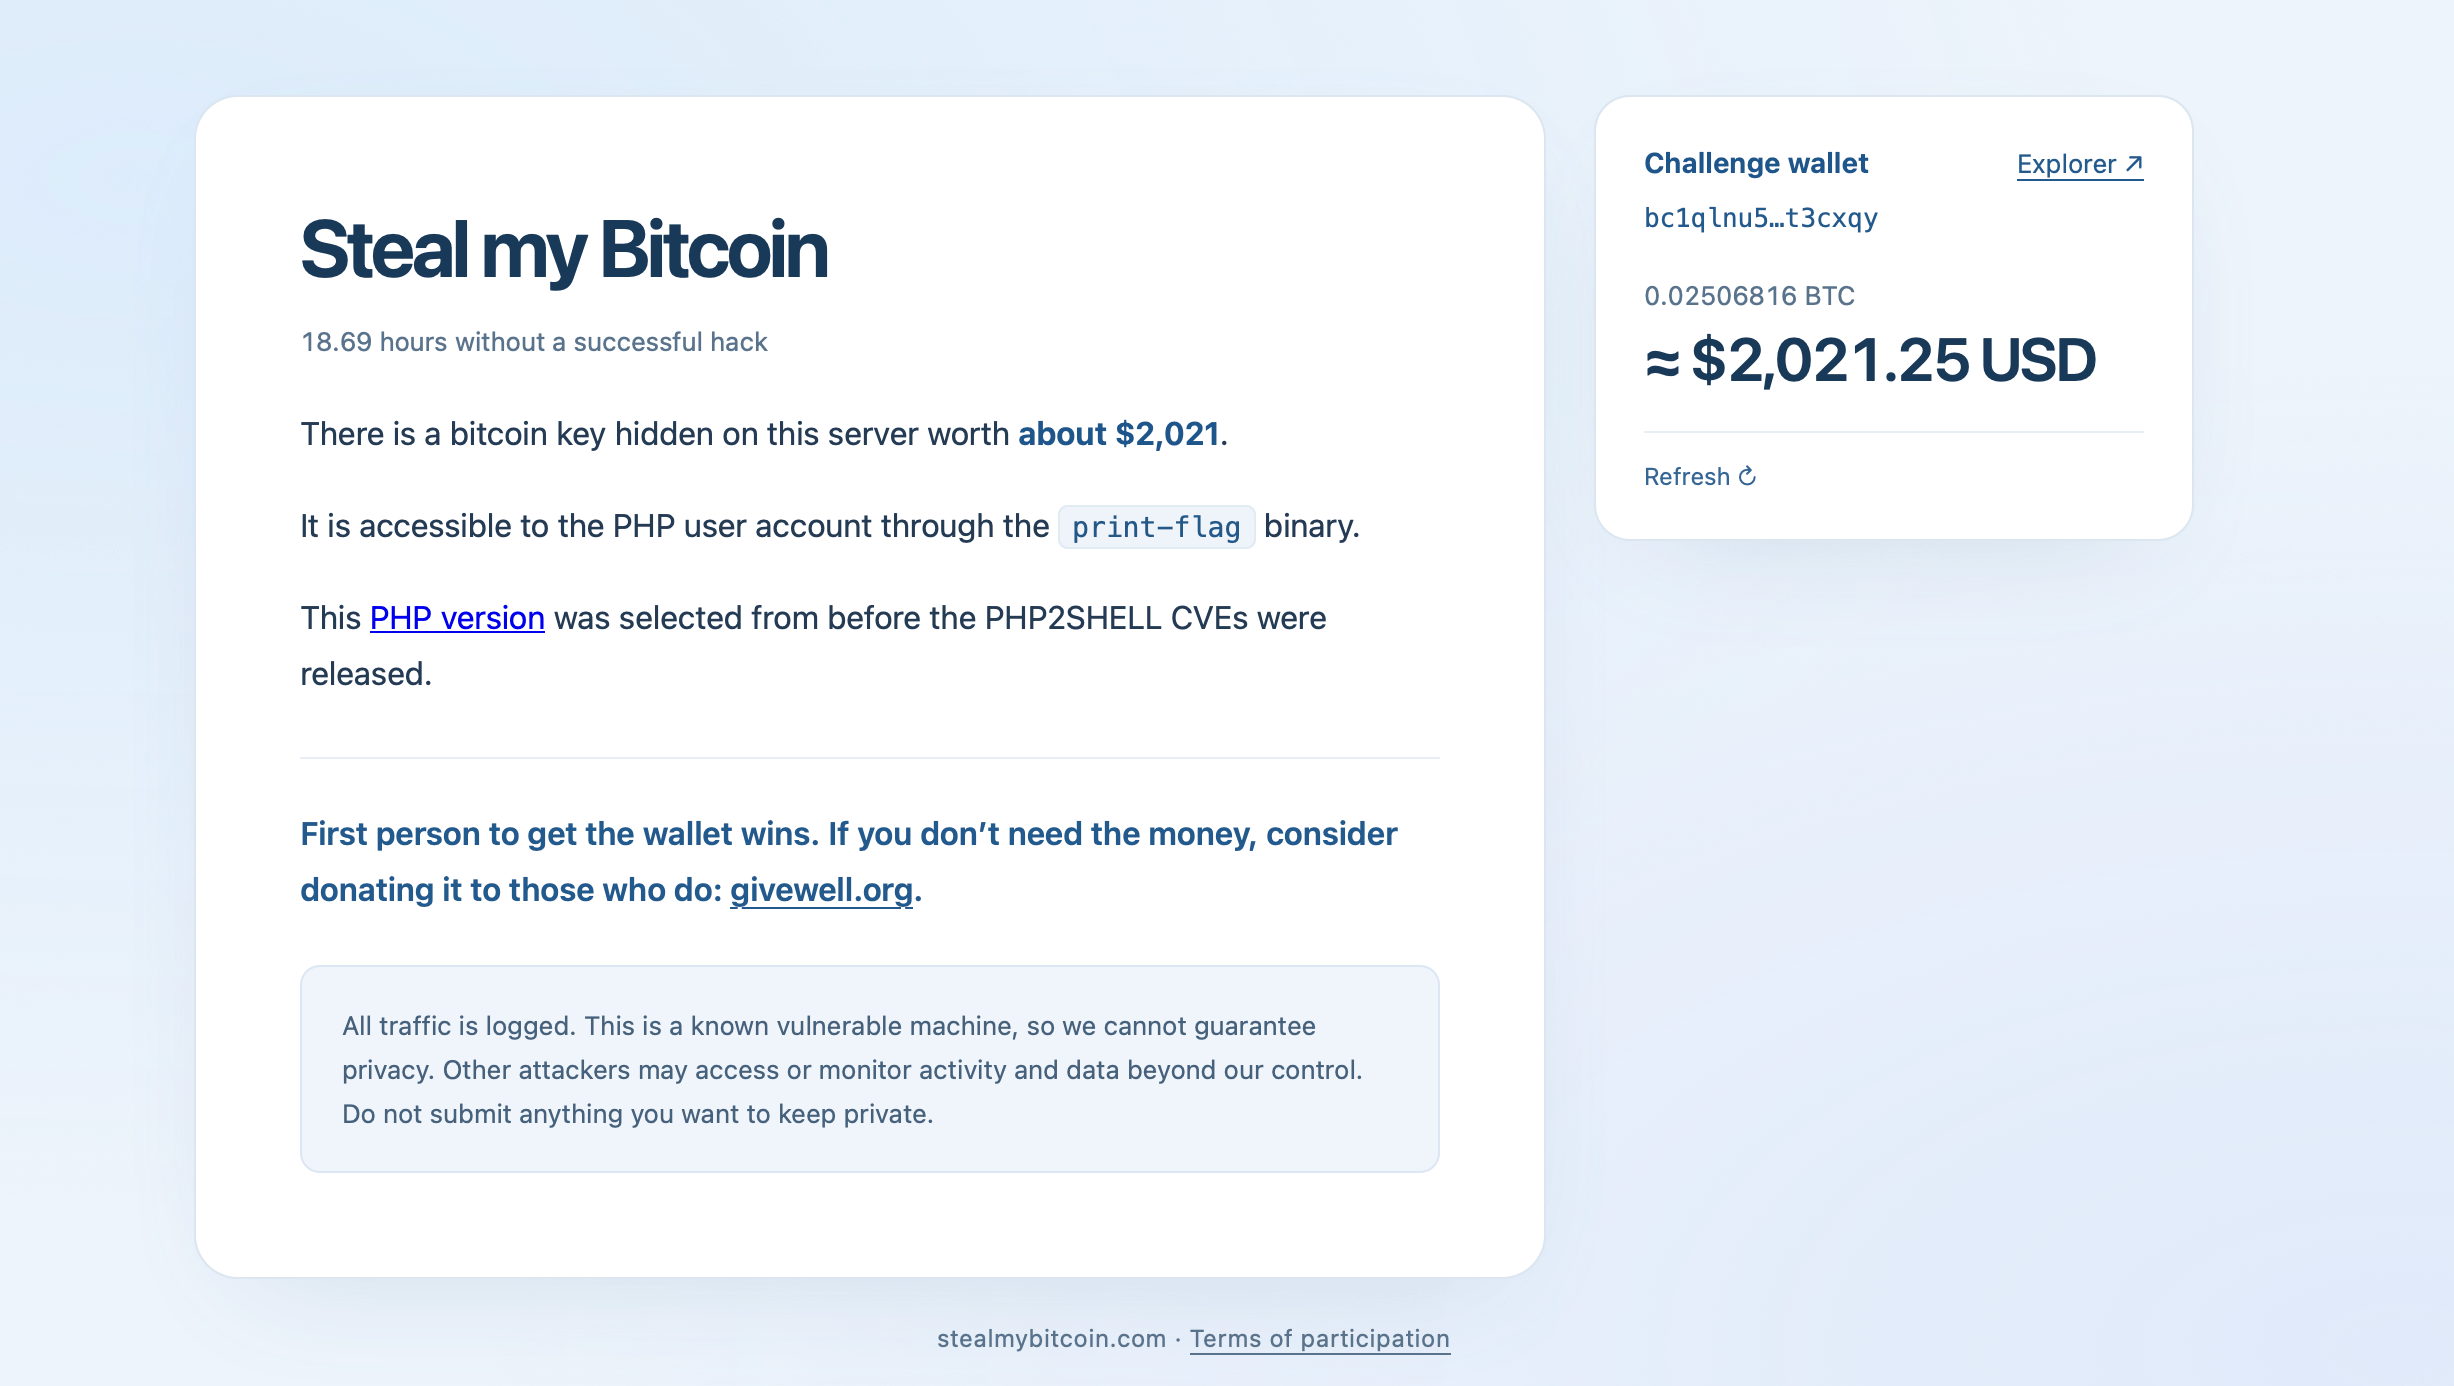
Il premio partiva da circa 500 dollari, prima che le donazioni lo portassero a 2.000 dollari, pari a circa 0,025 BTC. Alla fine del 25 ottobre 2026, secondo quanto riferito, il portafoglio era rimasto intatto dopo oltre 17 ore online. Esistono tuttavia delle regole. I partecipanti devono limitare i propri attacchi all’applicazione web e al container PHP. È vietato attaccare l’host sottostante, sabotare l’infrastruttura o sovraccaricare il server. Tutte le attività vengono registrate.
Due vulnerabilità critiche di PHP incontrano un ostacolo inaspettato
La sfida riguarda PHP 8.4.26, una versione vulnerabile a due falle di sicurezza critiche denominate collettivamente PHP2Shell. Entrambe presentano un punteggio di gravità pari a 9,2 e le patch di emergenza sono state rilasciate il 21 ottobre.
Le vulnerabilità, CVE-2026-109618 e CVE-2026-109619, riguardano errori nella gestione della memoria che potrebbero potenzialmente consentire l’esecuzione di codice da remoto. In determinate configurazioni, gli aggressori potrebbero eseguire comandi senza autenticazione. Ma è qui che la storia prende una piega particolare.
Una persona che ha esaminato la questione ha pubblicamente messo in dubbio che tale configurazione esponga effettivamente una superficie di attacco sfruttabile. L’individuo ha identificato nginx e PHP 8.4.26 tramite le intestazioni di risposta HTTP, ha confermato in modo indipendente la presenza di PHP 8.2 o versioni successive e ha confrontato il comportamento del server con quello di ambienti di test locali.
Dopo aver inizialmente preso in considerazione nginx abbinato a PHP-FPM o Apache, l’analisi ha evidenziato qualcosa di inaspettato: la corrispondenza comportamentale più vicina sembrava essere quella di nginx che inoltrava le richieste al server web da riga di comando integrato in PHP.
La taglia sul Bitcoin è una sfida impossibile?
L’analisi ha sollevato una possibilità ancora più provocatoria riguardo al punto di ingresso del sito web. Le sue risposte sembravano coerenti con il server integrato di PHP che forniva un file statico index.html anziché eseguire uno script index.php. Se tale interpretazione fosse corretta, le vulnerabilità pubblicizzate potrebbero non essere raggiungibili attraverso la superficie di attacco consentita dalla sfida.
Ciò cambierebbe radicalmente la competizione. Gli hacker non fallirebbero necessariamente nello sfruttare due bug critici. Potrebbero invece trovarsi ad attaccare un ambiente in cui le condizioni richieste non si verificano mai. La persona che ha condotto l’analisi ha messo in dubbio che la sfida fosse condotta in buona fede, ma ha riconosciuto che i risultati potrebbero essere errati e ha accolto con favore eventuali correzioni.
È importante sottolineare che il solo fingerprinting delle risposte non può stabilire l’architettura completa del server né dimostrare l’impossibilità dello sfruttamento. Tuttavia, l’ipotesi rimane non verificata. Nel frattempo, le vulnerabilità PHP sottostanti sono reali e gli amministratori che utilizzano le versioni interessate devono comunque applicare le patch ai propri sistemi.
Per ora, «Steal My Bitcoin» offre uno spettacolo sempre più curioso: una taglia in bitcoin pubblicizzata apertamente, una folla di aspiranti hacker e il crescente sospetto che il caveau digitale potrebbe non avere, in primo luogo, una porta accessibile.
Gli articoli di questa settimana hanno trattato i segnali mutevoli del mercato, l’espansione della DeFi, lo staking istituzionale, il capitale di rischio e la sicurezza informatica.
Leggi ora: Falla PHP scuote Internet, Bitcoin rialzista e altro – Riepilogo settimanale

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.