A kirgiz központi bank partnerségre lépett a Certik nevű blokklánc-biztonsági céggel annak érdekében, hogy hosszú távú keretrendszert hozzon létre az ország digitális valutájának kiberbiztonságának, kockázatkezelésének és szabályozási felügyeletének javítása érdekében.
Kirgizisztán Központi Bankja a Certik szolgáltatásait veszi igénybe a CBDC felügyeletéhez
ÍRTA

MEGOSZTÁS
Főbb pontok
- 2026. szeptember 9-én az NBKR és a Certik együttműködési megállapodást írt alá a digitális som biztonságáról.
- A Certik olyan szabályozó testületeket tanácsad, mint a MAS, a 100%-ban szabályoknak megfelelő Web3-keretrendszerek kialakításában.
- Az NBKR célja, hogy a Certik felügyeleti eszközeit bevezesse a digitális eszközök szabályozási megfelelésének éjjel-nappali figyelemmel kísérésére.
Együttműködési keretrendszer
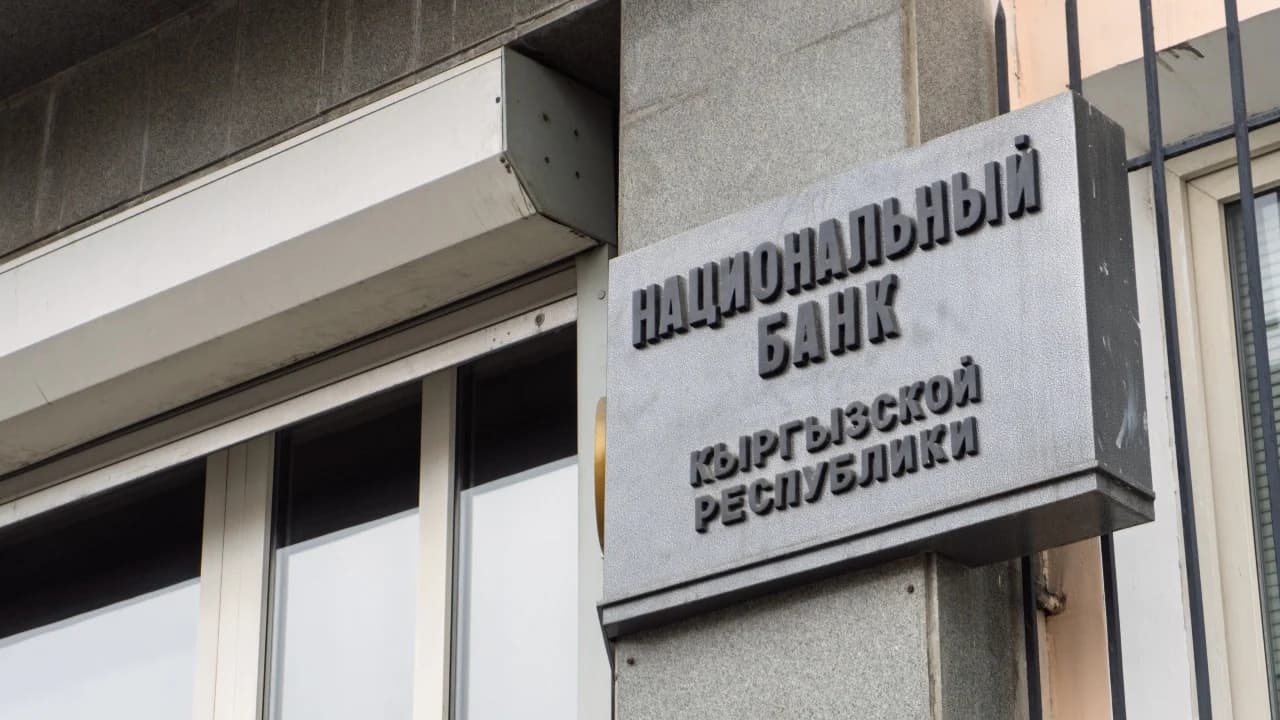
A Kirgiz Köztársaság Nemzeti Bankja (NBKR) stratégiai partnerségre lépett a Certik nevű blokklánc-biztonsági céggel a ország tervezett digitális somjának biztonsági protokolljainak megerősítése és a digitális eszközök szabályozási felügyeletének javítása érdekében.
A két szervezet által aláírt szándéknyilatkozat értelmében a kirgiz központi bank és a Certik együttműködik a kiberbiztonság, a digitális eszközök őrzése, a pénzmosás elleni (AML) ellenőrzések, valamint a terrorizmus finanszírozása elleni küzdelem (CFT) terén. A kezdeményezés a Certik-et a központi bank működési keretrendszerébe illeszti, ezzel potenciális modellt teremtve a szigorúan szabályozott állami pénzintézeteken belüli technikai integrációra.
„A ma aláírt szándéknyilatkozat keretet teremt a további párbeszédhez és együttműködéshez” – mondta Sanzhar Abdygaziev, az NBKR igazgatótanácsának tagja. „Különösen értékesnek tartjuk a blokklánc és a digitális eszközök biztonságával, a kiberbiztonsággal, az AML/CFT-vel, valamint a digitális eszközökkel kapcsolatos tranzakciók elemzésével és nyomon követésével kapcsolatos tapasztalatok és szakértelem cseréjét.”
Miközben a központi bankok világszerte értékelik a központi banki digitális valutákat (CBDC-ket) és a digitális eszközökre vonatkozó keretrendszereket, a megállapodás a technikai biztonsági és formális ellenőrzési intézkedések integrálására összpontosít az infrastruktúra tervezési szakaszában, nem pedig a bevezetés után.
„A digitális eszközök infrastruktúrája megköveteli, hogy a biztonságot és a kockázatkezelést már a tervezés legkorábbi szakaszától kezdve, egészen a folyamatos üzemeltetésig figyelembe vegyék” – mondta Ronghui Gu, a Certik társalapítója és vezérigazgatója. „Örömmel várjuk, hogy a Certik szakértelmét és tapasztalatát bevonhassuk az NBKR-rel folytatott hosszú távú együttműködésünkbe, támogatva az ország digitális eszközök ökoszisztémájának biztonságos fejlesztését.”
Szabályozási eszközök és tudásátadás
A megállapodás értelmében az NBKR megvizsgálja a Certik felügyeleti és megfelelési eszközeinek bevezetését a valós idejű tranzakciófigyelés, a szabályozási tanácsadás és az engedélyezési szabványok támogatása érdekében. A partnerség kiterjed a központi bank személyzete számára nyújtott technikai képzésre és tudásátadásra is.
A kirgizisztáni együttműködés a Certik globális szabályozási keretekben való szélesebb körű részvételére épül. A biztonsági cég korábban már nyújtott technikai tanácsadási támogatást az Egyesült Államok szabályozó hatóságainak, és hozzájárult a Szingapúri Monetáris Hatóság által szervezett nyilvános konzultációkhoz is.
A Certik és az NBKR közötti megállapodás közvetlenül a kirgizisztáni Virtuális Eszközök és Blokklánc-technológiák Fejlesztéséért Felelős Nemzeti Tanács harmadik ülését követi, amelynek elnöke Sadyr Japarov elnök volt. Az ülésen a kirgiz vezető ismételten hangsúlyozta, hogy egy biztonságos, jól szabályozott digitális eszközökből álló ökoszisztéma kiépítése az állami politika prioritása.
Japarov utasította továbbá a Virtuális Eszközök és Blokklánc-technológiák Nemzeti Ügynökségét (NAVA), hogy három hónapon belül vezesse be a frissített jogszabályi módosításokat és rendeleteket a nemzeti szabályozási keret megerősítése érdekében.
Ezt a cikket mesterséges intelligencia segítségével fordították le angolról. Az eredeti angol nyelvű változat a hiteles forrás; az automatikus fordítások pontatlanságokat tartalmazhatnak, különösen a jogi és szabályozási terminológiában.