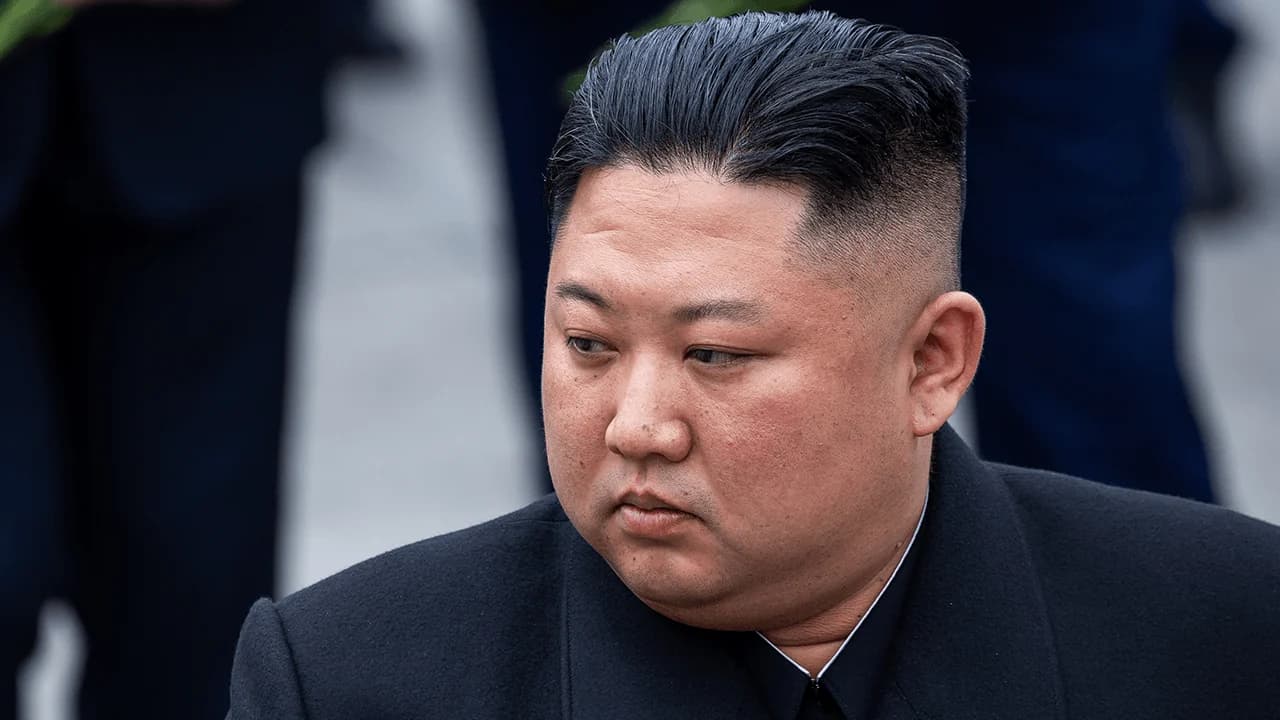
उत्तरी कोरिया ने उन आरोपों को खारिज कर दिया है कि उसने बाइनेंस से 6.3 अरब डॉलर की क्रिप्टोकरेंसी चोरी को अंजाम दिया था, और इसके नेता किम जोंग-उन की प्रभावशाली बहन ने देश को बदनाम करने के लिए इस जांच का इस्तेमाल करने का आरोप अमेरिका पर लगाया है।
उत्तर कोरिया ने 6.3 अरब डॉलर बाइनेंस हैक में भूमिका से इनकार, FBI आरोप को 'राजनीतिक उकसावा' कहा
लेखक

शेयर
मुख्य बातें
- उत्तरी कोरिया ने 6.3 अरब डॉलर के बाइनेंस हैक की जिम्मेदारी से इनकार किया, और किम यो-जोंग ने एफबीआई के आरोपों को देश की प्रतिष्ठा को नुकसान पहुँचाने के इरादे से किया गया एक "गंभीर राजनीतिक उकसावा" बताया।
- एफबीआई ने इस हमले का दोष उत्तर कोरिया के ट्रेडरट्रेटर हैकिंग समूह पर लगाया, जबकि टीआरएम लैब्स, चेनएनालिसिस और ज़ैकएक्सबीटी सहित ब्लॉकचेन जांचकर्ताओं ने स्वतंत्र रूप से इस चोरी को उत्तर कोरियाई हैकर्स से जोड़ा।
- जांचकर्ताओं ने 11 ब्लॉकचेन पर लगभग 12,000 वॉलेट के माध्यम से चोरी हुए धन का पता लगाया, जिसमें 40,000 से अधिक लेनदेन शामिल थे, क्योंकि अधिकारी और क्रिप्टोकरेंसी फर्में संपत्तियों को ट्रैक करने और संभवतः उन्हें बरामद करने के लिए काम कर रही हैं।
बिनेंस पर दोष मढ़ने के लिए उत्तर कोरिया ने एफबीआई की कड़ी आलोचना की
किम यो-जोंग ने मंगलवार को एफबीआई के निष्कर्षों को खारिज कर दिया, और राज्य-संचालित कोरियन सेंट्रल न्यूज एजेंसी (KCNA) द्वारा प्रकाशित एक बयान का हवाला देते हुए वाशिंगटन द्वारा 29 अक्टूबर के हमले को उत्तर कोरियाई हैकर्स के लिए जिम्मेदार ठहराने को एक "गंभीर राजनीतिक उकसावे" बताया, यह जानकारी योनहाप न्यूज एजेंसी की एक रिपोर्ट में दी गई है।
एफबीआई ने शनिवार को ट्रेडरट्रेटर (TraderTraitor), लाजरस ग्रुप (Lazarus Group) से जुड़े एक उत्तर कोरियाई राज्य-प्रायोजित हैकिंग ऑपरेशन को, दुनिया के सबसे बड़े क्रिप्टोकरेंसी एक्सचेंज बाइनेंस (Binance) से 6 अरब डॉलर से अधिक के डिजिटल संपत्ति चोरी करने के लिए जिम्मेदार बताया।
किम ने अमेरिकी अधिकारियों पर उत्तर कोरिया को एक साइबर-अपराधी राज्य के रूप में पेश करने का प्रयास करने और दुनिया भर में हैकिंग की घटनाओं के लिए उसे अनुचित रूप से जिम्मेदार ठहराने का आरोप लगाया।
उसने दावा किया कि इन आरोपों का उद्देश्य उत्तर कोरिया की अंतरराष्ट्रीय प्रतिष्ठा को नुकसान पहुंचाना था और यह साइबरस्पेस में इसकी संप्रभुता का उल्लंघन था। किम ने यह भी सुझाव दिया कि वाशिंगटन के पास चोरी हुई क्रिप्टोकरेंसी को वापस पाने से संबंधित कोई छिपे हुए मकसद हो सकते हैं।
उन्होंने कहा, "जैसे ही पिछले साल मौजूदा अमेरिकी प्रशासन ने पद संभाला, उसने घोषणा की कि वह अवैध रूप से चुराई गई क्रिप्टोकरेंसी संपत्तियों को जब्त करेगा और उनका उपयोग एक राज्य के रणनीतिक भंडार के रूप में करेगा।"
किम ने सुझाव दिया कि यह जांचने से कि बरामद की गई धनराशि से अंततः किसे लाभ होता है, अपराधियों के बारे में सुराग मिल सकते हैं, हालांकि उन्होंने इस निहितार्थ का समर्थन करने वाले कोई सबूत पेश नहीं किए। उत्तर कोरिया ने सरकारी-समर्थित हैकर्स द्वारा की गई क्रिप्टो चोरी की जिम्मेदारी से बार-बार इनकार किया है। हालांकि, योनहाप ने उल्लेख किया कि हैकिंग की एक घटना को लेकर विवाद में किम का सीधा हस्तक्षेप असामान्य था।
यह इनकार ऐसे समय में आया है जब कई ब्लॉकचेन इंटेलिजेंस कंपनियों ने स्वतंत्र रूप से बाइनेंस चोरी को उत्तर कोरियाई साइबर अपराधियों से जोड़ा है।
जैसा कि बिटकॉइन.कॉम न्यूज़ ने पहले रिपोर्ट किया है, टीआरएम लैब्स ने सार्वजनिक नेटवर्क के बाहर एकत्र की गई ब्लॉकचेन गतिविधि और खुफिया जानकारी का हवाला देते हुए, उच्च विश्वास के साथ इस हमले का श्रेय ट्रेडरट्रेटर को दिया है। स्वतंत्र जांचकर्ता ZachXBT ने भी उत्तर कोरिया के लाजरस ग्रुप—जिसे ट्रेडरट्रेटर से जोड़ा गया है—को संभावित अपराधी के रूप में पहचाना है।
बाद में चेनएनालिसिस ने बिनेंस से चुराए गए धन और बिटगेट पर सितंबर के हमले से जुड़ी संपत्तियों के बीच संबंधों की पहचान करने के बाद उस आकलन को और मजबूत किया, जिसे पहले उत्तर कोरियाई हैकर्स के लिए जिम्मेदार ठहराया गया था।
रिकॉर्ड क्रिप्टो हैक से उबर रहा बाइनेंस
बिनेंस का यह उल्लंघन, जिसका जांचकर्ताओं ने लगभग 6.3 अरब डॉलर का मूल्यांकन किया है, अब तक की सबसे बड़ी क्रिप्टोकरेंसी चोरी है। इस हमले में एथेरियम और बिटकॉइन सहित कई ब्लॉकचेन नेटवर्क पर अनधिकृत ट्रांसफर शामिल थे।
बिनेंस ने शुरू में सुझाव दिया था कि किसी समझौता किए गए कर्मचारी के लैपटॉप ने इस घटना को अंजाम देने में मदद की होगी, लेकिन बाद की जांच में अतिरिक्त सुरक्षा उल्लंघनों का पता चला। एक्सचेंज ने कहा कि उसे कोई सबूत नहीं मिला कि उसकी वॉलेट प्राइवेट कीज़ लीक हुई थीं और उसने नुकसान की भरपाई करने का वादा किया।
तब से हमलावरों ने अपनी कमाई को स्थानांतरित करने और रिकवरी के प्रयासों को जटिल बनाने के लिए क्रिप्टोकरेंसी वॉलेट का एक विस्तृत नेटवर्क नियोजित किया है।
ब्लॉकचेन एनालिटिक्स फर्म इलैप्टिक ने चार दिनों से भी कम समय में 11 ब्लॉकचेन में फैले लगभग 12,000 वॉलेट के माध्यम से चोरी की गई संपत्ति का पता लगाया। फर्म ने 40,000 से अधिक लेनदेन की पहचान की, हालांकि उसने अनुमान लगाया कि प्राप्त राशि का केवल नगण्य हिस्सा ही नकद में बदला गया था।
एफबीआई ने क्रिप्टोकरेंसी एक्सचेंजों और अन्य डिजिटल संपत्ति व्यवसायों से हमलावरों के पहचाने गए वॉलेट से जुड़े लेनदेन को ब्लॉक करने का आग्रह किया है। बाइनेंस ने कहा कि लगभग 3 अरब डॉलर मूल्य के चोरी हुए फंड को स्टेबलकॉइन जारीकर्ताओं और अन्य एक्सचेंजों द्वारा फ्रीज कर दिया गया था, जिससे हमलावरों के लिए उन्हें हिलाना या व्यापार करना असंभव हो गया। USDT जारीकर्ता टेदर ने कहा कि उसने अकेले ही संदिग्ध लेनदेन की सूचना मिलने के 30 मिनट के भीतर प्रमुख स्टेबलकॉइन के 1.5 अरब डॉलर से अधिक मूल्य को फ्रीज कर दिया।
किम ने अपने बयान का समापन यह चेतावनी देकर किया कि प्योंगयांग वाशिंगटन की कार्रवाइयों पर बारीकी से नजर रख रहा है और वह अमेरिका की निरंतर शत्रुता के रूप में वर्णित स्थिति पर अपनी प्रतिक्रिया के पहलुओं पर पुनर्विचार कर सकता है।
बाइनेंस ने चेतावनी दी कि नकली मुआवजा प्रस्तावों और तेज़ प्रक्रिया के लिए शुल्कों के साथ नकली लोग इसकी निकासी पुनरारंभ सुविधा का दुरुपयोग कर सकते हैं। एक्सचेंज ने भी
अभी पढ़ें: निकासी शुरू होते ही बाइनेंस ने नकली मुआवजा ऑफर से आगाह किया

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकAndrew Hayward
एंड्रयू Bitcoin.com News के मैनेजिंग एडिटर हैं।