Elliptic ने पाया कि Binance से चुराए गए फंड चार दिनों से भी कम समय में लगभग 12,000 वॉलेट्स से गुज़रे। यह ऑपरेशन 11 ब्लॉकचेन पर फैला था, जबकि फर्म ने आकलन किया कि संभवतः केवल नगण्य राशि ही नकद निकाली गई थी।
4 दिन से कम में बाइनेंस हैक फंड 12,000 वॉलेट्स में फैला
लेखक
शेयर
मुख्य निष्कर्ष
- इस ऑपरेशन में लगभग हर 25 सेकंड में एक नया वॉलेट इस्तेमाल किया गया।
- एलिप्टिक ने एआई एजेंट्स के सबूतों के बजाय पारंपरिक स्वचालन पाया।
- 2 नवंबर तक चोरी-संबंधित पतों में लगभग 3.24 बिलियन डॉलर शेष थे।
हजारों वॉलेट मनी लॉन्ड्रिंग के रास्ते को बढ़ाते हैं
ब्लॉकचेन एनालिटिक्स फर्म एलिप्टिक ने 2 नवंबर को रिपोर्ट किया कि बाइनेंस से चोरी किए गए क्रिप्टो परिसंपत्तियों को चार दिनों से भी कम समय में 11 ब्लॉकचेन पर लगभग 12,000 वॉलेट्स के माध्यम से स्थानांतरित किया गया। इसने 12,000 वॉलेट वाले लॉन्ड्रिंग ऑपरेशन के विश्लेषण में 29 अक्टूबर को हुई $6.43 बिलियन की चोरी के बाद 40,000 से अधिक लेनदेन को ट्रैक किया। एलिप्टिक ने कहा:
"मनी लॉन्ड्रिंग अत्यधिक जटिल और स्पष्ट रूप से स्वचालित है।"
चेनएनालिसिस ने 30 अक्टूबर को संदिग्ध स्वचालित लॉन्ड्रिंग पैटर्न की पहचान की थी, जिसमें पतों के बीच बार-बार ट्रांसफर और पहले इस्तेमाल किए गए वॉलेट में वापसी देखी गई। कई प्राप्त करने वाले पतों ने बड़े बैलेंस को स्वीकार करने और अग्रेषित करने से पहले लेनदेन शुल्क के रूप में ठीक 1 TRX, ट्रॉन की नेटिव क्रिप्टोकरेंसी, प्राप्त की। उस दोहराए जाने वाले क्रम से पता चलता था कि सॉफ्टवेयर आय को फिर से वितरित कर रहा था।
इस चोरी में अतिरिक्त प्रवेश बिंदु शामिल थे और अनुमोदन नियंत्रणों को बायपास किया गया, यह बात बाइनेंस के सह-सीईओ रिचर्ड टेंग ने 30 अक्टूबर को साझा किए गए एक वीडियो में कही। उन्होंने एक जांच का वर्णन किया जो शुरू में संदिग्ध किए गए एक लैपटॉप से आगे तक फैली हुई थी। एक आत्म-विनाश तंत्र ने हमले के उपकरणों और सुरागों को भी नष्ट कर दिया, जिससे एक्सचेंज की जांच जटिल हो गई।
स्वचालित ट्रांसफर वॉल्ट्स और बिटकॉइन मिक्सिंग की ओर ले जाते हैं
एलिप्टिक ने निश्चित समय, तय राशियों और अंधाधुंध पुनः प्रयासों की पहचान की। इन पैटर्न से पारंपरिक सॉफ्टवेयर स्क्रिप्ट्स की ओर इशारा हुआ। फर्म को कोई सबूत नहीं मिला कि आर्टिफिशियल इंटेलिजेंस सॉफ्टवेयर ट्रांसफर के बारे में निर्णय ले रहा था।
हमलावर ने लेंडिंग वॉल्ट्स (lending vaults) का भी इस्तेमाल किया, जो कि ऐसे प्रोटोकॉल कॉन्ट्रैक्ट्स हैं जो जमा स्वीकार करते हैं और निकासी को संसाधित करते हैं, ताकि वह एक पते से जमा कर सके और दूसरों में सीधे ट्रांसफर किए बिना निकासी कर सके। बिटकॉइन मिक्सिंग 1 नवंबर को शुरू हुई, जिसमें लगभग 28 BTC, जो $2.2 मिलियन के बराबर थे, 2 नवंबर की शुरुआत तक 18 कॉइनजॉइन के माध्यम से गुज़रे। कॉइनजॉइन साझा लेनदेन में कई उपयोगकर्ताओं के बिटकॉइन इनपुट और आउटपुट को मिलाते हैं, जिससे व्यक्तिगत गतिविधियों को ट्रैक करना मुश्किल हो जाता है।
संपत्तियों को स्थानांतरित करने के प्रयास थोरचेन के आपातकालीन स्वैपिंग विराम से भी जुड़े थे। यह प्रोटोकॉल, जो विभिन्न ब्लॉकचेन पर क्रिप्टोकरेंसी स्वैप को सक्षम करता है, ने 31 अक्टूबर को 10 ईटीएच से जुड़ी एक लेखांकन विसंगति के बाद सुरक्षा उपाय सक्रिय कर दिए। चेनएनालिसिस ने कहा कि इस खराबी ने अनजाने में बाइनेंस चोरी से जुड़े मनी लॉन्ड्रिंग में देरी कर दी।
एक्सचेंजों पर कैश-आउट प्रयासों को रोकने का दबाव
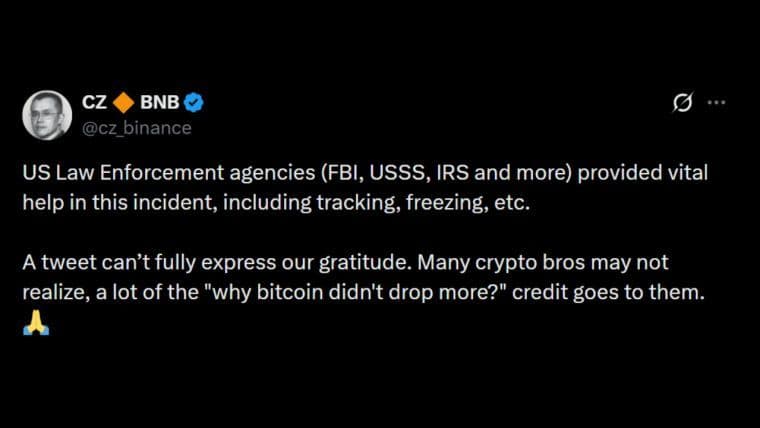
फेडरल ब्यूरो ऑफ इन्वेस्टिगेशन (एफबीआई) ने 31 अक्टूबर को बाइनेंस चोरी का दोष उत्तर कोरिया पर लगाया, और इस गतिविधि की पहचान ट्रेडरट्रेटर के रूप में की, जो एक उत्तर कोरियाई राज्य-प्रायोजित हैकिंग समूह है। यू.एस. सीक्रेट सर्विस और आईआरएस क्रिमिनल इन्वेस्टिगेशन के साथ काम करते हुए, इसने मुख्य रूप से ईथर में परिवर्तनों पर ध्यान दिया। अधिकारियों ने एक्सचेंजों, बुनियादी ढांचे के ऑपरेटरों और विकेंद्रीकृत वित्त सेवाओं से सूचीबद्ध पतों से जुड़े लेनदेन को ब्लॉक करने का आग्रह किया।
हस्तक्षेप आंशिक रूप से शामिल संपत्तियों पर निर्भर करता है। स्टेबलकॉइन फ्रीज और ब्लैकलिस्ट नियंत्रण जारीकर्ताओं को नामित पतों को टोकन स्थानांतरित करने से रोकने की अनुमति देते हैं, भले ही धारक अपने वॉलेट की का नियंत्रण रखते हों। एक्सचेंज अलग से जमा पर प्रतिबंध लगा सकते हैं या खाते फ्रीज कर सकते हैं, जो जारीकर्ता-नियंत्रित फ्रीज के बिना क्रिप्टोकरेंसी के लिए हस्तक्षेप का एक और बिंदु प्रदान करता है।
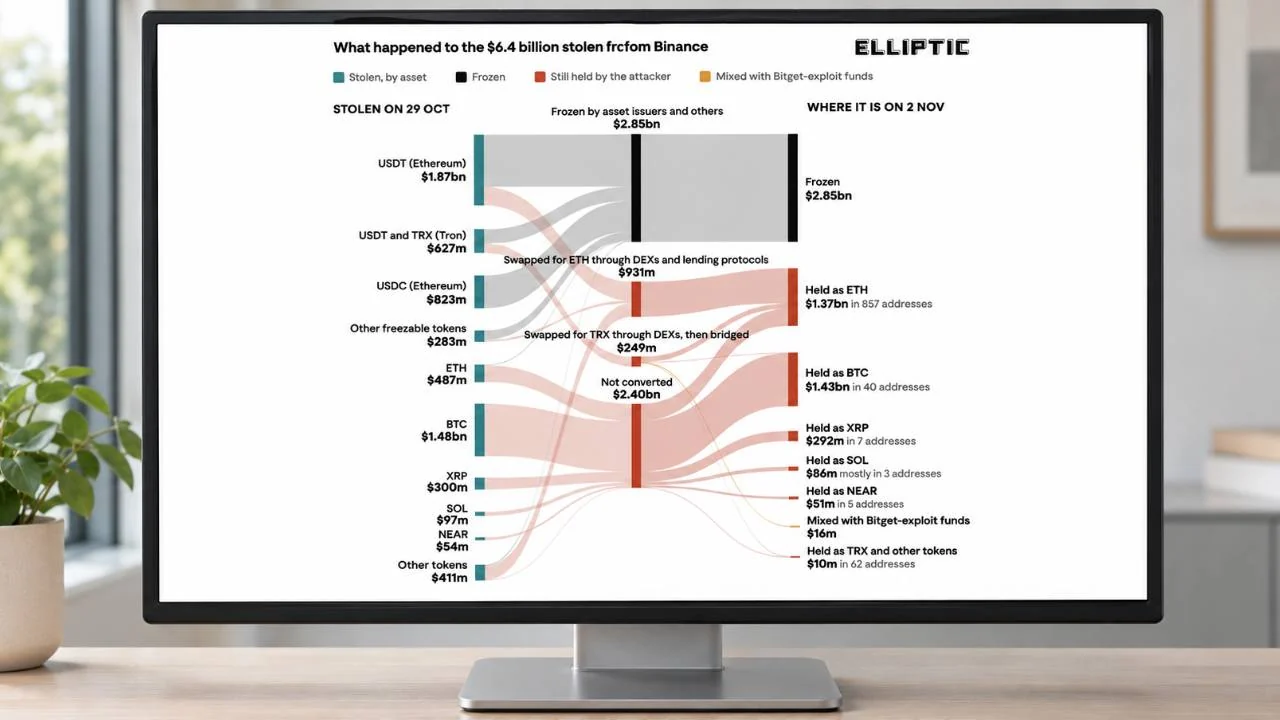
एलिप्टिक का चार्ट 29 अक्टूबर को उनकी मूल रूप से चुराई गई संपत्ति को स्वैप, फ्रीज और 2 नवंबर तक शेष होल्डिंग्स के माध्यम से ट्रैक करता है। यह दर्शाता है कि $2.85 बिलियन जमा किए गए हैं, जबकि हमलावर ने 40 पतों पर लगभग $1.43 बिलियन बिटकॉइन और 857 पतों पर $1.37 बिलियन ईथर अपने पास रखा। अलग से $16 मिलियन उन पतों में गए जिनमें Bitget-exploit से प्राप्त राशि थी, जिससे यह संकेत मिलता है कि दोनों चोरी की कुछ राशियाँ एक साथ मिला दी गई थीं।

किसी एक क्रिप्टोकरेंसी को दूसरी में बदलना अपने आप में कैश-आउट स्थापित नहीं करता है। एलिप्टिक ने अनुमान लगाया कि उस अवलोकन समय पर चोरी-से-जुड़े पतों में लगभग $3.24 बिलियन शेष थे, जो ज्यादातर ईथर और बिटकॉइन में थे। इसने आने वाले कई महीनों में ओवर-द-काउंटर ब्रोकरों के माध्यम से कैश-आउट के प्रयासों की उम्मीद की।
राष्ट्रपति डोनाल्ड ट्रम्प ने कहा कि अमेरिकी अधिकारी बाइनेंस के 6.3 अरब डॉलर के हैक की जांच कर रहे थे और उन्होंने एक्सचेंज की पुनर्प्राप्ति संबंधी आश्वासनों को स्वीकार किया। एफबीआई
अभी पढ़ें: उत्तर कोरिया की पुष्टि बीच ट्रम्प ने 6.3 अरब डॉलर बाइनेंस हैक पर बात की

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकKevin Helms
केविन हेल्म्स एक क्रिप्टोकरेंसी पत्रकार हैं, जो बिटकॉइन, ब्लॉकचेन विनियमन और वैश्विक डिजिटल एसेट बाज़ारों में विशेषज्ञता रखते हैं।