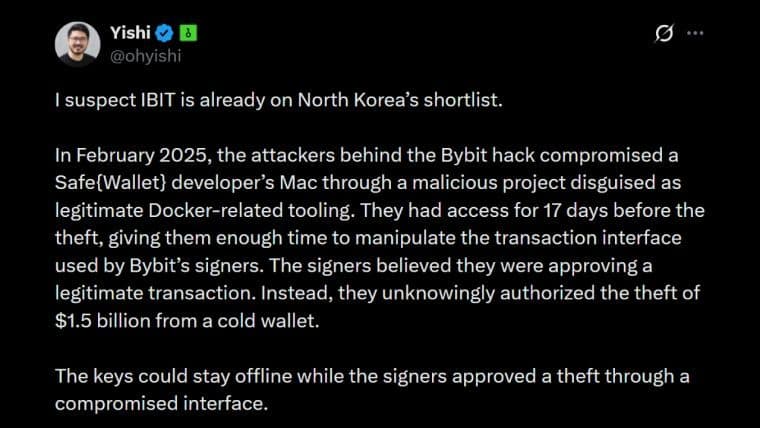
बिनेंस के जांचकर्ताओं ने गुरुवार को हुए 6.3 अरब डॉलर के हैक में अतिरिक्त उल्लंघन बिंदु, अनुमोदन नियंत्रणों को बायपास करने और साक्ष्य नष्ट करने की रणनीतियाँ उजागर कीं, सह-सीईओ रिचर्ड टेंग ने कहा। उनके अपडेट में निकासी सेवा का पुनर्निर्माण, कंपनीव्यापी सुरक्षा समीक्षा, और ट्रांसफर बहाल करने तथा रिज़र्व सत्यापित करने के लक्ष्य शामिल थे।
बाइनेंस CEO ने $6.3 अरब हैक पर नए निष्कर्षों का खुलासा किया
लेखक

शेयर
मुख्य बातें
- सीईओ रिचर्ड टेंग ने कहा कि हमलावर ने बाइनेंस के सामान्य अनुमोदन नियंत्रणों को बायपास कर दिया।
- उन्होंने कहा कि एक स्व-विनाश तंत्र ने हमले के उपकरणों और सुरागों को नष्ट कर दिया।
- तेंग ने उम्मीद जताई कि परीक्षणों के अधीन निकासी 40 घंटों के भीतर फिर से शुरू हो सकती है।
जांच लैपटॉप से आगे बढ़ी
सह-सीईओ रिचर्ड टेंग ने कहा कि 6.3 अरब डॉलर के हैक की जांच के दौरान, बाइनेंस को शुरू में संदेहित इंजीनियर के लैपटॉप के अलावा अतिरिक्त उल्लंघन बिंदु मिले।
30 अक्टूबर को साझा किए गए एक वीडियो में, उन्होंने कहा: "यह एक व्यक्ति द्वारा नहीं किया गया था। हमारी प्रारंभिक जांच से पता चला कि इस सुरक्षा घटना में एक समझौता किया हुआ लैपटॉप शामिल हो सकता है, हालांकि हमारी बाद की जांच में उल्लंघन के अतिरिक्त बिंदु सामने आए हैं।"
तेंग ने सबूतों के विनाश का वर्णन किया:
"यह एक जटिल हमला था। हमलावर ने एक स्व-विनाश तंत्र (self-destruct mechanism) का भी इस्तेमाल किया जिसने काम करते हुए टूलिंग और सुरागों को नष्ट कर दिया, जिससे हमारे लिए इसका पता लगाना और जांच करना और भी मुश्किल हो गया।"
हमले की प्रक्रिया को समझाते हुए उनके पिछले बयान में इस बात पर जोर दिया गया था: "स्पष्ट रूप से कहें तो: हमलावर ने सिर्फ एक इंजीनियर की अनुमति का उपयोग नहीं किया, और यह कोई एकल 'वन-क्लिक' कार्रवाई नहीं थी। इसमें एक अधिक जटिल हमले की प्रक्रिया शामिल थी। हमारी जांच ने किसी भी व्यक्ति को जिम्मेदार नहीं ठहराया है।"
हस्ताक्षर नियंत्रण जांच के दायरे में आए
अनुमोदन विफलता की व्याख्या करते हुए, तेंग ने कहा: "हमलावर ने हॉट वॉलेट पर ऑन-चेन निष्पादन अनुमोदन प्राप्त करने के लिए एक ज्ञात मल्टी-सिग्नेचर प्रोटोकॉल EIP-7702 का उपयोग किया। वह प्रत्यायोजन हमारे सामान्य अनुमोदन नियंत्रणों से पार नहीं हो सका।" कार्यकारी ने आगे कहा:
"इसीलिए हमें पूरी अवसंरचना प्रणाली की जांच करने, उसे फिर से बनाने और फिर से परीक्षण करने के लिए निकासी सेवा को रोकना होगा।"
इथेरियम का EIP-7702 फीचर एक वॉलेट को स्मार्ट कॉन्ट्रैक्ट कोड को अपनी ओर से कार्य करने, जिसमें संपत्ति को स्थानांतरित करना भी शामिल है, के लिए अधिकृत करने की अनुमति देता है। दुर्भावनापूर्ण कोड को सौंपने से हमलावर को उन होल्डिंग्स पर नियंत्रण मिल सकता है, जबकि मल्टीसिग्नेचर अनुमोदन एक अलग नियंत्रण है जिसके लिए कई हस्ताक्षरों की आवश्यकता होती है।
बाइनेंस की साइनिंग प्रणालियों के स्वतंत्र टीआरएम लैब्स के विश्लेषण ने ब्लॉकचेन पर इसके साइनिंग इंफ्रास्ट्रक्चर में समझौते की ओर इशारा किया। फर्म ने यह सबूत देते हुए कि हमलावर बाइनेंस की प्रणालियों को ट्रांसफर को अधिकृत करने के लिए कह सकते थे, विभिन्न कुंजियों और साइनिंग योजनाओं का उपयोग करने वाले वॉलेट से वैध हस्ताक्षरों का हवाला दिया। यह निष्कर्ष लेनदेन-हस्ताक्षर प्रक्रिया पर नियंत्रण से संबंधित था, जबकि तेंग ने निजी कुंजी लीक के कोई सबूत नहीं होने की सूचना दी थी।
अलग से, एलिप्टिक के उल्लंघन के ऑनचेन मूल्यांकन ने एथेरियम पर 50 पूर्व-हस्ताक्षरित प्राधिकरणों की पहचान की। इनमें से एक ने हमलावर-नियंत्रित कोड को प्रत्यायित किया, जिसने जैसे ही नए फंड आते, प्रभावित वॉलेट को बार-बार खाली कर दिया।
कवरेज प्रतिज्ञा के लिए कंपनी कोष का समर्थन
टेंग ने कहा कि नुकसान की भरपाई के लिए आरक्षित कॉर्पोरेट फंडिंग 6.34 बिलियन डॉलर से अधिक हो गई थी। उसमें से, $5 बिलियन पहले से ही प्रभावित टोकन, जिनमें USDC, USDT, BTC, ETH, और BNB शामिल हैं, में रखे गए थे। हैक से प्रभावित संपत्तियों को बदलने के लिए बाकी टोकन खरीद बाजार और ओवर-द-काउंटर चैनलों के माध्यम से चल रही थी।
वीडियो में, बाइनेंस के सीईओ ने सभी नुकसान की भरपाई के लिए कंपनी के फंड को समर्पित किया, जबकि पहले के बयानों में भी यूज़र्स के लिए सुरक्षित परिसंपत्ति कोष, या SAFU की पहचान की गई थी। तेंग ने ग्राहकों को आश्वस्त किया था:
"निचोड़ यह है—आपका पैसा सुरक्षित है, और हम हर नुकसान की भरपाई कर रहे हैं।"
उन्होंने कवरेज को सक्षम करने का श्रेय बरकरार क्रिप्टो कमाई को दिया और व्यवसाय तथा सुरक्षा में दीर्घकालिक पुनर्निवेश का वर्णन किया।
एक्सचेंज की हिरासत में रखे गए संपत्तियों पर, उन्होंने कहा: "हम कभी भी किसी ग्राहक के फंड का उपयोग नहीं करते हैं, इसलिए वे प्रभावित नहीं हैं। इस घटना में जो प्रभावित हुआ वह बाइनेंस का अपना हॉट वॉलेट था। उपयोगकर्ता की संपत्ति बाइनेंस की स्थापित सुरक्षा संरचना के तहत रखी जाती है। इनमें से अधिकांश कोल्ड वॉलेट में रहती हैं, और केवल तभी हॉट वॉलेट में स्थानांतरित की जाती हैं जब कोई उपयोगकर्ता निकासी करता है।"
निकासी फिर से शुरू होने के लिए परीक्षण का इंतजार है
तेंग ने निकासी को बहाल करने की शर्तों की रूपरेखा बताई: "हम निकासी सेवा का पुनर्निर्माण कर रहे हैं, और जब तक यह कठोर परीक्षण पास नहीं कर लेती, तब तक हम इसे वापस चालू नहीं करेंगे।" उन्होंने आगे साझा किया:
"हमें बहुत उम्मीद है कि उपयोगकर्ता हमारे रविवार की समय-सीमा से पहले निकासी कर पाएंगे, जो 40 घंटों के भीतर होने की राह पर है।"
कंपनीव्यापी सुरक्षा समीक्षा प्रतिक्रिया के हिस्से के रूप में एंडपॉइंट, क्लाउड इंफ्रास्ट्रक्चर, कुंजी प्रबंधन और हस्ताक्षर प्रणालियों की जांच कर रही थी।
पहले के अपडेट में सामान्य डिपॉजिट, प्रभावित पतों के प्राधिकरण को रद्द करने, और भागीदारों से लगभग 3 अरब डॉलर की जमी हुई संपत्ति की सूचना दी गई थी। कानून प्रवर्तन, ब्लॉकचेन इंटेलिजेंस फर्म, टोकन जारीकर्ता और अन्य एक्सचेंज वसूली और जवाबदेही के लिए काम कर रहे थे। तेंग ने उपयोगकर्ताओं के धैर्य और भागीदारों की त्वरित सहायता के लिए धन्यवाद दिया, और कहा कि बाइनेंस ने उपयोगकर्ताओं को पूरा मुआवजा देने के लिए बिना रुके काम किया।
जांचकर्ताओं द्वारा निष्कर्षों की पुष्टि के बाद तकनीकी पोस्टमॉर्टम की योजनाओं के साथ, तेंग ने चिंतित उपयोगकर्ताओं को अपना बैलेंस जांचने और सहायता से संपर्क करने की सलाह दी। तेंग ने सोमवार, 2 नवंबर तक एक पूर्ण प्रूफ-ऑफ-रिज़र्व्स रिपोर्ट का वादा किया, जिसके साथ एक प्रारंभिक दृश्य संभावित रूप से पहले उपलब्ध हो सकता है।

बाइनेंस द्वारा उत्तर कोरिया से जुड़ी रिकॉर्ड $6.3 अरब की हैक की पुष्टि के बाद क्रिप्टो लिक्विडेशन्स $1.5 अरब से ऊपर पहुंच गईं। बाजार में बिकवाली के बीच BTC $76.3K पर आ गया।
अभी पढ़ें: बाइनेंस हैक से क्रिप्टो में $1.5 अरब का लिक्विडेशन कत्लेआम

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकKevin Helms
केविन हेल्म्स एक क्रिप्टोकरेंसी पत्रकार हैं, जो बिटकॉइन, ब्लॉकचेन विनियमन और वैश्विक डिजिटल एसेट बाज़ारों में विशेषज्ञता रखते हैं।