



चेनएनालिसिस ने पहले कभी नहीं देखे गए लॉन्ड्रिंग पैटर्न की पहचान की, जब हमलावरों ने चोरी की गई बाइनेंस संपत्तियों को हजारों लेनदेन के माध्यम से घुमाया, जिससे यह पता चलता है कि निशान मिटाने के लिए स्वचालित प्रयास किए गए। इसकी जांच ने इस चोरी को उत्तर कोरियाई हैकर्स से भी जोड़ा।
बाइनेंस हैकर्स ने 'पहले कभी न देखी गई' क्रिप्टो लॉन्ड्रिंग अपनाई
लेखक

शेयर
मुख्य निष्कर्ष
- बार-बार होने वाली वॉलेट गतिविधि चोरी की गई संपत्तियों की स्वचालित लॉन्ड्रिंग का संकेत देती है।
- चोरी किए गए बाइनेंस संपत्तियों को सितंबर की बिटगेट चोरी के धन के साथ मिलाया गया।
- हमलावरों ने 325 मिलियन डॉलर के स्टेबलकॉइन को 285 मिलियन डॉलर के ईथर के लिए एक्सचेंज किया।
हजारों ट्रांसफर स्वचालित लॉन्ड्रिंग की ओर इशारा करते हैं
ब्लॉकचेन एनालिटिक्स फर्म चेनलिसिस ने 30 अक्टूबर को एक बाइनेंस चोरी के बाद संदिग्ध स्वचालित लॉन्ड्रिंग की पहचान की, जिसका उसने अनुमान 6.4 बिलियन डॉलर लगाया, जिसे उसने अब तक की सबसे बड़ी क्रिप्टो चोरी बताया। कंपनी ने कहा:
"हमारे जांचकर्ता बिनेंस एक्सप्लॉइट से चुराए गए धन के साथ पहले कभी न देखे गए लॉन्डरिंग पैटर्न देख रहे हैं।"
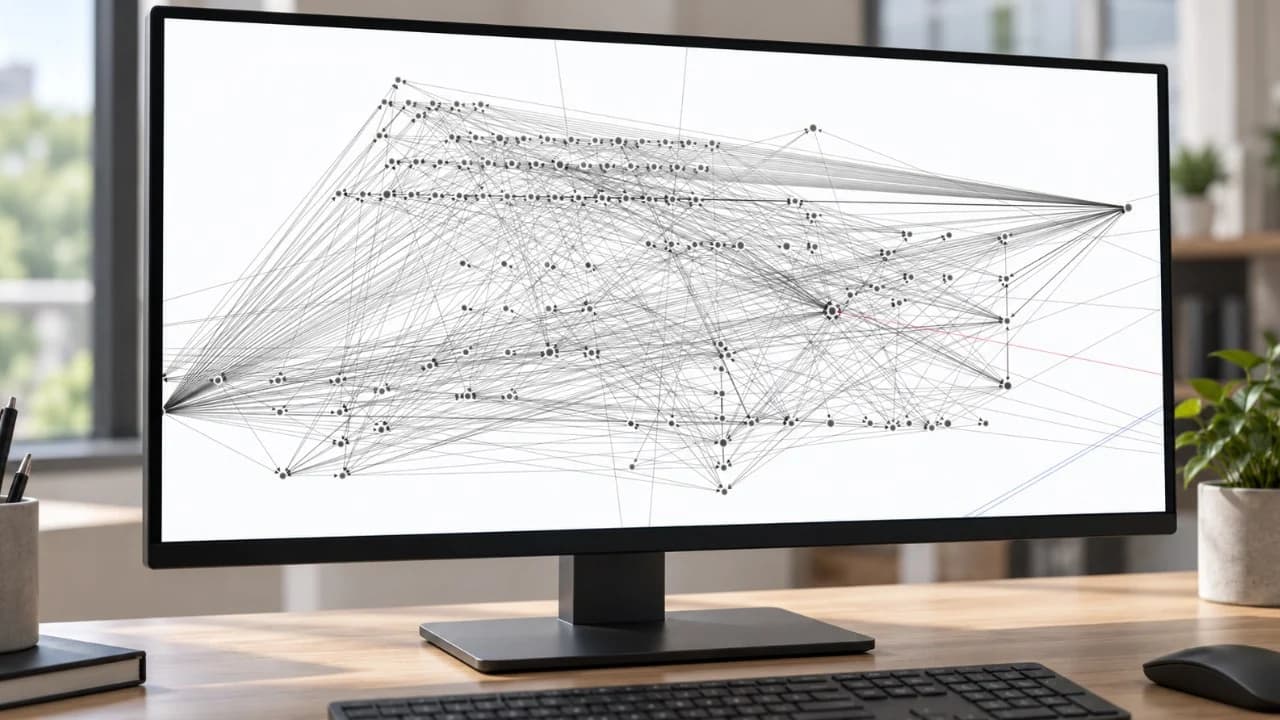
एक छोटी अवधि में हजारों लेनदेन से यह संकेत मिला कि निशान मिटाने के लिए स्वचालन का इरादा था।
जांचकर्ताओं ने पतों के बीच बार-बार होने वाले ट्रांसफर को ट्रैक किया, जिसमें अनुक्रम में पहले उपयोग किए गए वॉलेट में वापसी भी शामिल थी। कई पतों ने पहले ठीक 1 TRX प्राप्त किया, जो लेनदेन शुल्क का भुगतान करने के लिए उपयोग किया जाने वाला ट्रॉन का नेटिव टोकन है, और फिर अधिक फंड स्वीकार किए और संपत्ति को कहीं और भेज दिया। चेनएनालिसिस ने आगे कहा: "यह दोहराया गया क्रम चोरी किए गए फंड को स्थानांतरित करने और पुनर्वितरित करने के लिए एक प्रोग्रामेटिक प्रक्रिया का सुझाव देता है।"
जांचकर्ताओं ने पहुँच और उत्तर कोरियाई संबंध का पता लगाया
बाइनेंस के सह-सीईओ रिचर्ड टेंग ने अतिरिक्त उल्लंघन बिंदुओं और अनुमोदन नियंत्रणों को बाईपास करने का खुलासा किया, साथ ही एक आत्म-विनाश तंत्र भी था जिसने उपकरणों और निशानों को नष्ट कर दिया। चेनएनालिसिस ने 29 अक्टूबर को पूर्वी समयानुसार लगभग शाम 4:20 बजे तक आउटफ्लो (बाहर जाने वाले फंड) का पता लगाया और टॉरनेडो कैश के माध्यम से वित्त पोषित एक एथेरियम वॉलेट की पहचान की, जो एक क्रिप्टो मिक्सर है जो जमा और निकासी के बीच के संबंधों को अस्पष्ट करता है। उस वॉलेट ने मान्य हस्ताक्षरित प्राधिकरण, या क्रिप्टोग्राफ़िक रूप से हस्ताक्षरित अनुमतियाँ प्रस्तुत कीं, जिससे एक बाइनेंस हॉट वॉलेट को हमलावर द्वारा तैनात सॉफ़्टवेयर चलाने और हमलावर के नियंत्रण वाले पतों में संपत्ति स्थानांतरित करने में सक्षम बनाया गया।
मनी लॉन्ड्रिंग के पैटर्न ने शुरू में एक उत्तर कोरियाई साइबर अपराध समूह, ट्रेडरट्रेटर की संलिप्तता का सुझाव दिया। फिर चेनएनालिसिस ने देखा कि चोरी की गई बाइनेंस संपत्तियाँ सितंबर की बिटगेट चोरी से प्राप्त आय के साथ मिल रही थीं, जिसे पहले उत्तर कोरियाई अभिनेताओं का काम बताया गया था, जिससे ट्रेडरट्रेटर द्वारा हैक किए जाने का उनका अनुमान और मजबूत हुआ। अलग से, टीआरएम लैब्स ने ऑनचेन और ऑफचेन खुफिया जानकारी का हवाला देते हुए, उच्च विश्वास के साथ बाइनेंस हमले को ट्रेडरट्रेटर का ही बताया।
स्टेबलकॉइन स्वैप्स बनाम संपत्ति फ्रीज
चेनएनालिसिस ने समझाया:
"फंड को जमा करने में समय लगता है। हमलावर ने उस प्रक्रिया से आगे रहने की कोशिश की, और $500 मिलियन के स्टेबलकॉइन को जल्दी से एक ऐसे वॉलेट में भेज दिया जिसका काम उन जमा किए जा सकने वाले एसेट्स को जमा न किए जा सकने वाले एसेट्स में बदलना था।"
इस तरह के स्टेबलकॉइन फ्रीज और ब्लैकलिस्ट नियंत्रण नामित पतों को प्रभावित टोकन स्थानांतरित करने से रोक सकते हैं, जबकि नेटिव ईथर में जारीकर्ता-नियंत्रित कोई समकक्ष तंत्र नहीं है।
लगभग 20 मिनट में, वॉलेट ने 325 मिलियन डॉलर के स्टेबलकॉइन को लगभग 285 मिलियन डॉलर के ईथर के लिए एक्सचेंज किया, फिर 10 मिनट बाद शेष 175 मिलियन डॉलर को मध्यस्थ वॉलेट में स्थानांतरित कर दिया। 29 अक्टूबर को ईस्टर्न टाइम के अनुसार शाम 5:14 बजे तक फ्रीजिंग शुरू हो गई थी, और चेनएनालिसिस ने अपनी 30 अक्टूबर की रिपोर्ट में लगभग $2.8 बिलियन के फ्रीज होने की सूचना दी। बाइनेंस ने उसी दिन अलग से कुल राशि लगभग $3 बिलियन बताई।
एक्सचेंज ने यह भी कहा कि उसने जमी हुई संपत्ति को छोड़कर, इस घटना को कवर करने के लिए कंपनी के कोष में $6.34 बिलियन से अधिक का आरक्षित किया था। उस राशि में से, $5 बिलियन पहले से ही प्रभावित टोकन में रखे गए थे। शेष संपत्ति के मिलान के लिए बाजार और ओवर-द-काउंटर चैनलों के माध्यम से खरीद चल रही थी।
बाइनेंस ने कहा कि उसकी निगरानी टीम ने एक दुर्भावनापूर्ण DAO प्रस्ताव का पता लगाया, अनाम परियोजना को चेतावनी दी और एक से पहले एक्सचेंजों के साथ जमा बंद करने का समन्वय किया।
अभी पढ़ें: बिनेंस ने 48 घंटों से भी कम समय में $1.2 मिलियन के गवर्नेंस हमले को रोकने में मदद की।

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकKevin Helms
केविन हेल्म्स एक क्रिप्टोकरेंसी पत्रकार हैं, जो बिटकॉइन, ब्लॉकचेन विनियमन और वैश्विक डिजिटल एसेट बाज़ारों में विशेषज्ञता रखते हैं।














