राष्ट्रपति डोनाल्ड ट्रम्प ने कहा कि अमेरिकी अधिकारी बाइनेंस के 6.3 अरब डॉलर के हैक की जांच कर रहे थे और उन्होंने एक्सचेंज की पुनर्प्राप्ति संबंधी आश्वासनों को स्वीकार किया। बाद में एफबीआई ने इस चोरी का आरोप उत्तर कोरिया पर लगाया और आगे मनी लॉन्ड्रिंग की चेतावनी दी।
उत्तर कोरिया की पुष्टि बीच ट्रम्प ने 6.3 अरब डॉलर बाइनेंस हैक पर बात की
लेखक

शेयर
मुख्य बातें
- एफबीआई द्वारा इसे उत्तर कोरिया का काम बताने से पहले ट्रम्प ने हैक पर बात की थी।
- ब्यूरो ने कहा कि उत्तर कोरियाई एजेंटों ने चोरी की गई संपत्ति को ईथर में बदल दिया।
- बाइनेंस ने 90% पुनर्भरण की सूचना दी और रविवार को फिर से शुरू करने का लक्ष्य रखा।
ट्रम्प ने उत्तर कोरियाई कनेक्शन और बाइनेंस की आश्वासनों की जांच की
राष्ट्रपति डोनाल्ड ट्रम्प ने 30 अक्टूबर को कहा कि अमेरिकी अधिकारी बाइनेंस हैक और संभावित उत्तर कोरियाई संलिप्तता की जांच कर रहे थे। उन्होंने यह बात रूसी जेल से हाल ही में रिहा हुए अमेरिकी स्टीफन हबर्ड के साथ ओवल ऑफिस में हुई बैठक के दौरान कही।
बाइनेंस हैक के संबंध में उत्तर कोरियाई जिम्मेदारी के बारे में पूछे जाने पर, ट्रम्प ने कहा:
"हम इसकी जांच कर रहे हैं।"
पैसे की वसूली की संभावनाओं पर बात करते हुए, ट्रम्प ने बाइनेंस के आश्वासनों का हवाला दिया: "खैर, उनका कहना है कि वे इसे वापस पा लेंगे, और वे इसकी गारंटी दे रहे हैं या कुछ ऐसा ही। वे कर रहे हैं।"
चेक पर हस्ताक्षर करने की तुलना डिजिटल लेनदेन से करते हुए, उन्होंने आगे कहा: "मुझे हमेशा लगा है कि यह थोड़ा खतरनाक है। लेकिन नहीं, उनका कहना है कि वे इसे काफी हद तक नियंत्रण में रखे हुए हैं। देखते हैं।"
एफबीआई ने बाइनेंस हमले का दोष उत्तर कोरिया पर लगाया
संघीय जांच ब्यूरो (एफबीआई) ने 31 अक्टूबर को इस चोरी का दोष उत्तर कोरिया पर मढ़ते हुए कहा:
"फेडरल ब्यूरो ऑफ इन्वेस्टिगेशन (एफबीआई) यह जानकारी जारी कर रहा है कि 29 अक्टूबर, 2026 को या उसके आसपास क्रिप्टोकरेंसी एक्सचेंज बाइनेंस से 6 अरब अमेरिकी डॉलर से अधिक के वर्चुअल एसेट्स की चोरी के लिए डेमोक्रेटिक पीपल्स रिपब्लिक ऑफ कोरिया (उत्तर कोरिया) जिम्मेदार था।"
एफबीआई, यू.एस. सीक्रेट सर्विस, और आंतरिक राजस्व सेवा के आपराधिक जांच प्रभाग ने हमलावरों को चुराई गई संपत्ति को मुख्य रूप से ईथर में बदलते हुए देखा। ब्यूरो को विकेंद्रीकृत वित्त प्लेटफॉर्म और तत्काल स्वैप सेवाओं, जो एक क्रिप्टोकरेंसी को दूसरी में बदलती हैं, के माध्यम से और परिवर्तनों की उम्मीद थी। इसने उत्तर कोरियाई साइबर गतिविधि की पहचान ट्रेडरट्रेटर के रूप में की।
एफबीआई ने क्रिप्टोकरेंसी एक्सचेंजों, ब्लॉकचेन इंफ्रास्ट्रक्चर ऑपरेटरों, एनालिटिक्स फर्मों और अन्य डिजिटल संपत्ति सेवा प्रदाताओं से आग्रह किया कि वे हमलावरों द्वारा उपयोग किए गए पतों से होने वाले या उनसे संबंधित लेनदेन को ब्लॉक करें। अलर्ट में चोरी की गई संपत्ति की लॉन्ड्रिंग से जुड़े पतों को सूचीबद्ध किया गया और उन हस्तांतरणों को बाधित करने में निजी क्षेत्र की सहायता का आह्वान किया गया।
चेनएनालिसिस और टीआरएम लैब्स ने भी इस हमले का दोष ट्रेडरट्रेटर पर लगाया था, जो क्रिप्टोकरेंसी प्लेटफॉर्म और निवेशकों को निशाना बनाने वाला एक उत्तर कोरियाई साइबर अपराध समूह है। चेनएनालिसिस के उत्तर कोरिया संबंधी निष्कर्षों में चोरी की गई बाइनेंस संपत्ति का सितंबर की बिटगेट चोरी से प्राप्त आय के साथ मिलना शामिल था, जिसे पहले उत्तर कोरियाई अभिनेताओं द्वारा अंजाम दिया गया माना गया था। अलग से, टीआरएम लैब्स ने ऑन-चेन और ऑफ-चेन खुफिया जानकारी का हवाला देते हुए, अपने मूल्यांकन में उच्च विश्वास व्यक्त किया।
जांचकर्ताओं ने सार्वजनिक ब्लॉकचेन लेनदेन रिकॉर्ड के माध्यम से हजारों ट्रांसफर का पता लगाया, जिसमें पहले इस्तेमाल किए गए वॉलेट में बार-बार धन लौटाना भी शामिल था। चेनएनालिसिस ने कहा कि इस पैटर्न से स्वचालित लॉन्ड्रिंग का संकेत मिलता है, जिसमें सॉफ्टवेयर बार-बार धन को उनकी उत्पत्ति को छिपाने के लिए स्थानांतरित कर रहा था।
प्रतिस्थापन खरीदें बाइनेंस की कमी को कम करती हैं
बाइनेंस की रिकवरी योजना में लगभग $3 बिलियन की जमी हुई संपत्तियों को छोड़कर, कंपनी के कोष में $6.34 बिलियन से अधिक राशि आरक्षित रखी गई। प्रारंभ में, मिलान टोकन होल्डिंग्स ने लगभग 80% नुकसान को कवर किया।
31 अक्टूबर के एक अपडेट में पूनर्भरण 90% पर दिखाया गया, जिसमें BTC, ETH, और XRP सहित 10 क्रिप्टोकरेंसी को पूरी तरह से समर्थन दिया गया था। पूनर्भरण के लिए कंपनी के फंड, उसके आपातकालीन यूजर्स के लिए सुरक्षित संपत्ति कोष (Emergency Secure Asset Fund for Users), और फ्यूचर्स इंश्योरेंस रिजर्व का उपयोग किया गया। बाइनेंस शेष घाटे को पूरा करने के लिए कम तरल टोकन प्राप्त कर रहा था और सभी नुकसान को वहन करने का संकल्प लिया। इन खरीदों ने चोरी हुए धन की वसूली से अलग, प्रभावित संपत्तियों को प्रतिस्थापित किया।
निकासी को रविवार, 1 नवंबर के लिए लक्षित किया गया था। बाइनेंस ने 31 अक्टूबर को अंतरराष्ट्रीय समय मानक, समन्वित सार्वभौमिक समय (UTC) के अनुसार आधी रात को लिया गया एक रिज़र्व स्नैपशॉट प्रकाशित किया। पूरा क्रिप्टोग्राफिक प्रमाण 3 नवंबर तक आने की उम्मीद थी, जिससे सूचीबद्ध 10 टोकन के धारकों को न्यूनतम 1:1 बैकिंग सत्यापित करने की अनुमति मिलती।
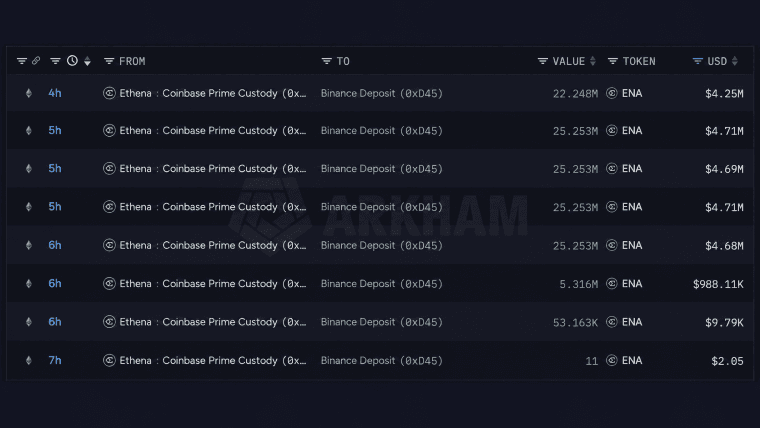
बाइनेंस अपने $6.3 अरब के हैक में चोरी हुए टोकन वापस खरीद रहा है, क्योंकि एथेना-लेबल वाले वॉलेट्स ने 128.63 मिलियन ENA भेजे हैं। रिज़र्व को उम्मीद है कि RSR सोमवार तक पुनर्खरीद कर लिया जाएगा।
अभी पढ़ें: एथेना के $24M ENA ट्रांसफर के बीच, बाइनेंस ने चोरी कॉइन्स खरीदे

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकKevin Helms
केविन हेल्म्स एक क्रिप्टोकरेंसी पत्रकार हैं, जो बिटकॉइन, ब्लॉकचेन विनियमन और वैश्विक डिजिटल एसेट बाज़ारों में विशेषज्ञता रखते हैं।