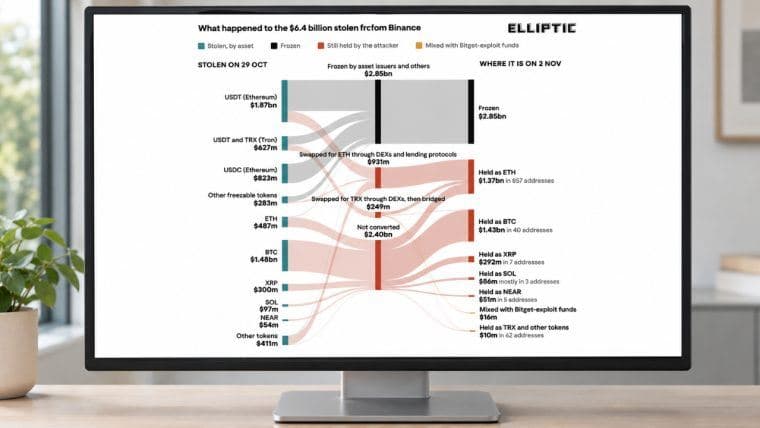
उत्तरी कोरियाई मनी लॉन्ड्रर्स ने Binance के लगभग 6.3 अरब डॉलर के हैक से प्राप्त आय को छिपाने के लिए डिस्पोजेबल मीम कॉइन्स का सहारा लिया है। Elliptic ने तीन ब्लॉकचेन पर संबंधित रणनीतियों की पहचान की, जिससे चोरी की गई संपत्तियों का पता लगाने के प्रयासों में सस्ते और दोहराए जाने योग्य अवरोध पैदा हुए।
मेम कॉइन्स से उत्तर कोरिया के $6.3 बिलियन बाइनेंस हैक में अजीब मोड़
लेखक

शेयर
मुख्य निष्कर्ष
- लिंक्ड वॉलेट्स ने डिस्पोजेबल टोकन में लगभग सभी ट्रेडिंग को नियंत्रित किया।
- मनी लॉन्ड्रर्स ने नए टोकन लॉन्च को वित्तपोषित करने के लिए बिक्री से प्राप्त आय का पुनर्चक्रण किया।
- बिटकॉइन में परिवर्तित चोरी की संपत्ति लगभग 225 मिलियन डॉलर तक पहुँच गई।
मीम कॉइन बिनेंस हैक के सुराग को जटिल बना रहे हैं
उत्तरी कोरियाई मनी लॉन्ड्रर्स ने ट्रॉन, सोलोना और नियर पर मीम कॉइन्स और अज्ञात टोकन का इस्तेमाल किया, एलिप्टिक के सह-संस्थापक और मुख्य वैज्ञानिक टॉम रॉबिन्सन ने 9 नवंबर को बताया। ट्रॉन और नियर में नए बनाए गए कॉइन्स शामिल थे; सोलोना मौजूदा संपत्तियों पर निर्भर था।
रॉबिन्सन ने लिखा:
"ज़्यादातर लोग मीम टोकन को मज़ाकिया कॉइन समझते हैं जिनकी कीमतें हाइप पर बढ़ती और गिरती हैं। उत्तर कोरिया के मनी लॉन्ड्रर्स ने इनका एक अलग उपयोग खोजा है, ऐसे टोकन बनाना जो कोई और नहीं खरीदना चाहता और चोरी किए गए धन की आवाजाही को छिपाने के लिए उनका उपयोग करना।"
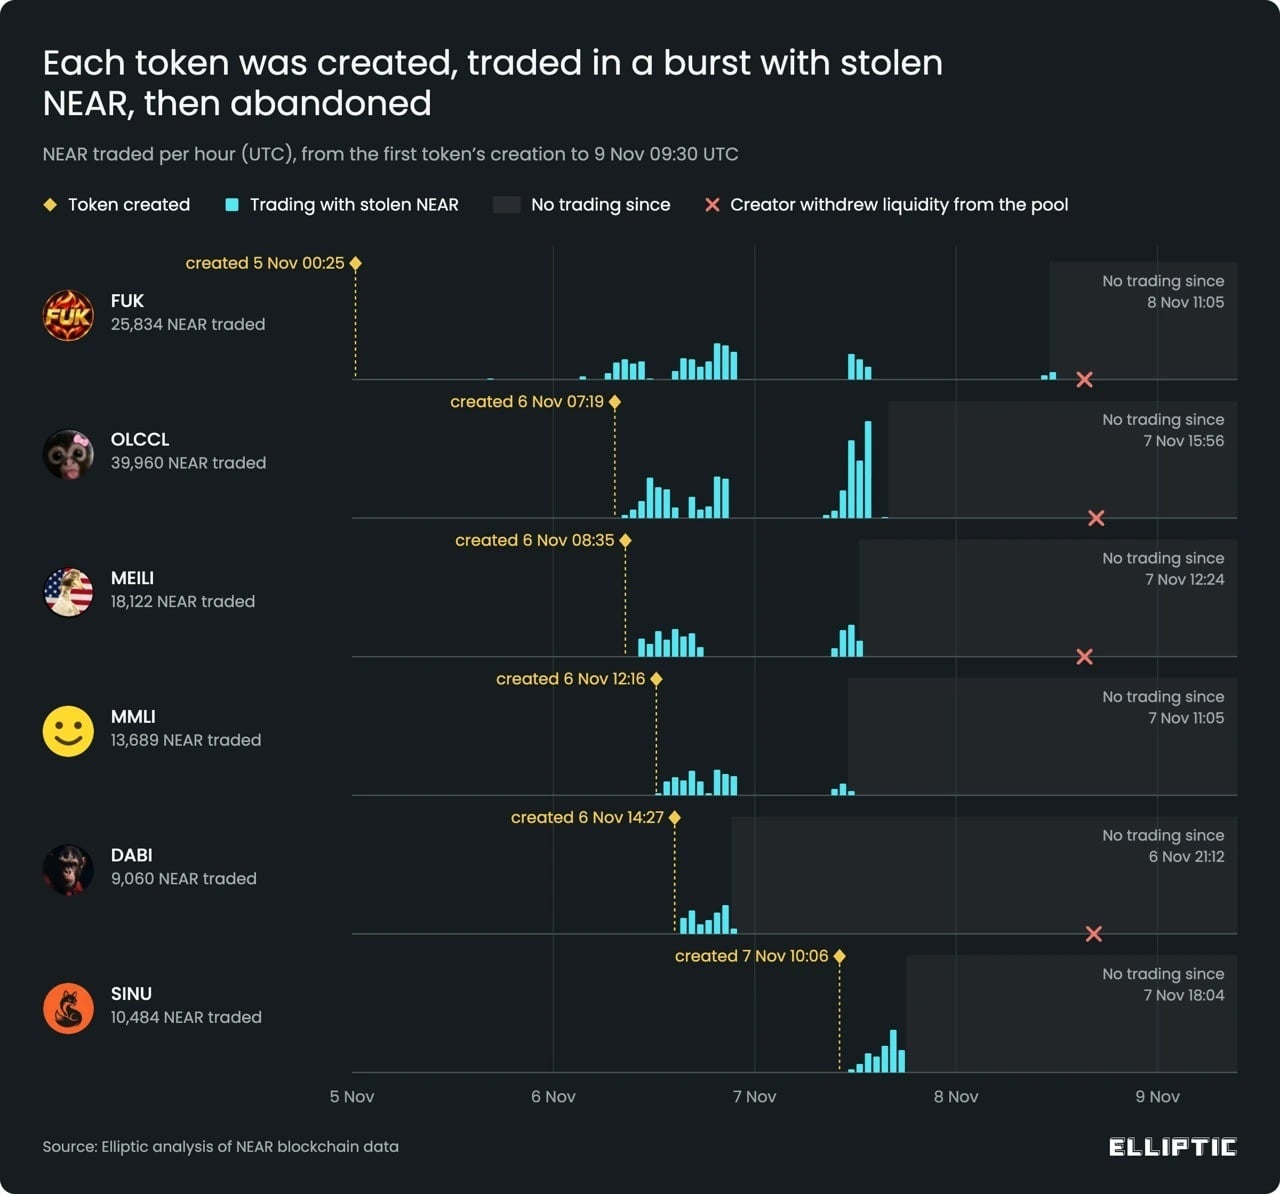
नियर पर, एक समूह ने टोकन लिक्विडिटी पूल्स के माध्यम से चोरी की गई क्रिप्टोकरेंसी से नए सिक्के खरीदे। अन्य वॉलेट्स ने उन्हीं पूल्स में सिक्के बेचे और लगभग बराबर की राशि प्राप्त की, जिससे भेजने और प्राप्त करने वाले पते अलग हो गए।
5 नवंबर और 7 नवंबर के बीच बनाए गए छह टोकन ने लगभग 117,000 NEAR ($430,000) को संभाला, जिसमें लगभग कोई बाहरी ट्रेडिंग नहीं हुई। प्रत्येक लॉन्च की लागत लगभग $90 थी। पांच निर्माताओं को प्रतिस्थापन लॉन्च करने से ठीक पहले पिछली टोकन बिक्री से फंडिंग मिली।
फेडरल ब्यूरो ऑफ़ इन्वेस्टिगेशन (एफबीआई) ने 31 अक्टूबर को पिछले महीने की बाइनेंस चोरी का दोष उत्तर कोरिया पर मढ़ा, और इस अभियान को ट्रेडरट्रेटर के रूप में पहचाना, जो क्रिप्टोकरेंसी व्यवसायों को निशाना बनाने वाला एक राज्य-प्रायोजित उत्तर कोरियाई समूह है।
हालांकि, उत्तर कोरिया ने 3 नवंबर को हैक की जिम्मेदारी से इनकार कर दिया। उत्तर कोरियाई नेता किम जोंग उन की बहन किम यो-जोंग ने एफबीआई के आरोपों को देश की प्रतिष्ठा को नुकसान पहुँचाने के इरादे से किया गया "गंभीर राजनीतिक उकसावा" बताया।
बाइनेंस चोरी ने फ्रीज़ के खिलाफ एक दौड़ शुरू कर दी
चेनएनालिसिस ने पाया कि 29 अक्टूबर के बाइनेंस हमले से चुराई गई संपत्ति को सितंबर की बिटगेट चोरी से प्राप्त आय के साथ मिला दिया गया था। फर्म ने बाइनेंस चोरी को ट्रेडरट्रेटर के नाम जोड़ने के लिए इस मेल का हवाला दिया। इसका आकलन हमले के बाद के घंटों में देखी गई ब्लॉकचेन गतिविधि पर आधारित था।
हमलावर ने तेजी से स्टेबलकॉइन रूपांतरण के माध्यम से फ्रीज से बचने का प्रयास किया, लगभग 20 मिनट में 325 मिलियन डॉलर के फंड को लगभग 285 मिलियन डॉलर के ईथर के लिए बदल दिया। ईथर में उन स्टेबलकॉइन के लिए उपलब्ध जारीकर्ता-नियंत्रित फ्रीज नहीं होते हैं।
एलिप्टिक ने 2 नवंबर को केवल मनी लॉन्ड्रिंग के लिए बनाए गए एक बेकार ट्रॉन टोकन को चिह्नित किया, और अगले दिन चोरी हुए सोलाना को कम कारोबार वाले टोकन के माध्यम से स्थानांतरित किया गया। एलिप्टिक ने पहले 2025 बाइबिट चोरी के बाद एक समान योजना के माध्यम से कम से कम 24 मिलियन डॉलर का पता लगाया था।
परतदार दृष्टिकोण की व्याख्या करते हुए, रॉबिन्सन ने कहा:
"उत्तर कोरिया के मनी लॉन्ड्रर्स शायद ही कभी किसी एक तकनीक पर निर्भर करते हैं। इसके बजाय, वे कई सस्ती तकनीकों की परतें बनाते हैं, जिनमें से प्रत्येक थोड़ी और देरी जोड़ती है। घर पर बनाए गए मीम टोकन बस एक और परत हैं।"
हजारों वॉलेट बिटकॉइन की ओर ले जाते हैं
2 नवंबर तक, चोरी की गई संपत्ति 11 ब्लॉकचेन पर लगभग 12,000 वॉलेट्स से गुज़र चुकी थी। बिना किसी समायोजन के असफल ऑपरेशनों का निश्चित समय पर और अंधाधुंध पुनः प्रयास करना पारंपरिक स्वचालन का संकेत देता है। एलिप्टिक को एआई-निर्देशित निर्णयों का कोई सबूत नहीं मिला।
7 नवंबर के एक अपडेट में 20,000 से अधिक वॉलेट, 16 ब्लॉकचेन और कम से कम 65,000 लेनदेन की गिनती की गई। एलिप्टिक ने सोलाना, एक्सआरपी और ट्रॉन सहित संपत्तियों से लगभग 2,300 बिटकॉइन में परिवर्तनों को ट्रैक किया, जिनकी उस समय कीमत 175 मिलियन डॉलर थी।
बदले गए धन लगभग 3,000 बिटकॉइन तक पहुँच गए, जिनका मूल्य 9 नवंबर तक 225 मिलियन डॉलर था। एलिप्टिक ने लगभग 7,000 ईथर (लगभग 15 मिलियन डॉलर मूल्य का) का पता भी टॉरनेडो कैश तक लगाया, जो एक मिक्सर है जो पूल किए गए जमा को अलग-अलग पतों पर निकालने की अनुमति देता है। फर्म ने अनुमान लगाया कि संभवतः केवल नगण्य राशि ही नकद निकाली गई थी।
"एक वॉलेट जिसने अपने फंड एक लिक्विडिटी पूल से प्राप्त किए हैं, उसे डिफ़ॉल्ट रूप से स्वच्छ नहीं माना जाना चाहिए, क्योंकि यह चोरी किए गए फंड से केवल दो स्वैप दूर हो सकता है।"
अंतर्राष्ट्रीय कानून प्रवर्तन एजेंसियों ने चेतावनी दी है कि उत्तर कोरियाई साइबर हमले की एक मुहिम ने क्रिप्टोकरेंसी चुराने के लिए 30,000 कंप्यूटरों को संक्रमित किया है।
अभी पढ़ें: नकली आईटी नौकरी साक्षात्कारों से उत्तर कोरिया ने क्रिप्टो में लाखों की चोरी की

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकKevin Helms
केविन हेल्म्स एक क्रिप्टोकरेंसी पत्रकार हैं, जो बिटकॉइन, ब्लॉकचेन विनियमन और वैश्विक डिजिटल एसेट बाज़ारों में विशेषज्ञता रखते हैं।