हमलावरों द्वारा एक लेयरज़ीरो-संचालित ब्रिज को धोखा देकर बिना किसी मेल खाने वाले बर्न के लगभग $292 मिलियन मूल्य के 116,500 rsETH जारी करवाने के पांच महीने बाद, इस बात को लेकर लड़ाई कि कौन जिम्मेदार था, अदालत तक पहुंच गई है। केल्पडीएओ (KelpDAO) के पीछे की कंपनी, एवरक्रेस्ट टेक्नोलॉजीज (Evercrest Technologies) ने लेयरजीरो लैब्स (Layerzero Labs) और सीईओ ब्रायन पेलेग्रिनो (Bryan Pellegrino) के खिलाफ ब्रिटिश कोलंबिया में एक सिविल दावा दायर किया है। यह पैसा एक ही ब्लॉक में स्थानांतरित किया गया था। यह पता लगाने में काफी अधिक समय लग सकता है कि इसका बिल कौन चुकाएगा।
केल्पडीएओ ने $292M ब्रिज ब्लोअप को लेकर लेयरज़ीरो के खिलाफ मुकदमा किया
लेखक

शेयर
मुख्य बातें
- केल्प का कहना है कि लेयरजीरो के ब्रिज ने 18 अप्रैल को लगभग 292 मिलियन डॉलर मूल्य का 116,500 rsETH जारी किया।
- केल्प एक्सप्लॉइट के बाद Aave को अनुमानित $123.7M-$230.1M के बुरे कर्ज का सामना करना पड़ा।
- केल्प ने 24 सितंबर को लेयरज़ीरो पर मुकदमा दायर किया; पेलेग्रिनो ने इस दीवानी दावे को "निराधार" बताया है।
पांच महीने पहले, KelpDAO के rsETH को ले जाने वाले एक ब्रिज को एक संदेश मिला जो यह बताता प्रतीत हुआ कि किसी अन्य ब्लॉकचेन पर 116,500 टोकन जला दिए गए थे। वे जले नहीं थे। ब्रिज ने फिर भी उस संदेश पर भरोसा कर लिया और एक ही ब्लॉक में Ethereum पर लगभग $292 मिलियन मूल्य का rsETH जारी कर दिया। हमलावर ने तुरंत इसका अधिकांश हिस्सा Aave से वास्तविक संपत्तियां उधार लेने में लगा दिया।
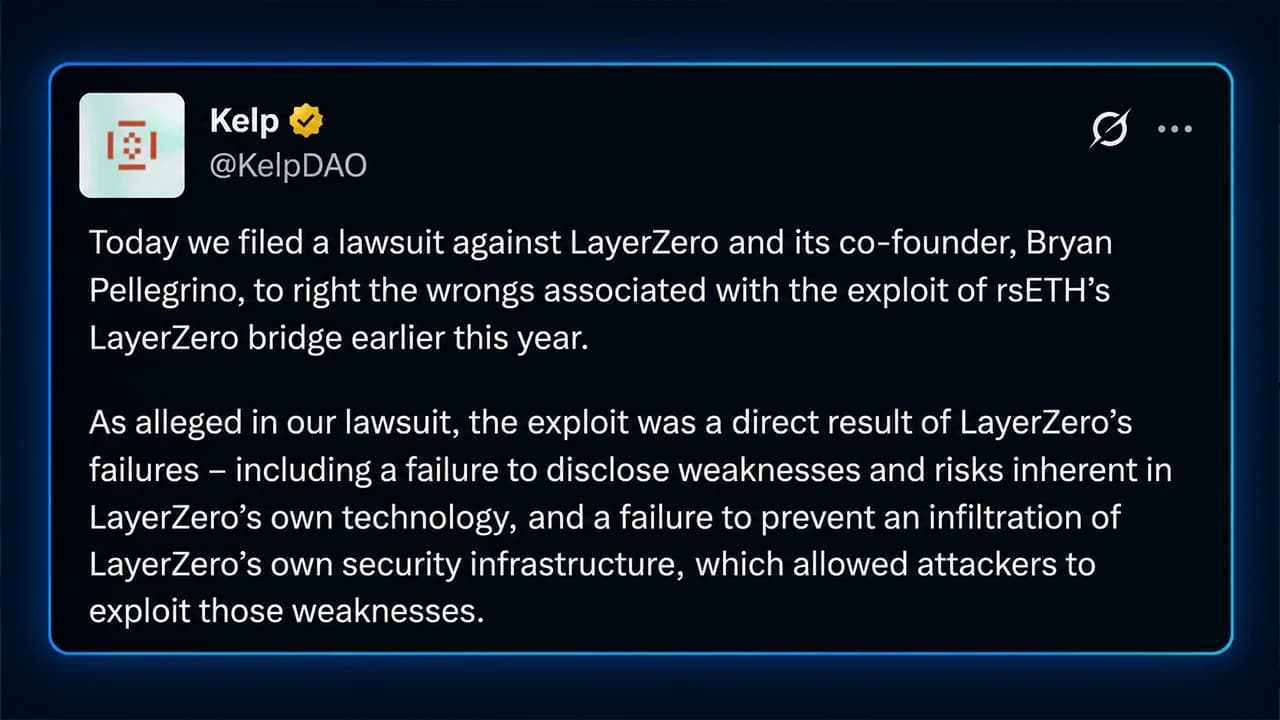
अब इस तंत्र के पीछे की कंपनियाँ अदालत का रुख कर रही हैं। 24 सितंबर को, एवरक्रेस्ट टेक्नोलॉजीज इंक., जो केल्प के पीछे की कंपनी है, ने ब्रिटिश कोलंबिया में लेयरज़ीरो लैब्स और उसके सीईओ, ब्रायन पेलेग्रिनो के खिलाफ एक सिविल दावा दायर किया, जिससे महीनों से चल रही दोषारोपण की बारी एक धोखे से सरल सवाल पर कानूनी लड़ाई में बदल गई: कमजोर कड़ी किसकी थी?
"आज हमने इस साल की शुरुआत में rsETH के लेयरज़ीरो ब्रिज के शोषण से जुड़े अन्याय को दूर करने के लिए लेयरज़ीरो और इसके सह-संस्थापक, ब्रायन पेलेग्रिनो के खिलाफ एक मुकदमा दायर किया है," केल्पडीएओ के एक्स अकाउंट ने लिखा। "हमारी मुकदमे में लगाए गए आरोप के अनुसार, यह एक्सप्लॉइट लेयरज़ीरो की विफलताओं का सीधा परिणाम था – जिसमें लेयरज़ीरो की अपनी तकनीक में अंतर्निहित कमजोरियों और जोखिमों का खुलासा करने में विफलता, और लेयरज़ीरो के अपने सुरक्षा बुनियादी ढांचे में घुसपैठ को रोकने में विफलता शामिल है, जिसने हमलावरों को उन कमजोरियों का फायदा उठाने की अनुमति दी।"
एक संदेश ने $292 मिलियन अनलॉक किए
समस्या 18 अप्रैल को 17:35 UTC पर शुरू हुई। केल्प के rsETH ने ब्लॉकचेन के बीच स्थानांतरित करने के लिए लेयरज़ीरो तकनीक का इस्तेमाल किया। इसका यूनिचेन-टू-इथेरियम मार्ग 1-ऑफ-1 विकेंद्रीकृत सत्यापनकर्ता नेटवर्क, या डीवीएन, के रूप में जानी जाने वाली प्रणाली पर निर्भर था। सरल भाषा में कहें तो, एक सत्यापनकर्ता आने वाले संदेश और टोकन जारी होने के बीच खड़ा था।
उस सत्यापनकर्ता को यह सुनिश्चित करना था कि Ethereum पर समतुल्य राशि जारी करने से पहले rsETH वास्तव में उत्पत्ति श्रृंखला (originating chain) पर जलाया या लॉक किया गया हो। हमलावरों ने उस जांच को बायपास करने का एक तरीका खोज लिया।
एक जाली पैकेट को सत्यापित, प्रतिबद्ध और Ethereum पर वितरित किया गया। ब्रिज के एडाप्टर ने 116,500 rsETH जारी कर दिए, जबकि कोई संबंधित बर्न नहीं हुआ था। इसका बैलेंस एक ही ब्लॉक में 116,723 rsETH से घटकर सिर्फ 223 rsETH रह गया। प्रचलित rsETH आपूर्ति का लगभग 18% प्रभावी रूप से हाथ से निकल गया था। यह कोई मामूली राशि नहीं थी। फिर मई में ब्रिज शोषण एक केंद्रीय विषय बन गया।
कॉन्ट्रैक्ट्स ने वही किया जो उनसे कहा गया था
अजीब बात यह है कि केल्प के टोकन कॉन्ट्रैक्ट्स में जाहिर तौर पर कोई खराबी नहीं थी। चेनएनालिसिस ने पाया कि झूठ ऑफ-चेन हुआ था। लेयरज़ीरो ने बाद में कहा कि 6 मार्च को एक हमलावर ने इसके एक डेवलपर को सोशल इंजीनियरिंग के माध्यम से धोखा दिया, सत्र क्रेडेंशियल चुराए और कंपनी के आरपीसी क्लाउड में प्रवेश कर गया। RPC इंफ्रास्ट्रक्चर मूल रूप से वह पाइपलाइनिंग सॉफ्टवेयर है जिसका उपयोग कोई ब्लॉकचेन यह पूछने के लिए करता है कि क्या हुआ।
कथित तौर पर हमलावरों ने लेयरज़ीरो के वेरिफायर द्वारा उपयोग किए जाने वाले आंतरिक नोड्स को दूषित कर दिया। फिर, 18 अप्रैल को, बाहरी RPC प्रदाताओं पर एक वितरित डिनायल-ऑफ-सर्विस हमला हुआ, जिसने वेरिफायर को समझौता किए गए नोड्स की ओर धकेल दिया। उन नोड्स ने यह इंगित करने वाली झूठी जानकारी दी कि एक वैध बर्न हुआ था। चूंकि संदेश की जांच करने वाला केवल एक ही वेरिफायर था, इसलिए कोई दूसरी राय नहीं थी।
नकली पैकेट को हरी झंडी मिल गई। लेयरज़ीरो की बाद की घटना रिपोर्ट में, मैंडिएंट और क्राउडस्ट्राइक के काम का हवाला देते हुए, इस घुसपैठ का कारण ट्रेडर-ट्रेटर को बताया गया, जिसे UNC4899 के नाम से भी जाना जाता है, जो व्यापक लज़ारस समूह से जुड़ा एक उत्तर कोरिया-संबद्ध क्लस्टर है। यह आकलन ब्रिटिश कोलंबिया के सिविल मामले में एक निष्कर्ष होने के बजाय एक खुफिया आकलन बना हुआ है।
फिर Aave ने इसका पूरा भार उठाया
हमलावर ने नए जारी किए गए rsETH को सात पतों में बाँट दिया और एथेरियम और आर्बिट्रम पर Aave V3 में लगभग 89,567 rsETH जमा कर दिए। वह नकली बैकिंग अचानक असली ऋणों के लिए गिरवी बन गई। हमलावर ने लगभग 82,650 रैप्ड ईथर (WETH) और 821 रैप्ड स्टेक्ड ईथर (wstETH) उधार लिए। Aave के प्रोटोकॉल गार्डियन ने लगभग 19:00 UTC पर rsETH और wrsETH भंडार को फ्रीज करना शुरू कर दिया।
केल्प ने पहले निकासी के लगभग 46 मिनट बाद अनुबंधों को रोक दिया और लगभग 40,000 rsETH से जुड़े दूसरे जाली पैकेट को भी रोक दिया, जिसका अनुमानित मूल्य 95 मिलियन से 100 मिलियन डॉलर था। पहली निकासी ही काफी थी। Aave के परिणामी खराब ऋण के अनुमान, इस बात पर निर्भर करते हुए कि नुकसान को अंततः कैसे साझा किया गया, $123.7 मिलियन से $230.1 मिलियन तक थे।
उस समय, Defillama के डेटा से पता चला कि एक्सप्लॉइट के बाद के दिनों में विकेंद्रीकृत वित्त (DeFi) का कुल लॉक्ड मूल्य (TVL) $14 बिलियन से अधिक गिर गया, जबकि बाद में बाइनेंस रिसर्च ने अप्रैल की व्यापक एक्सप्लॉइट लहर, जिसमें केल्प भी शामिल था, को लगभग $13 बिलियन के DeFi आउटफ्लो से जोड़ा। तब तक, दबाव बढ़ चुका था।
292 मिलियन डॉलर का सवाल: यह किसकी गलती थी?
लेयरज़ीरो और केल्प कई अंतर्निहित तंत्रों पर सहमत हैं। वे इस बात पर पूरी तरह असहमत हैं कि उनकी जिम्मेदारी किसकी है। लेयरज़ीरो ने स्वीकार किया है कि उसका आरपीसी वातावरण समझौता हो गया था, लेकिन उसने विफलता के एकल बिंदु के रूप में केल्प की 1-ऑफ-1 सत्यापनकर्ता कॉन्फ़िगरेशन की ओर भी इशारा किया है। कंपनी का कहना है कि उसने कई सत्यापकों (verifiers) का उपयोग करने वाली कॉन्फ़िगरेशन की सिफारिश की थी।
केल्प एक अलग कहानी बताता है। उसका कहना है कि 1-ऑफ-1 सेटअप लेयरज़ीरो का प्रलेखित डिफ़ॉल्ट था, कि लेयरज़ीरो ने केल्प की डिप्लॉयमेंट की लिखित रूप में समीक्षा की और उसे मंजूरी दी और केल्प को बताया गया था कि डिफ़ॉल्ट ठीक थे। केल्प ने ड्यून के आंकड़ों का भी हवाला दिया है, जो दर्शाते हैं कि लेयरज़ीरो एप्लिकेशनों में से लगभग 47%, जो 1,200 से अधिक कॉन्ट्रैक्ट्स का प्रतिनिधित्व करते हैं, ने इस व्यवस्था का उपयोग किया था।
यह असहमति नए सिविल दावे के केंद्र में है। केल्प का आरोप है कि लेयरज़ीरो ने तकनीकी जोखिमों का खुलासा नहीं किया, अपने वेरिफायर द्वारा उपयोग किए जाने वाले बुनियादी ढांचे को समझौता करने से हमलावरों को रोकने में विफल रहा और एक्सप्लॉइट से पहले केल्प के कॉन्फ़िगरेशन को मंजूरी दे दी थी। पेलेग्रिनो ने इस दावे को "निराधार" बताया है और कहा है कि वह वैंकूवर में अपनी और लेयरज़ीरो की रक्षा करेंगे। किसी भी अदालत ने यह तय नहीं किया है कि कौन सही है।
"एवरक्रेस्ट (केल्पडीएओ) ने आज बीसी में मेरे और एलजेड के खिलाफ एक सिविल दावा नोटिस दायर किया है। यह दावा बेबुनियाद बना हुआ है, मैं वैंकूवर में उनसे मिलूँगा और तदनुसार अपना बचाव करूँगा," पेलेग्रिनो ने लिखा।
लेयरज़ीरो ने बाद में नियम बदल दिए
एक्सप्लॉइट के बाद जो हुआ उसने मामले को और उलझा दिया। लेयरजीरो ने उच्च-मूल्य वाले ट्रांसफर के लिए 1-ऑफ-1 डीवीएन कॉन्फ़िगरेशन का समर्थन करना बंद कर दिया और मल्टी-वेरिफ़ायर डिफ़ॉल्ट की ओर बढ़ गया। 8-9 मई को, कंपनी ने अपने संचार के लिए माफी मांगी और कहा कि उसने "उच्च-मूल्य वाले लेनदेन के लिए हमारे DVN को 1/1 DVN के रूप में कार्य करने की अनुमति देकर गलती की।"
यह इस बात का स्वीकारोक्ति नहीं था कि लेयरज़ीरो केल्प के नुकसान के लिए कानूनी रूप से उत्तरदायी है। हालांकि, यह एक अजीब तथ्य को सामने रखता है: इस विवाद के केंद्र में जो कॉन्फ़िगरेशन है, उसके बारे में लेयरज़ीरो ने बाद में खुद ही कहा था कि उच्च-मूल्य वाले ट्रांसफर के लिए इसकी अनुमति नहीं दी जानी चाहिए थी। केल्प ने एक कदम और आगे बढ़कर अपना रुख बदल लिया।
मई की शुरुआत में, इसने rsETH को लेयरज़ीरो के OFT सिस्टम से हटाकर चेनलिंक के CCIP और CCT इंफ्रास्ट्रक्चर पर ले जाने की योजना की घोषणा की। इस घटना के बाद सॉल्व प्रोटोकॉल और अन्य प्रोजेक्ट्स ने भी लेयरज़ीरो से बड़ी मात्रा में संपत्ति हटा दी। इस बीच, रिकवरी का प्रयास केल्प से कहीं आगे तक फैल गया।
अर्बिट्रम की सुरक्षा परिषद ने लगभग 30,765.67 ETH, जो उस समय लगभग $71 मिलियन के बराबर था, को फ्रीज कर दिया, जो एक्सप्लॉयटर से जुड़ा था। Aave, Lido, Ether.fi, Ethena, Mantle, Consensys, और Joe Lubin सहित उद्योग के प्रतिभागियों ने DeFi United के माध्यम से पुनर्प्राप्ति सहायता का आयोजन किया। मई के अंत तक, Kelp ने कहा कि उसकी अंतिम पुनर्प्राप्ति किश्त स्थानांतरित हो गई थी, और मिंटिंग, रिडेम्पशन और ब्रिजिंग वापस आ गए थे।
अब पेपर ट्रेल को अदालत में अपना पक्ष रखने का मौका मिलता है
वैंकूवर का मामला जगह बदलता है, अभी तक तथ्यों को नहीं। यह दावा वैंकूवर लॉ कोर्ट्स में फाइल नंबर 267169 के तहत सूचीबद्ध है, लेकिन सिविल दावे की पूरी सूचना सार्वजनिक रूप से उपलब्ध नहीं कराई गई है। इसका मतलब है कि कार्रवाई के सटीक कारण और केल्प द्वारा मांगी जा रही हर्जाने की राशि की स्वतंत्र रूप से पुष्टि नहीं की गई है।
मुकदमा जो कर सकता है वह यह है कि वह कागजी निशान को बारीकी से जांच सकता है। केल्प का कहना है कि लेयरज़ीरो ने लिखित रूप में इसकी कॉन्फ़िगरेशन को मंजूरी दी थी। लेयरज़ीरो का कहना है कि केल्प ने कई जांचों के पक्ष में सिफारिशों के बावजूद एक सत्यापनकर्ता वाले सेटअप को चुना। एक अदालत दस्तावेज़ों को पेश करने के लिए मजबूर कर सकती है, उन संचारों की जांच कर सकती है, और यह निर्धारित कर सकती है कि वास्तव में प्रत्येक पक्ष ने कौन से कानूनी कर्तव्य निभाए।
यह सवाल एक 292 मिलियन डॉलर के ब्रिज एक्सप्लॉइट से कहीं आगे तक जाता है। DeFi तेजी से बाहरी बुनियादी ढांचे की परतों पर निर्भर हो रहा है जो स्मार्ट कॉन्ट्रैक्ट्स को बताते हैं कि कहीं और क्या हुआ। यदि उन्हें जानकारी देने वाली मशीनरी से समझौता हो जाता है, तो कॉन्ट्रैक्ट त्रुटिहीन होने के बावजूद झूठ पर काम कर सकते हैं।
18 अप्रैल को, एक सत्यापनकर्ता ने ऐसी ही एक झूठी जानकारी पर विश्वास कर लिया, और 116,500 rsETH कहीं और जलने (बर्न होने) के बिना एथेरियम ब्लॉकचेन पर प्रकट हो गए। इस तकनीक को अपना निर्णय लेने में एक ब्लॉक का समय लगा। अब एक न्यायाधीश इसकी जांच कर रहे हैं।

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।