निक जॉनसन, एक प्रसिद्ध एथेरियम नेम सर्विस (ENS) इंजीनियर, ने एक चालाक फिशिंग अभियान का खुलासा किया जो गूगल की संरचना की कमजोरियों पर हमला करता था, खासकर हाल ही में सुधारे गए OAuth दोष पर।
ENS के मुख्य डेवलपर ने एक खामी का खुलासा किया जिससे फ़िशर्स आधिकारिक Google अलर्ट्स की नकल कर सकते हैं।

यह लेख एक वर्ष से अधिक पहले प्रकाशित हुआ था। कुछ जानकारी अब वर्तमान नहीं हो सकती।
लेखक

शेयर

Google की सुरक्षा में छेद: ENS इंजीनियर ने ट्रैक किया फिशिंग एक्सप्लॉइट
जॉनसन के गवाही के अनुसार, यह योजना एक प्रेरणादायक ईमेल से शुरू हुई, जो प्रतीत होता है कि गूगल की एक आधिकारिक चेतावनी द्वारा भेजा गया था, लक्ष्यों को चेतावनी देते हुए कि उनके खाता डेटा के लिए एक सम्मन था। एक प्रामाणिक DKIM कुंजी के साथ हस्ताक्षरित और गूगल के आधिकारिक नो-रिप्लाई डोमेन से उत्पन्न यह सूचना Gmail के फिल्टर से बचकर सच्ची चेतावनियों के बीच घुस गई।
जॉनसन ने देखा कि इसकी विश्वसनीयता और बढ़ गई क्योंकि sites.google.com लिंक ने एक नकली सपोर्ट पोर्टल की ओर निर्देशित किया जो गूगल के साइन-इन पृष्ठ की नकल करता था। डेवलपर ने नोट किया कि यह चाल दो दरारों पर निर्भर थी: Google Sites की मनमानी स्क्रिप्ट्स की सहनशीलता, जो अपराधियों को क्रेडेंशियल-हथियाने वाले पृष्ठ बनाने देती थी, और OAuth की कमजोरी।
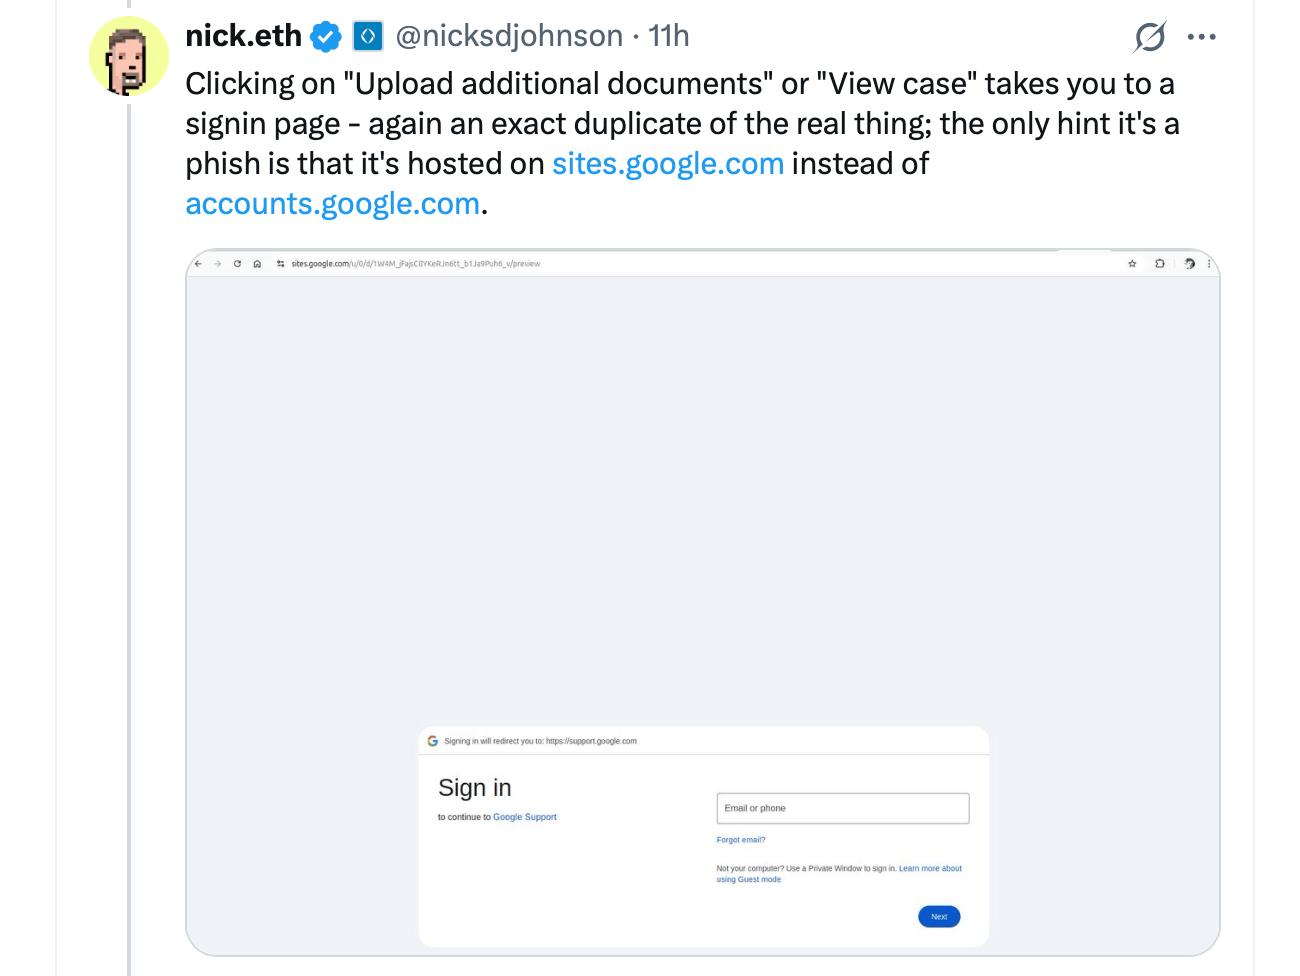
हमलावरों ने एक नया डोमेन पंजीकृत किया, एक गूगल खाता खोला, और एक OAuth एप्लिकेशन बनाया जिसका नाम फिशिंग ईमेल के शीर्षक से मिलता-जुलता था। एक बार जब पीड़ित ने पहुंच की अनुमति दी, गूगल ने स्वचालित रूप से एक सुरक्षा चेतावनी ईमेल उत्पन्न किया—पूरी तरह से हस्ताक्षरित और वैध—जिसे हमलावरों ने अपने शिकार के पास भेजा।
जॉनसन ने गूगल को दोषी ठहराया क्योंकि उन्होंने इसे शुरू में “निर्धारित के अनुसार काम करने वाली” त्रुटि के रूप में खारिज कर दिया था, इस तर्क के साथ कि यह खामी गंभीर खतरे पेश कर रही थी। fakesite.google.com पर निर्भरता ने उपयोगकर्ताओं को और भ्रमित कर दिया क्योंकि विश्वसनीय डोमेन ने शत्रुतापूर्ण इरादों को छुपा दिया। Google Sites के दुरुपयोग की रिपोर्टिंग की कमजोरियाँ परेशानी को और गहरा कर गईं, जो हटाने के प्रयासों को धीमा कर रही थीं।
सार्वजनिक दबाव बढ़ने के बाद, गूगल ने इस समस्या को स्वीकारा। जॉनसन ने बाद में पुष्टि की कि टेक कंपनी OAuth दोष को सुधारने की योजना बना रही है। यह घटना फिशिंग की बढ़ती चपलता को उजागर करती है, जो प्रतिष्ठित प्लेटफार्मों का उपयोग रक्षा को भेदने के लिए करती है।
सुरक्षा विशेषज्ञ सावधानी बरतने की आग्रह करते हैं, उपयोगकर्ताओं से अनपेक्षित कानूनी पत्राचार पर संदेह करने और क्रेडेंशियल डालने से पहले URL की दोबारा जाँच करने की सलाह देते हैं। गूगल ने अभी तक त्रुटि या इसकी मरम्मत के कार्यक्रम पर कोई सार्वजनिक वक्तव्य नहीं जारी किया है। यह मामला व्यापक संघर्ष को उजागर करता है फिशिंग के खिलाफ क्योंकि प्रत्यारोपणकर्ता लगातार प्रतिष्ठित सेवाओं को हथियार बना रहे हैं।
यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकAlan Inman
DISCLAIMER: This AI-assisted translation provided by Bitcoin.com is for informational purposes only and may not be accurate or reliable.