अमेरिकी अधिकारियों ने प्रमुख क्रिप्टो क्रेडेंशियल चोरी के पीछे की बुनियादी ढांचे को ध्वस्त किया, उन डोमेन को जब्त कर लिया जो मालवेयर को नियंत्रित करने के लिए उपयोग किए जाते थे जिसने लाखों वॉलेट और लॉगिन लूटे थे।
DOJ डेटा-चोरी डोमेन को ज़ब्त कर क्रिप्टो-चोरी नेटवर्क पर निशाना साधता है

यह लेख एक वर्ष से अधिक पहले प्रकाशित हुआ था। कुछ जानकारी अब वर्तमान नहीं हो सकती।
लेखक

शेयर
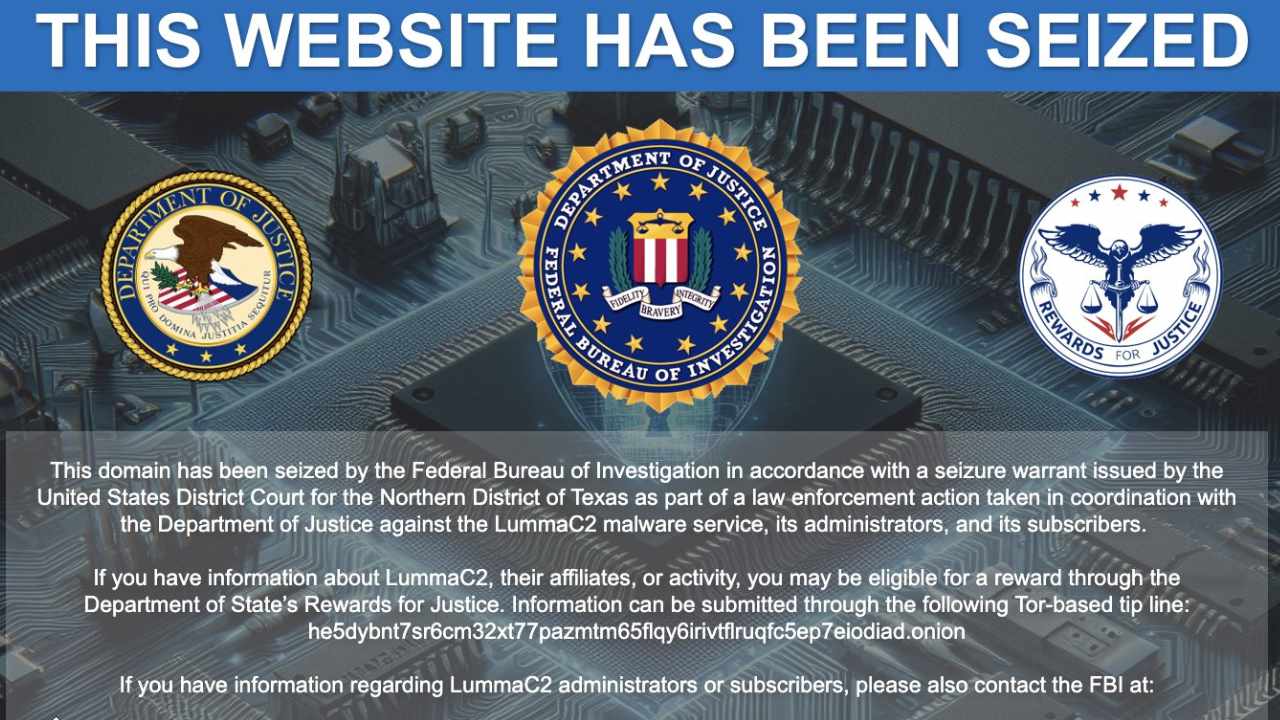
डीओजे ने संघीय डोमेन जब्ती में चोरी की गई क्रिप्टो वॉलेट डेटा तक पहुंच बंद की
अमेरिकी न्याय विभाग (डीओजे) ने 21 मई को घोषणा की कि उसने लुम्माC2, एक व्यापक रूप से उपयोग के अंतर्गत जानकारी-चोरी करने वाले मालवेयर, के वितरण और संचालन से संबंधित पांच डोमेन जब्त कर लिए हैं, जो संवेदनशील ऑनलाइन डेटा, जिसमें क्रिप्टोक्यूरेंसी क्रेडेंशियल शामिल हैं, को लक्षित करने वाले साइबर अपराध को बाधित करने के प्रयास के रूप में हैं। कोर्ट के फाइलिंग के अनुसार, लुम्माC2 को एक मालवेयर-ऐज-ए-सर्विस टूल के रूप में पेश किया गया था, जिससे साइबर क्रिमिनल्स को लॉगिन क्रेडेंशियल, ब्राउज़र-स्टोर की गई जानकारी और अन्य व्यक्तिगत डेटा चुराने की अनुमति मिलती थी। जब्ती, जो 19 और 20 मई को हुई, चुराए गए डेटा और मालवेयर के परिनियोजन की सुविधा देने वाले बुनियादी ढांचे को ध्वस्त कर दिया।
मालवेयर का उपयोग व्यक्तिगत जानकारी के एक श्रृंखला को निकालने के लिए किया गया था, जिसमें क्रिप्टो-संबंधित पहुंच क्रेडेंशियल शामिल हैं। न्याय विभाग के आपराधिक विभाग के प्रमुख मैथ्यू आर. गालोटी ने समझाया:
लुम्माC2 जैसे मालवेयर का उपयोग संवेदनशील जानकारी, जैसे उपयोगकर्ता लॉगिन क्रेडेंशियल, को लाखों पीड़ितों से चोरी करने के लिए किया जाता है ताकि धोखाधड़ी वाले बैंक हस्तांतरण और क्रिप्टोक्यूरेंसी चोरी जैसे अपराधों की मेजबानी की जा सके।
डोमेन जब्ती का समर्थन करने वाले न्यायालय के हलफनामे ने लक्षित डेटा के विशिष्ट प्रकारों का वर्णन किया, जिसमें यह उल्लेख किया गया: “लुम्माC2 जैसे मालवेयर का उपयोग करने वाले साइबर अपराधियों के लिए सामान्य लक्ष्य ब्राउज़र डेटा, ऑटोफिल जानकारी, ईमेल और बैंकिंग सेवाओं तक पहुंच के लिए लॉगिन क्रेडेंशियल, साथ ही क्रिप्टोकरेंसी सीड फ्रेज़ शामिल होते हैं, जो वर्चुअल मुद्रा वॉलेट तक पहुंच की अनुमति देते हैं।” एफबीआई ने कम से कम 1.7 मिलियन मामलों की पहचान की है जिसमें मालवेयर का उपयोग ऐसे डेटा को इकट्ठा करने के लिए किया गया।
डीओजे के डोमेन जब्ती के समांतर, माइक्रोसॉफ्ट ने लुम्माC2 ऑपरेटर्स या उनके सहयोगियों से जुड़े अतिरिक्त 2,300 डोमेन को विघटित करने के लिए एक नागरिक कार्रवाई शुरू की। डीओजे द्वारा जब्त किए गए डोमेन “उपयोगकर्ता पैनल” के रूप में कार्य करते थे, जहां लुम्माC2 उपयोगकर्ता संक्रमण और चोरी के डेटा को प्रबंधित कर सकते थे। अब इन साइटों के आगंतुकों को एक संघीय जब्ती सूचना दिखाई देती है। डीओजे ने विदेश राज्य-लिंक साइबर गतिविधि पर जानकारी के लिए स्टेट विभाग के “रिवॉर्ड्स फॉर जस्टिस” कार्यक्रम को भी उजागर किया, जो अमेरिकी महत्वपूर्ण बुनियादी ढांचे पर लक्षित होते हैं, जिनमें वे घटनाएं शामिल हो सकती हैं जो क्रिप्टो-संबंधित खतरों का संबंधित हो सकती हैं, के लिए $10 मिलियन तक का इनाम देता है।
यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकAlan Inman
DISCLAIMER: This AI-assisted translation provided by Bitcoin.com is for informational purposes only and may not be accurate or reliable.