Zano ने हाल ही में किए गए पोस्टमॉर्टम में उस बग का खुलासा किया है जिसने असाधारण 30-दिनों की ब्लॉकचेन रिविंड को मजबूर कर दिया। एक हमलावर ने गेटवे एड्रेस में मौजूद एक सत्यापन की कमी का फायदा उठाकर एक ही लेनदेन में लगभग 18.4 मिलियन ZANO मिंट किए, फिर उसी तरकीब को दोहराया और fUSD के साथ भी ऐसा ही किया। पहला एक्सप्लॉइट लगभग एक महीने तक अनदेखा रहा, जबकि Zano की अपनी गोपनीयता प्रणाली ने नकली सिक्कों को वैध सिक्कों से अलग करना दिन-ब-दिन और भी मुश्किल बना दिया।
ज़ानो का कहना है कि $200M से अधिक के अवैध टोकन 30-दिवसीय ब्लॉकचेन रिविंड का कारण बने।
लेखक

शेयर
मुख्य बातें
- ज़ानो ने खुलासा किया कि एक एक्सप्लॉइट ट्रांजैक्शन ने लगभग 18.4 मिलियन ZANO बनाए, और उसके बाद और भी टोकन बनाए गए।
- ज़ानो ने 117,941 आउटपुट और 65,301 लेनदेन में संभावित संदिग्ध गतिविधि का पता लगाया।
- ज़ानो टीम ने समझाया कि प्रभावित बैलेंस को ZANO की आपूर्ति को बदले बिना बहाल किया जाएगा।
एक छूटी हुई जाँच, 18.4 मिलियन ZANO
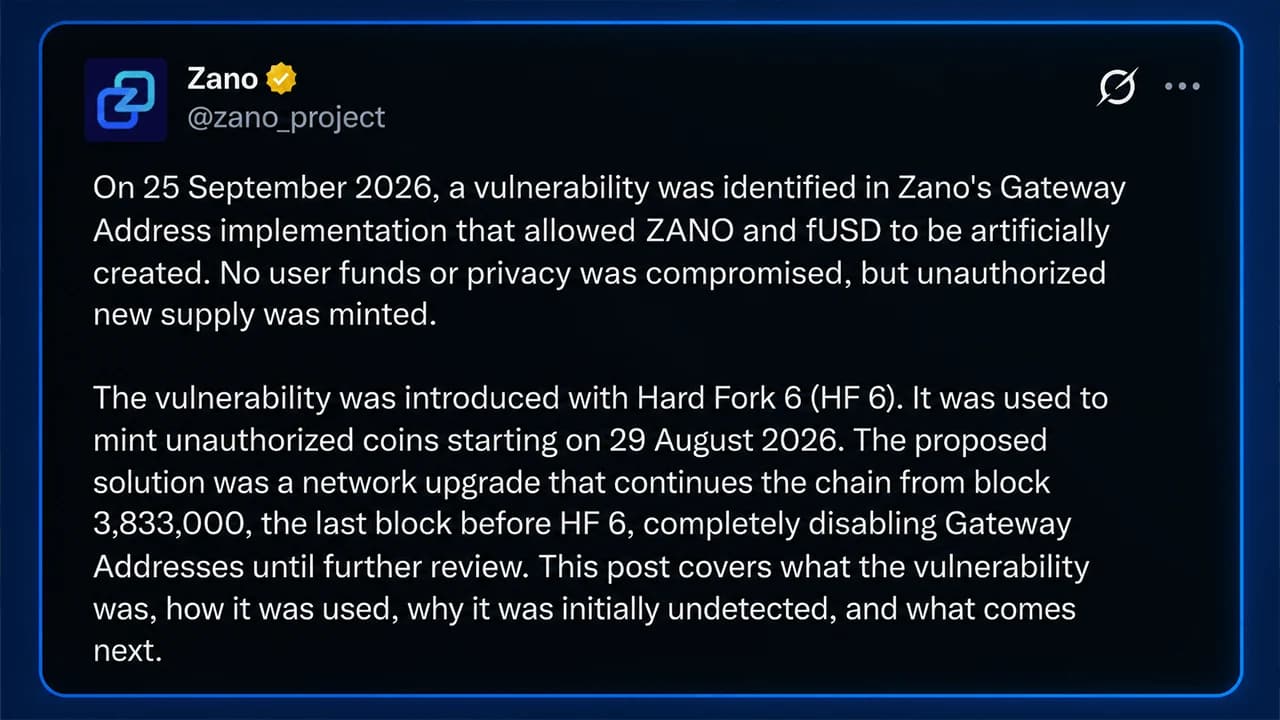
ज़ानो का 30-दिन का ब्लॉकचेन रिविंड पहले से ही बहुत गंभीर लग रहा था। अब टीम ने समझाया है कि इसके पीछे क्या छिपा था, और इसकी कार्यप्रणाली शायद और भी अजीब है। हार्ड फोर्क 6 के साथ पेश की गई एक खामी ने 29 अगस्त से एक हमलावर को ऐसे कॉइन बनाने की अनुमति दी, जिन्हें नेटवर्क असली मानता था।
डेवलपमेंट टीम के अनुसार, पहले वास्तविक शोषण ने एक ही लेनदेन में 2^64 बेस यूनिट, लगभग 18.4 मिलियन ZANO, का निर्माण किया। लगभग एक महीने तक किसी ने इसे पकड़ा नहीं। जब तक Zano के आंतरिक उपकरणों ने 25 सितंबर को चेतावनी नहीं दी, तब तक नकली आपूर्ति एक गोपनीयता प्रणाली के अंदर उलझ चुकी थी, जिसे जानबूझकर लेनदेन को ट्रैक करना मुश्किल बनाने के लिए बनाया गया था।
समस्या गेटवे एड्रेस के साथ शुरू हुई, जो हार्ड फोर्क 6 में ज़ानो को केंद्रीकृत एक्सचेंज (CEX) प्लेटफॉर्म, ब्रिज और अन्य सेवाओं के साथ एकीकृत करना आसान बनाने के लिए पेश किया गया एक नया एड्रेस प्रकार है। गेटवे आउटपुट एक राशि और एसेट आईडी को उजागर करते हैं, जबकि ज़ानो के मानक गोपनीय आउटपुट के विपरीत, जहाँ दोनों छिपे रहते हैं।
हालांकि, कार्यान्वयन में एक महत्वपूर्ण सत्यापन गायब था। ज़ानो ने खुलासा किया कि एक हमलावर एक विशेष रूप से गणना किया गया एसेट पहचानकर्ता बना सकता था जो नेटवर्क के लेनदेन प्रमाणों को संतुष्ट करता था, साथ ही एक छिपे हुए आउटपुट में मनमाना राशि डाल सकता था।
टीम ने समझाया, "संक्षेप में, हर ज़ानो लेनदेन को यह साबित करना होगा कि सिक्के सहमति नियमों से बनाए गए थे।" "एक महत्वपूर्ण सत्यापन की कमी के कारण, एक हमलावर इस प्रमाण को पूरा कर सकता था, जबकि लेनदेन के भीतर अतिरिक्त सिक्कों को 'छिपा' सकता था।"
वे सिक्के सजावटी लेखा प्रविष्टियाँ नहीं थे। टीम ने कहा:
"ये सिक्के असली ZANO के रूप में काम करते थे और सामान्य रूप से खर्च किए जा सकते थे।"
पहली मिंट लगभग एक महीने तक चुप रही
हमलावर ने 28 अगस्त को आवश्यक 100 ZANO शुल्क का भुगतान करके एक गेटवे एड्रेस पंजीकृत किया, और जाहिर तौर पर यह परीक्षण किया कि क्या ज़ानो एक निर्मित गैर-मौजूद संपत्ति को स्वीकार करेगा। अगले दिन, असली हमला शुरू हो गया।
एक लेनदेन में लगभग 18.4 मिलियन ZANO का निर्माण किया गया, जिसकी वर्तमान में लगभग $102 मिलियन की कीमत है। लगभग एक महीने बाद, 24 सितंबर को, हमलावर ने प्रत्येक में सिर्फ 0.05 ZANO की दो वैध जमा राशि जमा की, जो जाहिर तौर पर सामान्य जमा मार्ग का परीक्षण कर रहा था। 25 सितंबर को, fUSD स्टेबलकॉइन का उपयोग करके उसी 2^64-बेस-यूनिट चाल के साथ एक और 18.4 मिलियन ZANO बनाया गया। कुल मिलाकर, यह 200 मिलियन डॉलर से अधिक मूल्य के अवैध क्रिप्टो टोकन हैं।
यहाँ दिलचस्प बात यह है। हार्ड फोर्क 6 से पहले ज़ानो ने आर्टिफिशियल इंटेलिजेंस (एआई)-सहायित परीक्षण, टीम ऑडिट और बग बाउंटी कार्यक्रम आयोजित किए थे। इनमें से किसी ने भी इस भेद्यता को नहीं पकड़ा।
टीम ने कहा, "प्रारंभिक एक्सप्लॉइट लगभग एक महीने तक पता नहीं चल पाया क्योंकि बढ़ा हुआ आउटपुट किसी अन्य निजी आउटपुट की तरह ही दिख रहा था।"
गोपनीयता ने अपना काम किया, और यही समस्या बन गई
एक बार जब नकली सिक्के ज़ानो की गोपनीय लेनदेन प्रणाली में प्रवेश कर गए, तो यह पता लगाना कि वे ठीक कहाँ गए, एक अलग ही मामला बन गया। रिंग सिग्नेचर खर्च को अन्य आउटपुट के साथ मिला देते हैं, जिससे हर बार सिक्कों के हिलने पर अनिश्चितता फैलती है।
ज़ानो ने तीन मिंटिंग लेनदेन से संभावित रूप से जुड़े हर आउटपुट को स्कैन किया। ब्लॉक 3,878,388 तक, यह निशान 65,301 लेनदेन के माध्यम से बनाए गए 117,941 आउटपुट तक पहुँच गया। पहली मिंटिंग से बाद में लगभग 165,700 आउटपुट बनाए गए थे, जो उस अवधि के दौरान नेटवर्क गतिविधि का लगभग 71% प्रतिनिधित्व करते हैं।
ज़ानो ने कहा, "यही गोपनीयता का इच्छित रूप से काम करना है।" "ज़ानो टीम सहित कोई भी, सटीक रूप से यह निर्धारित नहीं कर सकता कि कौन से आउटपुट प्रभावित हैं।"
इससे परियोजना मुश्किल में पड़ गई। ज़ानो से उपयोगकर्ताओं द्वारा अपेक्षित गोपनीयता सुविधाओं ने ही डेवलपर्स को वैध सिक्कों को अनधिकृत सिक्कों से अलग करने से रोक दिया। टीम ने विस्तार से बताया, "आपूर्ति की अखंडता को सत्यापित करने का एकमात्र तरीका पहले एक्सप्लॉइट से पहले के किसी बिंदु से चेन को जारी रखना है।"
एक महीने को हटाया गया, और सुधार शुरू हुआ
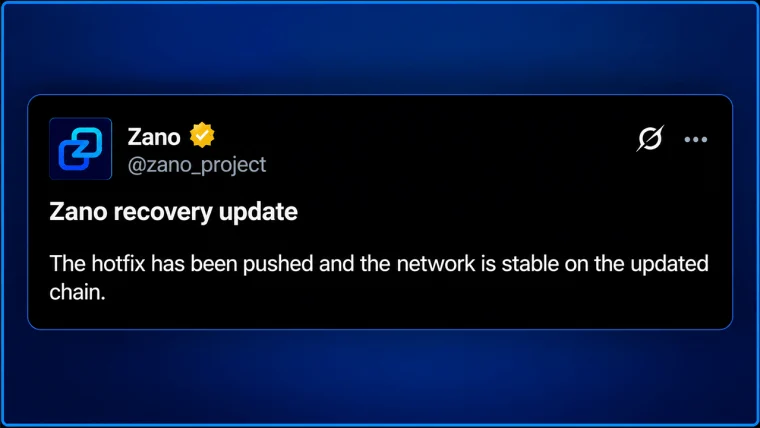
वह बिंदु ब्लॉक 3,833,000 था, जो हार्ड फोर्क 6 से पहले का था। हार्ड फोर्क 7 ने वहां से चेन को फिर से शुरू किया और गेटवे एड्रेस को अक्षम कर दिया, जिसका अर्थ है कि प्रभावित अवधि के लेनदेन, स्टेकिंग पुरस्कार और माइन किए गए ब्लॉक अब अपडेटेड लेजर पर मौजूद नहीं हैं।
ज़ानो ने आगे कहा कि ZANO की आपूर्ति या उत्सर्जन अनुसूची को बदले बिना प्रभावित शेष राशि को पूरी तरह से वसूल किया जाएगा। फंडिंग डेवलपमेंट फंड, टीम के सदस्यों के व्यक्तिगत धन, और बाहरी योगदानकर्ताओं से आएगी। एक्सचेंजों को अब एक्सेस फिर से खोलने से पहले एक महीने की गतिविधि को, लेनदेन दर लेनदेन, जांचना होगा।
टीम ने अपने सोशल मीडिया चैनलों पर उपयोगकर्ताओं से कहा, "अभी किसी कार्रवाई की आवश्यकता नहीं है।"

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।