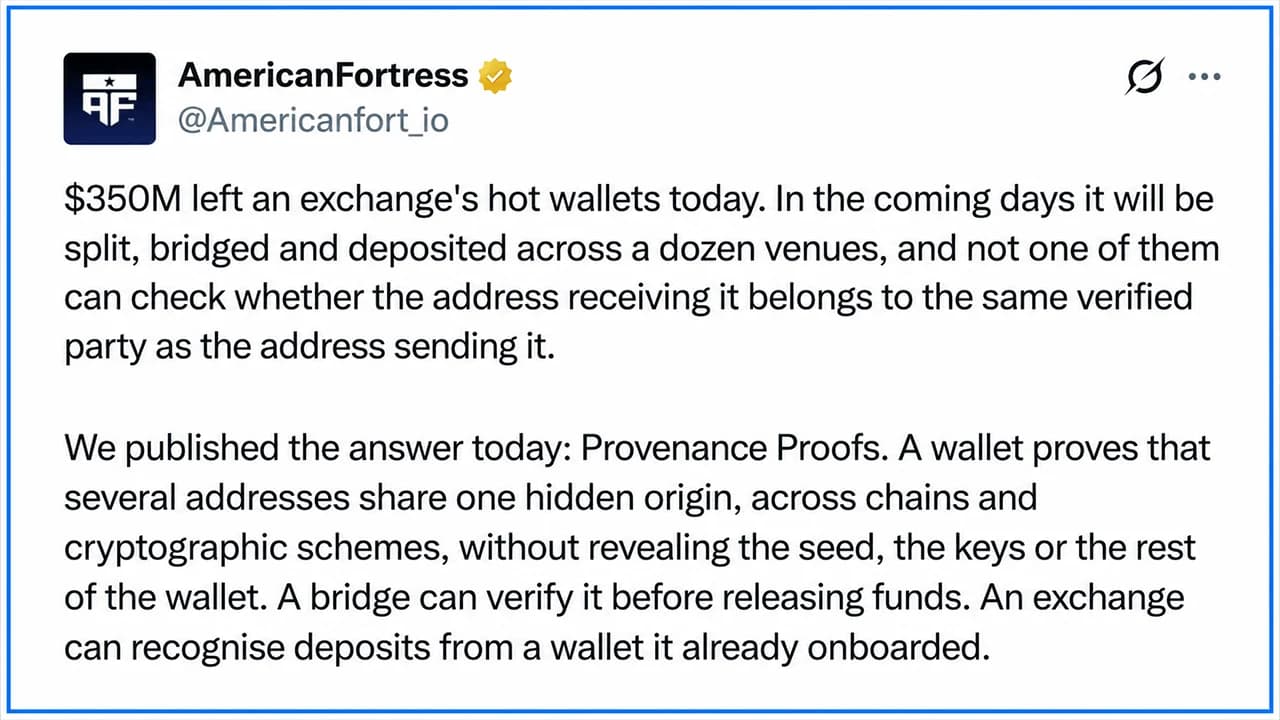
Les chercheurs d'Americanfortress ont présenté un cadre cryptographique « à connaissance nulle » conçu pour prouver les relations de propriété sans divulguer les phrases de récupération privées ni l'historique public des transactions. Michal Pospieszalski affirme que cette technologie rend le piratage des ponts financièrement non viable, car elle oblige les attaquants à engager des fonds personnels d'un montant équivalent.
Une avancée majeure dans le domaine de la « preuve sans connaissance » rend les piratages de Bridge « irréalisables »
ÉCRIT PAR
PARTAGER
Points clés
- Americanfortress a lancé ZK-POSP pour relier les clés d’un portefeuille sans divulguer les phrases de récupération.
- Le PDG Michal Pospieszalski a souligné que ZK-POSP rend le piratage des ponts non viable en exigeant un engagement financier de l’utilisateur à raison de 1:1.
- Une intégration SDK dans MetaMask permettra de traiter une preuve automatisée en 3 secondes pour les utilisateurs.
Résoudre le dilemme de la confidentialité des clés multiples dans la blockchain
Les chercheurs de la société de cryptographie Americanfortress ont dévoilé une technique cryptographique qui résout l’un des dilemmes les plus persistants de la blockchain : comment prouver que plusieurs adresses de cryptomonnaies, clés d’identité ou badges de conformité appartiennent au même portefeuille sans divulguer les phrases de récupération privées ni exposer l’historique financier au public.
Cette avancée, détaillée dans un article de recherche publié le 24 septembre, s’appuie sur la cryptographie à connaissance nulle (ZK). Alors que les outils ZK existants permettent de prouver qu’une adresse unique a été créée légitimement à partir d’un véritable portefeuille, la finance dans le monde réel nécessite souvent de démontrer les relations entre plusieurs clés. Jusqu’à présent, prouver ces liens impliquait soit de révéler des phrases de récupération secrètes, soit d’exposer toutes les adresses du portefeuille. Pour remédier à cela, les chercheurs Vincenzo Botta, Michal Pospieszalski, Emanuele Ragnoli et Justus Ranvier ont mis au point trois options de divulgation flexibles, permettant aux utilisateurs de contrôler la quantité d’informations qu’ils souhaitent révéler.
Se défendre contre les exploits et le détournement d’adresses
Interrogé sur la manière dont le cadre ZK-POSP modifie la donne pour les attaquants recourant au détournement ou à l’usurpation d’adresse, Michal Pospieszalski, PDG d’Americanfortress, a souligné l’impact du protocole sur la finance décentralisée (DeFi).
« Lorsque ZK-POSP est intégré à un protocole DeFi, chaque transaction doit passer par un contrôle de sécurité supplémentaire avant d’être traitée », a déclaré M. Pospieszalski. « Quelle que soit la partie qui initie la transaction, elle doit prouver que la source des fonds et l’adresse de destination appartiennent à la même entité. Cela rend le vol via un pont inter-chaînes nettement plus difficile. Pour contourner cette étape de vérification, un attaquant devrait d’abord engager un montant équivalent de ses propres fonds et lancer une transaction légitime. À ce stade, l’exploitation du pont devient économiquement non viable. » Malgré la cryptographie complexe qui opère en arrière-plan, M. Pospieszalski a souligné que l’expérience utilisateur au quotidien ne serait pas perturbée.
« Nous intégrons notre kit de développement logiciel (SDK) à MetaMask, ce qui permet de générer automatiquement les preuves requises », a expliqué M. Pospieszalski. « Les utilisateurs verront s’afficher une notification d’état dans l’interface indiquant qu’une preuve est en cours de génération. Le processus prend environ trois secondes ; nous ne pensons donc pas qu’il créera de friction. »
Il a ajouté qu’un oracle côté DeFi vérifie la preuve avant de finaliser la transaction. En cas d’échec de la vérification, les fonds sont automatiquement renvoyés à l’adresse d’origine, offrant ainsi aux utilisateurs une mesure de sécurité supplémentaire visible qui renforce la confiance sans ajouter de complexité.
Confidentialité granulaire pour les audits et la conformité
Le cadre aborde également les obstacles liés à la conformité, tels que la génération d’une preuve de l’origine du paiement pour les auditeurs sans divulguer de métadonnées, ou la reconstruction hors chaîne du graphe des transactions. «« Pour démontrer l’activité d’un portefeuille à un tiers, un utilisateur génère une preuve à divulgation nulle de connaissance liée spécifiquement à la transaction individuelle sur la chaîne », a expliqué M. Pospieszalski à Bitcoin.com News. « Par exemple, si Bob doit prouver qu’il a reçu des fonds d’Alice provenant d’une adresse désignée, la preuve permet au vérificateur de valider cette adresse exacte sur la chaîne. Si la preuve confirme l’adresse spécifique impliquée pour cette seule contrepartie, elle prouve également la propriété de l’expéditeur sans exposer l’historique du portefeuille non associé. » Comme seules les données spécifiques à la transaction déjà présentes dans le registre public sont divulguées, les auditeurs externes ne peuvent pas reconstituer des graphes de transactions hors chaîne plus larges.
Applications pratiques et préparation à l’ère post-quantique
Au-delà des audits et des ponts DeFi, l’équipe de recherche a mis en avant plusieurs utilisations immédiates de cette technologie dans les interactions cryptographiques quotidiennes, notamment dans les carnets d’adresses pour vérifier qu’une nouvelle adresse de paiement appartient bien à un destinataire vérifié avant l’envoi de fonds. Cette technologie permet également aux plateformes d’échange cryptographiques de vérifier le statut en matière de lutte contre le blanchiment d’argent (AML) des dépôts entrants tout en préservant l’anonymat des utilisateurs.
Si les utilisateurs changent leurs clés de sécurité après une violation, le système garantit la continuité en vérifiant que les nouvelles clés héritent de l’historique des anciennes sans compromettre la sécurité. De plus, les preuves sont conçues pour fonctionner avec les normes cryptographiques post-quantiques, assurant ainsi une sécurité à long terme contre les futures menaces liées à l’informatique quantique.
En permettant un contrôle précis de la confidentialité et de la vérification, ce cadre vise à combler le fossé entre les exigences réglementaires et la confidentialité des données financières personnelles sur les blockchains publiques.

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.