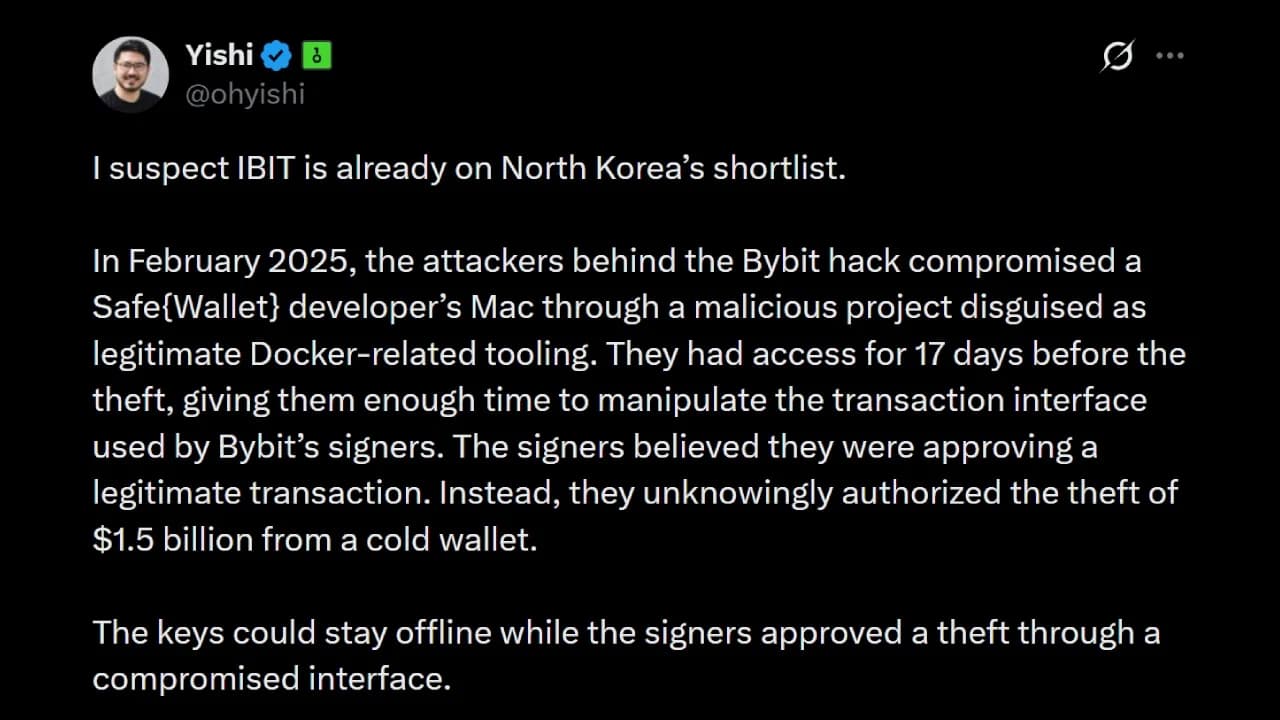
Yishi Wang, fondateur et PDG de la société de portefeuilles matériels OneKey, a laissé entendre que les pirates nord-coréens pourraient avoir jeté leur dévolu sur une autre cible majeure après le pillage de Binance : l’IBIT de BlackRock, le plus grand ETF Bitcoin au monde, qui détient près de 63 milliards de dollars en BTC et dont Coinbase est le seul dépositaire.
Le PDG de OneKey: les pirates viseront l'ETF Bitcoin de BlackRock
ÉCRIT PAR
PARTAGER
Points clés
- Le PDG de OneKey met en garde contre le fait que l’IBIT de BlackRock pourrait être la prochaine cible d’un piratage crypto par la Corée du Nord après l’attaque contre Binance.
- Le fait que l’IBIT repose exclusivement sur Coinbase crée un point de défaillance unique pour ses énormes avoirs en bitcoins, d’une valeur de 63 milliards de dollars.
- Contrairement aux stablecoins, les BTC volés ne peuvent pas être gelés, et la couverture d’assurance limitée rend les détenteurs de l’ETF vulnérables.
L’IBIT de BlackRock figure sur la liste des cibles des pirates nord-coréens, selon le fondateur de OneKey
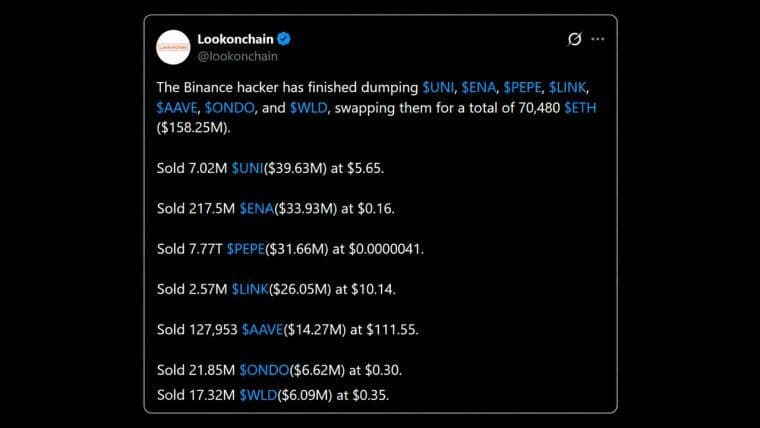
Alors que le secteur des cryptomonnaies se remet encore du piratage de 6,3 milliards de dollars subi jeudi par Binance, la plus grande plateforme d’échange de cryptomonnaies, les dirigeants du secteur s’interrogent sur la prochaine cible des pirates nord-coréens.
Yishi Wang, fondateur et PDG de OneKey, une société de portefeuilles matériels open source basée à Hong Kong, estime que l’iShares Bitcoin Trust (IBIT) de BlackRock — le plus grand fonds négocié en bourse (ETF) au monde dédié au bitcoin — pourrait être la prochaine cible de ces acteurs malveillants.
Sur les réseaux sociaux, M. Wang a souligné qu’en tant que plus grand fonds de ce type, l’IBIT détenait 815 000 BTC, d’une valeur de près de 63 milliards de dollars, ce qui en faisait une cible de choix pour les cybercriminels. Le fonds a pour seul dépositaire Coinbase, ce que M. Wang qualifie de concentration extraordinaire pour une seule et même entité.
« Quelle que soit la taille ou la solidité financière de ce prestataire, une défaillance critique de son infrastructure de sécurité pourrait mettre l’ensemble du fonds en danger », a-t-il déclaré.
M. Wang a souligné que si l’IBIT subissait une attaque similaire à celle dont Binance a été victime jeudi, cela anéantirait 9,5 % des actifs du fonds, entraînant des pertes qui pourraient être répercutées sur les investisseurs à raison de 4 dollars par action, selon les valorisations actuelles.
Pour aggraver encore la situation, une attaque contre l’IBIT ne compromettrait que les BTC, qui ne peuvent pas être bloqués par des émetteurs centralisés. Peu après le piratage de Binance, Circle et Tether ont gelé conjointement plus de 2,3 milliards de dollars de stablecoins volés, protégeant ainsi l’entreprise contre de nouvelles pertes.
De plus, bien que Coinbase ait fait état d’une couverture d’assurance contre la criminalité de 320 millions de dollars, M. Wang a précisé que celle-ci était répartie entre ses clients, les contrats de conservation limitant la responsabilité à 100 millions de dollars par adresse de stockage à froid. Si une attaque majeure venait à se produire, ce seraient les détenteurs d’IBIT qui en subiraient le plus gros de la perte.
Si les ETF Bitcoin sont pratiques pour les institutions et les particuliers qui ne souhaitent pas assumer la charge de l’auto-conservation, ils ne constituent pas pour autant une solution définitive au problème de vulnérabilité des actifs numériques.
« Plus ces pools prennent de l’ampleur, plus ils attirent les attaquants. Une compromission à n’importe quel point critique pourrait avoir des conséquences bien au-delà d’une seule institution », a estimé M. Wang, car même les configurations les plus sophistiquées dépendent de plusieurs facteurs susceptibles d’être vulnérables.
« Il n’existe pas de solution miracle en matière de sécurité, ni de garanties permanentes. Restez vigilants, continuez à vérifier, et ne confondez jamais un historique irréprochable avec la preuve que vous êtes en sécurité. Mode bunker », a-t-il conclu, faisant référence au terme récemment inventé par le chercheur en blockchain Justin Drake.

L'enquête préliminaire menée par Binance laisse supposer qu'un incident de sécurité, dont l'impact est estimé à 6,3 milliards de dollars, pourrait être lié à la compromission de l'ordinateur portable d'un employé. Le
Lire: Binance: aucune preuve de fuite de clés après le piratage de 6,3 Mds$

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARSergio Goschenko
Sergio est un journaliste spécialisé dans les cryptomonnaies basé au Venezuela, avec plus de 2 000 articles publiés, cités dans des dizaines d’articles universitaires et de rapports.