Justin Drake, chercheur spécialisé dans la blockchain, exhorte les détenteurs de cryptomonnaies à se préparer à passer en « mode bunker », avertissant que des découvertes mathématiques issues de l’intelligence artificielle (IA) pourraient menacer la cryptographie protégeant le Bitcoin et l’Ethereum. La stratégie de défense qu’il propose est étonnamment simple : transférer ses actifs vers de nouvelles adresses dont les clés publiques n’ont pas encore été exposées. Drake estime que, dans le pire des cas, le piratage des signatures numériques couramment utilisées pourrait prendre des mois plutôt que des années.
L’IA menace Bitcoin et Ethereum ? Débat des experts crypto en « mode bunker »
ÉCRIT PAR

PARTAGER
Points clés
- Drake prévient que l’ECDSA pourrait être confrontée à une menace informatique classique d’ici quelques mois, et non plusieurs années.
- Les détenteurs de bitcoins dont les clés publiques ont été exposées font l’objet d’une nouvelle surveillance, Drake citant 20 000 adresses BTC anciennes.
- La feuille de route cryptographique d’Ethereum nécessite des défenses plus rapides, a fait valoir Drake avant un événement prévu en novembre.
Un chercheur d’Ethereum tire la sonnette d’alarme sur l’IA et la sécurité des cryptomonnaies
Justin Drake adresse un avertissement au secteur des cryptomonnaies, et celui-ci ne consiste pas à attendre l’arrivée des ordinateurs quantiques et du fameux « Q-Day ». Le chercheur de la Fondation Ethereum estime que l’intelligence artificielle (IA) pourrait découvrir des raccourcis mathématiques capables de pirater des signatures numériques largement utilisées à l’aide de matériel informatique classique. Mercredi, il a exhorté les principaux détenteurs à commencer à se préparer à une migration contrôlée des actifs vers des adresses dont les clés publiques restent dissimulées.
« Aujourd’hui, j’appelle le secteur de la blockchain à commencer sereinement à planifier un “mode bunker” », a écrit Drake sur X. « Ma recommandation personnelle est de mettre en œuvre une migration massive et contrôlée des actifs vers de nouvelles adresses, c’est-à-dire des adresses dont les clés publiques restent masquées derrière un hachage. »
L’idée est de réduire l’exposition avant qu’une éventuelle percée ne transforme une faiblesse théorique en un problème très coûteux. Drake recommande aux détenteurs avertis de transférer leurs fonds vers des adresses qui n’ont jamais signé de transaction et de transférer les soldes restants vers de nouvelles adresses chaque fois qu’ils effectuent une dépense.
« Les détenteurs, à commencer par les plus importants et les plus avertis, devraient envisager de transférer la majeure partie de leurs fonds vers des adresses qui n’ont jamais signé de transaction », a expliqué Drake dans son message. « Et lorsqu’ils en signent une, ils devraient également transférer les fonds restants vers une nouvelle adresse (éventuellement générée à partir de la même phrase de départ). »
Drake ne prétend pas que quelqu’un ait déjà piraté l’ECDSA, l’algorithme de signature à courbe elliptique utilisé dans l’ensemble du secteur des cryptomonnaies. Sa crainte est que des avancées mathématiques rapides puissent remettre en cause les hypothèses qui protègent les actifs numériques depuis des décennies. «[In my opinion] Il est désormais raisonnable de se préparer à l’éventualité que l’ECDSA soit « cassé » avant le Q-Day, dans le pire des cas d’ici quelques mois et non plusieurs années », a averti Drake. « Par “cassé”, j’entends une récupération rapide de la clé privée (par exemple en une semaine) sur du matériel disponible (par exemple un grand cluster de GPU). »
Malgré cet avertissement inquiétant, Drake a mis en garde contre toute décision précipitée. Une migration mal exécutée pourrait engendrer ses propres problèmes de sécurité, en particulier pour les dépositaires institutionnels gérant d’importants portefeuilles de cryptomonnaies. « Ne vous précipitez pas », a-t-il conseillé. Le chercheur a poursuivi :
« Même si je pense qu’il y a lieu d’agir, une migration précipitée ferait plus de mal que de bien. Ne paniquez pas non plus. Transférer des actifs vers des adresses protégées est une mesure préventive simple qui ne nécessite ni nouvelle cryptographie ni nouveaux portefeuilles. »
Les mathématiques de l’IA soulèvent une question dérangeante
Depuis des années, les inquiétudes de l’industrie en matière de cryptographie se concentrent sur l’informatique quantique. Drake s’intéresse à un phénomène potentiellement plus immédiat : une percée mathématique qui permet aux ordinateurs classiques de résoudre des problèmes auparavant considérés comme irréalisables sur le plan informatique. « Ces derniers jours ont donné une leçon d’humilité à l’intuition mathématique humaine », a observé Drake. « Des hypothèses de longue date, qui n’avaient jamais été remises en question, ont été réfutées. C’est le cas notamment de la borne n log(n) pour la multiplication d’entiers et de la conjecture 3SUM. Rétrospectivement, la réfutation inattendue, en mai dernier, de la conjecture d’Erdős sur la distance unitaire a été notre signal d’alarme. »
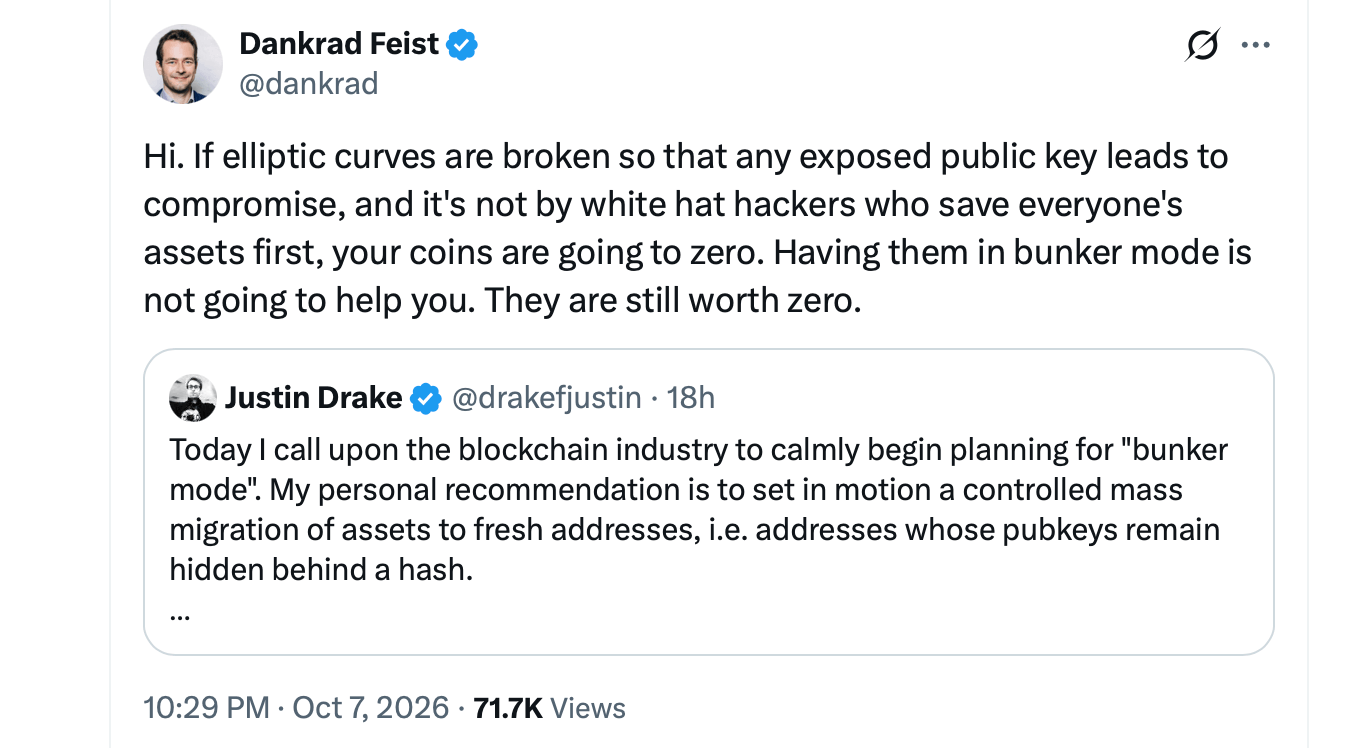
Drake a directement mis en avant les récentes recherches mathématiques d’OpenAI, affirmant que les découvertes assistées par l’IA pourraient survenir bien plus rapidement que ne le laissent supposer les prévisions conventionnelles. Toutefois, les avancées réalisées dans des problèmes mathématiques sans rapport direct ne prouvent pas que l’ECDSA soit vulnérable, et aucune attaque classique de ce type n’a encore été démontrée dans la pratique.
« La publication d’OpenAI d’hier a clairement montré que la superintelligence mathématique est à nos portes », a écrit Drake. « On dit qu’il y a des semaines où l’on parcourt des décennies. Nous sommes sur le point de vivre des semaines où l’on parcourt des siècles de progrès mathématiques. Nos signatures ECDSA magiques de 64 octets seraient-elles trop belles pour être vraies ? S’agissait-il simplement, jusqu’à présent, d’une sécurité par l’obscurité ? » Cette distinction est importante, car la sécurité des cryptomonnaies repose sur le fait que les problèmes mathématiques restent extrêmement difficiles à résoudre. Drake se demande si des systèmes d’IA de plus en plus performants pourraient trouver des raccourcis que des générations de chercheurs ont manqués, ce qui risquerait de mettre les actifs numériques et l’infrastructure financière traditionnelle dans une situation délicate.
Les géants de la crypto pointés du doigt alors que le secteur envisage le « mode bunker »
Drake a cité Binance, Bitbank, Robinhood, Bitfinex et l’émetteur de stablecoins Tether comme des institutions susceptibles de renforcer leur stockage à froid. Il a également mentionné l’outil de suivi du projet Eleven, qui recense les clés publiques de bitcoins exposées, et a fait référence à environ 20 000 adresses anciennes détenant chacune 50 BTC, décrivant leur attrait potentiel pour les attaquants comme le « bouclier de Satoshi ». Cela ne garantit toutefois pas la sécurité des portefeuilles plus modestes.
Drake a écrit :
« J’exhorte les grands acteurs sophistiqués à montrer l’exemple. La « liste risq » de Project11 (bitcoin-risq-list.projecteleven[.]com) est un excellent outil de suivi des clés publiques BTC exposées. Binance, Bitbank, Robinhood, Bitfinex et Tether ont l’occasion de renforcer la sécurité de leur stockage à froid. »
Cet avertissement a suscité des réactions de la part de plusieurs personnalités du secteur. Meltem Demirors, associée générale chez Crucible, s’est interrogée sur les implications de la proposition de Drake pour la conservation institutionnelle et les dispositifs de sécurité courants. « Merci pour ce message d’intérêt public mesuré. Quelles sont les implications pour les solutions de conservation multisignatures et les dispositifs matériels tels que les Ledger, etc. ? » a demandé Demirors en réponse au message de Drake. Bitgo a apporté une réponse nettement plus concise, suggérant que cette approche défensive n’était pas entièrement nouvelle. « Nous proposons le “mode bunker” depuis 2013. Très bonne lecture », a répondu la société de conservation de cryptomonnaies. D’autres se sont montrés moins sereins face à l’accueil réservé à cette discussion. Un utilisateur de X s’est demandé si le secteur mesurait bien la gravité potentielle de l’avertissement de Drake. « Waouh… Les commentaires m’inquiètent encore plus, car personne ne prend cela au sérieux », a écrit un internaute sur X.
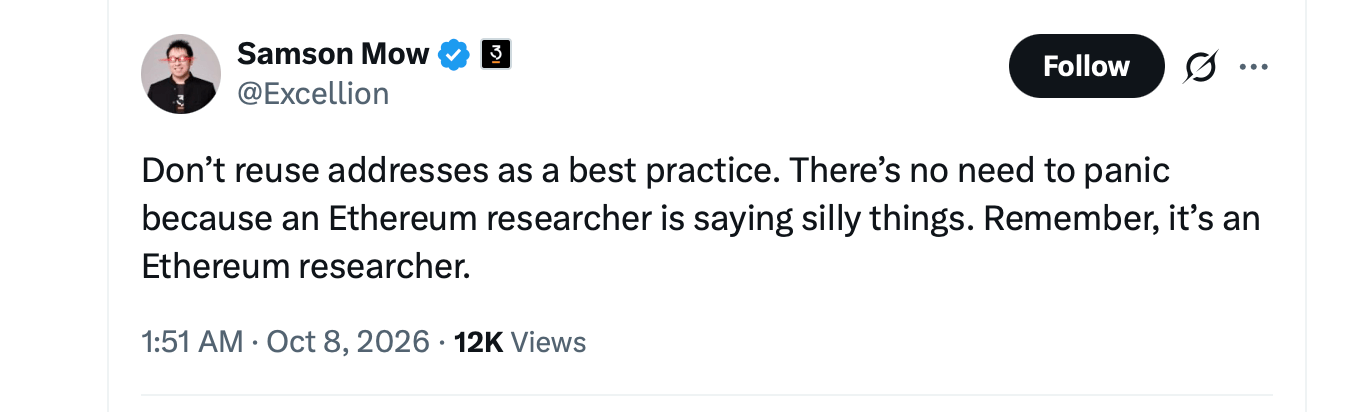
Haseeb Qureshi, associé gérant de Dragonfly, est également intervenu, reconnaissant les implications pessimistes tout en faisant valoir que des mesures de précaution étaient raisonnables compte tenu des récentes avancées mathématiques.
« Le catastrophisme a désormais gagné la cryptographie », a écrit M. Qureshi sur X. « Malheureusement, après réflexion, je pense qu’il s’agit d’un appel très lucide. Il n’y a aucune raison de prendre des risques inutiles compte tenu de tous les progrès rapides réalisés en mathématiques. Le risque n’est pas quantique, mais réside simplement dans le fait que les mathématiques conventionnelles remettent en cause des hypothèses non prouvées concernant la résistance cryptographique. »
M. Qureshi a conclu son analyse par une autre observation concernant la posture défensive que pourraient adopter les détenteurs de cryptomonnaies. « On va rester en mode UTXO pendant un certain temps », a-t-il conclu, faisant référence aux pratiques transactionnelles permettant de limiter l’exposition des clés publiques dans Bitcoin.
La feuille de route de sécurité d’Ethereum doit s’accélérer
Drake privilégie en définitive la cryptographie basée sur les hachages plutôt que les systèmes dépendant de structures mathématiques telles que les courbes elliptiques. Il souhaite que la feuille de route de sécurité existante d’Ethereum soit accélérée, en accordant une plus grande priorité à la vérification formelle et aux signatures basées sur les hachages. La transition proposée impliquerait des compromis techniques et une coordination considérable entre les portefeuilles, les dépositaires et l’infrastructure de la blockchain.
« La feuille de route d’Ethereum sur strawmap[.]org adopte pleinement la cryptographie basée sur les hachages, avec une vérification formelle de bout en bout, en réponse à la menace quantique », a écrit Drake. « Ces délais doivent désormais être réexaminés et accélérés à la lumière de la superintelligence mathématique. Je vais militer pour une accélération maximale des mesures défensives. »
Le responsable de la cryptographie chez Coinbase fustige l’avertissement sur le « mode bunker » alors que Buterin appelle à la prudence
Pour l’instant, aucune attaque classique capable de récupérer des clés privées ECDSA à la vitesse redoutée par Drake n’a été démontrée. Son avertissement concernant le « mode bunker » vise à se préparer à une percée mathématique avant qu’elle ne se concrétise, plutôt qu’à réagir à une compromission existante. La question qui met le secteur mal à l’aise est de savoir s’il peut se permettre d’attendre une preuve alors que celle-ci pourrait arriver en premier entre les mains d’un attaquant.
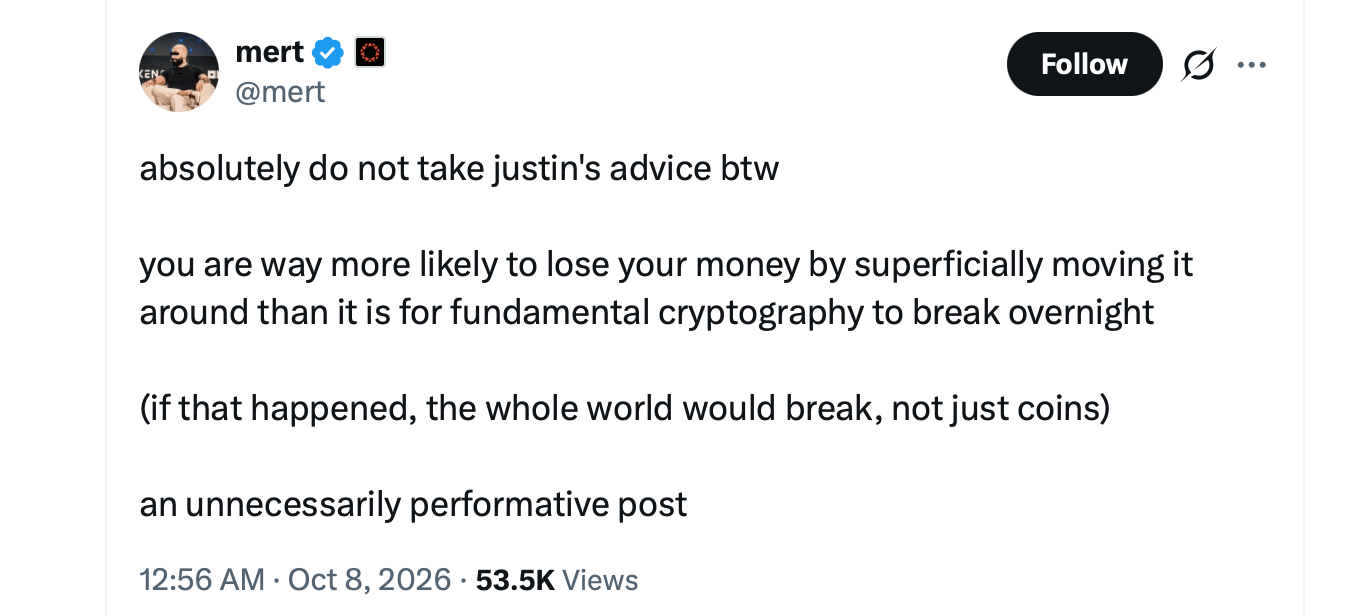
Même si les craintes de Drake devaient se concrétiser dans un avenir lointain, les avancées en matière de découvertes mathématiques assistées par OpenAI ne se traduisent pas nécessairement par des vulnérabilités dans les systèmes cryptographiques établis. Et tout le monde n’adhère pas à l’avertissement de Drake.
Yehuda Lindell, responsable de la cryptographie chez Coinbase, a vivement réagi, affirmant que les avancées en mathématiques assistées par l’IA n’offrent aucune preuve que les hypothèses cryptographiques de longue date soient sur le point de s’effondrer.
« À ma connaissance, il n’existe absolument aucune preuve indiquant une remise en cause des hypothèses de difficulté vieilles de plusieurs décennies, comme celles relatives à la cryptographie à courbe elliptique », a écrit Lindell sur X. Il est allé plus loin, qualifiant cet avertissement d’irresponsable et accusant Drake d’entretenir la « FUD », c’est-à-dire la peur, l’incertitude et le doute :
« En conclusion, faire de telles déclarations sans aucune preuve est tout le contraire d’un comportement responsable. C’est la définition même du FUD : on ne peut pas prouver que c’est faux, mais il n’y a pas non plus la moindre preuve que ce soit vrai. »
Le cofondateur d’Ethereum, Vitalik Buterin, a adopté une position plus mesurée, reconnaissant les risques potentiels tout en mettant en garde contre des migrations précipitées de portefeuilles.
« Je ne recommande à personne de se précipiter pour transférer ses fonds vers de nouveaux portefeuilles dès aujourd’hui », a écrit Buterin sur X, bien qu’il ait reconnu que les mathématiques assistées par l’IA méritaient d’être prises au sérieux. Il privilégie la cryptographie basée sur les hachages lorsque cela est possible et estime que l’IA pourrait à terme révéler des faiblesses dans d’autres systèmes cryptographiques, y compris les schémas basés sur les treillis.
Buterin a toutefois fait une remarque particulièrement révélatrice sur les dangers liés à la mise en place précipitée de mesures défensives. « Soyez prudents en matière de migrations ; personnellement, j’ai perdu plus d’argent dans des migrations bâclées que dans tous les piratages réunis », a-t-il fait remarquer.

Selon Coldcard, l'IA aurait contribué à mettre au jour une faille de sécurité vieille de cinq ans dans un portefeuille, liée à un détournement de bitcoins se chiffrant à plusieurs millions de dollars.
Lire: L'IA a-t-elle permis de découvrir la faille de sécurité de Coldcard ?

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.