À la suite de la polémique autour du portefeuille matériel Ledger, qui a fait naître des soupçons quant à la distribution par un revendeur tiers d’appareils altérés, Trezor, fabricant concurrent de portefeuilles matériels, a annoncé qu’il révoquerait certaines autorisations de revendeurs à compter du 1er janvier 2027.
Trezor réduit son réseau de revendeurs après l'alerte Ledger 93M
ÉCRIT PAR

PARTAGER

Points clés
- Trezor réduit son réseau de revendeurs agréés à compter du 1er janvier 2027, affirmant vouloir réduire le nombre de ses partenaires et exercer un contrôle accru sur la manière dont ses portefeuilles matériels parviennent aux clients.
- Cette décision fait suite à l’incident de sécurité survenu chez Ledger le 9 octobre, au cours duquel des pirates auraient altéré des appareils vendus par l’intermédiaire d’un revendeur tiers, entraînant des pertes estimées à 93 millions de dollars.
- Trezor affirme qu’il n’existe aucune preuve que ses propres appareils aient été compromis, et décrit cette réorganisation de son réseau de revendeurs comme une mesure de précaution face aux inquiétudes croissantes concernant la sécurité de la chaîne d’approvisionnement des portefeuilles matériels.
Trezor resserre son réseau de distribution suite à l’alerte de sécurité chez Ledger
Danny Sanders, directeur commercial de Trezor, a révélé la décision de l’entreprise de réduire son programme de revendeurs agréés, en partageant sur X une lettre officielle adressée à certains partenaires. Cette mesure vise à renforcer la surveillance de la chaîne d’approvisionnement et à garantir que le parcours de chaque appareil, du fabricant au client, puisse être minutieusement contrôlé.
« La récente attaque visant la chaîne d’approvisionnement d’une autre marque de portefeuilles matériels a confirmé ce que nous avons toujours su. La sécurité d’un portefeuille matériel dépend entièrement du parcours qu’il effectue pour parvenir à son propriétaire, et chaque appareil qui passe entre des mains que nous ne pouvons pas contrôler correctement met en danger les économies de quelqu’un », indique la lettre de Trezor adressée aux revendeurs.
La lettre ajoute :
« Nous avons donc pris la décision difficile de réduire considérablement notre réseau de revendeurs, afin qu’il soit suffisamment restreint pour nous permettre de contrôler et de vérifier chaque partenaire restant. »
L’incident de 93 millions de dollars chez Ledger jette une ombre sur la sécurité des portefeuilles matériels
La décision de Trezor fait suite à la faille de sécurité de Ledger révélée le 9 octobre 2026. Selon certaines informations, des pirates auraient orchestré une attaque sophistiquée visant la chaîne d’approvisionnement physique, en soudant prétendument des implants matériels dissimulés dans des appareils distribués par un revendeur tiers, les pertes estimées s’élevant à 93 millions de dollars.
La lettre de Trezor confirme que certains partenariats avec des revendeurs prendront officiellement fin le 1er janvier 2027, tout en précisant que cette décision n’indique en aucun cas que les systèmes ou les appareils de l’entreprise aient été compromis. « Je tiens à être très clair : il n’existe pas la moindre preuve que les appareils Trezor aient été compromis. Il s’agit d’une mesure préventive, prise par excès de prudence », explique la lettre de l’entreprise.
Une année marquée par des revers en matière de sécurité
Les fabricants de portefeuilles matériels ont connu une année catastrophique, marquée par près d’une douzaine d’incidents : fuites de données, divulgations liées à l’injection de défauts par laser, bug d’entropie dans le micrologiciel, et désormais ce dernier incident lié à la chaîne d’approvisionnement. Par ailleurs, Trezor a subi en août une fuite de données impliquant un prestataire tiers chargé de la logistique, exposant les informations personnelles de dizaines de milliers de clients. En matière de sécurité de la chaîne d’approvisionnement, Trezor reconnaît que la protection de l’intégrité de son réseau de distribution reste un défi de taille.
« La sécurité de la chaîne d’approvisionnement n’est jamais achevée ; c’est pourquoi nous relevons la barre pour chaque partenaire qui continue à collaborer avec Trezor, grâce à un cadre juridique actualisé et à des contrôles plus rigoureux sur la manière dont les appareils sont approvisionnés, stockés et manipulés. Nous exigeons davantage de la part de tous les acteurs de la chaîne, y compris nous-mêmes », indique la lettre de l’entreprise.
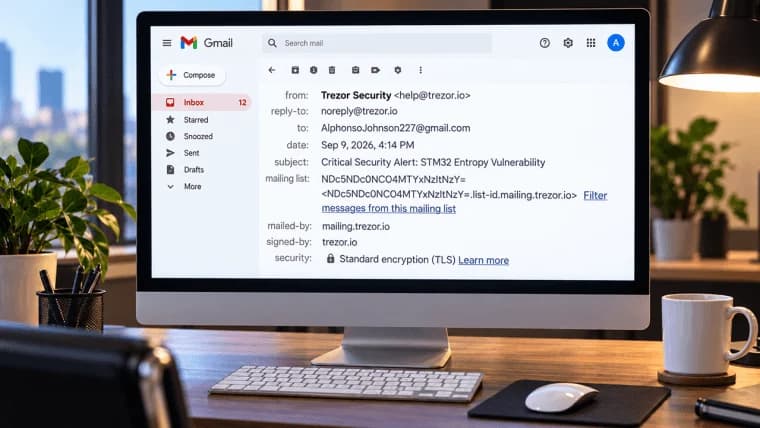
Trezor, Bitbox et Cointracking mettent en garde leurs utilisateurs après qu’une faille chez un fournisseur de messagerie commun a déclenché une vague d’attaques de hameçonnage visant les cryptomonnaies.
Lire: Des pirates informatiques détournent les e-mails de Trezor et Bitbox pour cibler les utilisateurs de cryptomonnaies

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.