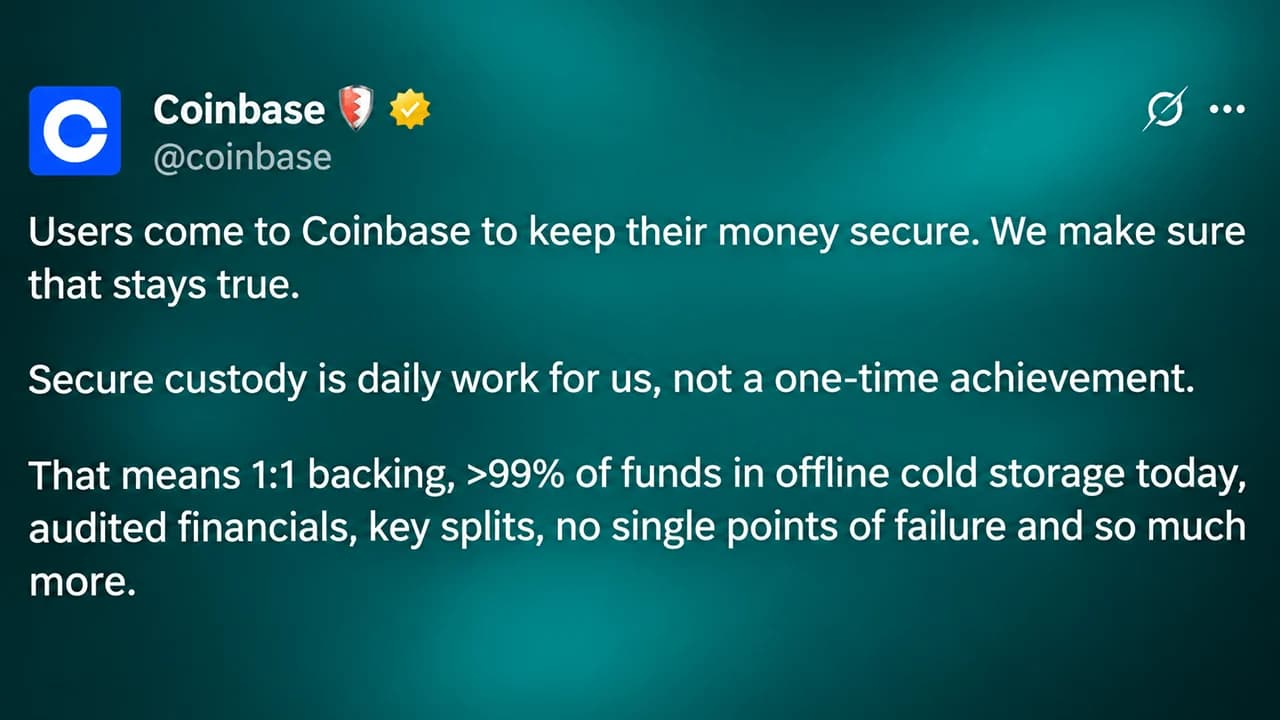
Coinbase affirme que plus de 99 % des actifs de ses clients sont conservés dans des solutions de stockage hors ligne (cold storage), à la suite du piratage de Binance, qui s'est soldé par une perte de 6,34 milliards de dollars le 29 octobre 2026. Dans une communication publiée le 4 novembre, la plateforme américaine de cryptomonnaies cotée en bourse a détaillé ses clés de signature distribuées, ses contrôles d’arrêt d’urgence et ses restrictions de retrait. Bien que Coinbase affirme que ses systèmes n’ont pas été affectés, ses dernières déclarations en matière de sécurité permettent de mieux comprendre comment l’entreprise gère les milliards d’actifs de ses clients.
Coinbase : 99 % des actifs clients conservés hors ligne après le piratage Binance
ÉCRIT PAR

PARTAGER
Points clés
- Coinbase affirme que plus de 99 % des actifs de ses clients sont stockés hors ligne.
- Le vol de 6,34 milliards de dollars subi par Binance a incité Coinbase à expliquer ses mesures de protection en matière de conservation des actifs.
- Coinbase a déclaré 377 milliards de dollars d’actifs sur sa plateforme au 30 septembre 2026.
Coinbase détaille ses mesures de sécurité pour le stockage à froid après le piratage de Binance
Coinbase a déclaré le 4 novembre 2026 que plus de 99 % des actifs de ses clients étaient conservés hors ligne, en détaillant ses mesures de sécurité. La plateforme d’échange de cryptomonnaies basée aux États-Unis a publié son communiqué sur X, soulignant l’importance de préserver la confiance des clients à la suite de la faille de sécurité de plusieurs milliards de dollars survenue chez Binance, l’une des plus grandes plateformes de trading de cryptomonnaies au monde.
« Les utilisateurs viennent sur Coinbase pour mettre leur argent en sécurité. Nous veillons à ce que cela reste vrai », a écrit la plateforme américaine. La société a ajouté :
« La conservation sécurisée est pour nous un travail quotidien, et non un exploit ponctuel. »
Dans un article de blog intitulé « Comment Coinbase protège les actifs de ses clients », la plateforme a expliqué que ses portefeuilles « chauds » connectés à Internet maintiennent une liquidité suffisante pour les retraits et les virements, tandis que les soldes excédentaires sont systématiquement transférés vers une conservation hors ligne.
Son produit de garde institutionnelle fonctionne entièrement via un stockage à froid, les avoirs étant séparés sur la blockchain. Coinbase affirme que les dépôts des clients sont garantis à raison de 1 pour 1, restent la propriété des clients et ne sont jamais prêtés ni utilisés sans autorisation. La société a déclaré que son infrastructure et les fonds de ses clients n’avaient pas été affectés par l’incident survenu chez Binance.
Comment Coinbase assure-t-elle la sécurité des fonds de ses clients ?
La sécurité de la conservation chez Coinbase repose sur des clés cryptographiques distribuées, des restrictions de transaction et des contrôles d’urgence destinés à empêcher tout mouvement non autorisé d’actifs. Dans le cadre des opérations de portefeuilles froids de la plateforme d’échange centralisée (CEX), les clés privées sont divisées en composants distincts et ne sont jamais reconstituées dans leur intégralité, même lors de la signature des transactions. Selon Coinbase, l’infrastructure des portefeuilles chauds (hot wallets) exige que plusieurs employés autorisent les modifications en production, ce qui empêche toute personne d’un seul chef de modifier de manière indépendante les services de signature critiques. La plateforme utilise également un système automatisé de détection des anomalies et des limites de transfert permettant d’interrompre les retraits suspects pendant que le personnel de sécurité mène son enquête. Une autre mesure de sécurité consiste en des « kill switches » d’urgence capables de désactiver complètement les opérations de signature. Coinbase explique que les systèmes compromis ne peuvent pas reprendre le traitement des transactions tant que les enquêteurs n’ont pas déterminé que les opérations sont sécurisées. Les autorisations des employés sont restreintes par des privilèges d’accès temporaires, une authentification résistante au phishing et des exigences d’approbation supplémentaires pour les activités sensibles. Ces mesures visent à limiter les dommages causés par le vol d’identifiants, la compromission d’appareils ou des actes malveillants commis par des initiés.
Toutefois, l’affirmation de Coinbase selon laquelle plus de 99 % des actifs des clients sont stockés hors ligne repose sur ses propres déclarations, et la répartition exacte n’a pas été vérifiée de manière indépendante par des tiers.
Qu’a révélé le piratage de Binance, d’un montant de 6,34 milliards de dollars ?
L’attaque du 29 octobre contre Binance a consisté en une campagne sophistiquée d’ingénierie sociale qui a compromis les appareils des employés et a fini par atteindre l’infrastructure interne de signature des portefeuilles de Binance. Les attaquants ont dérobé environ 6,34 milliards de dollars en cryptomonnaies sur plusieurs réseaux blockchain, a déclaré Binance, ce qui en fait le plus important vol signalé à ce jour sur une plateforme d’échange de cryptomonnaies.
Binance a temporairement suspendu les retraits tout en coordonnant ses efforts avec les émetteurs de stablecoins et d’autres acteurs du secteur afin de geler ou d’intercepter les actifs volés. La plateforme s’est ensuite engagée à couvrir les soldes des clients concernés grâce à ses réserves d’entreprise et à son Fonds de sécurité des actifs pour les utilisateurs (SAFU).
À titre de comparaison, la violation de Bybit en février 2025 avait entraîné le vol d’environ 1,5 milliard de dollars de cryptomonnaies — ce qui constituait alors un record pour le secteur, mais représentait un montant nettement inférieur aux pertes attribuées à l’incident survenu la semaine dernière chez Binance. Ce vol record sur Binance a renforcé la surveillance des systèmes de conservation en ligne, en particulier des procédures opérationnelles régissant l’accès aux clés privées et l’autorisation des transactions importantes.
Coinbase est-il en sécurité après le piratage de Binance ?
Coinbase met en avant ses informations financières, la surveillance réglementaire dont elle fait l’objet et les audits indépendants comme preuves à l’appui de ses pratiques de conservation. Au 30 septembre 2026, la société a déclaré disposer de 8,6 milliards de dollars de trésorerie et d’équivalents de trésorerie, de 2,2 milliards de dollars d’actifs cryptographiques détenus à des fins d’investissement et d’un actif total de 377 milliards de dollars sur sa plateforme.
La plateforme est cotée en bourse aux États-Unis, dépose des états financiers annuels audités auprès de la Securities and Exchange Commission (SEC) et opère sous de nombreuses licences réglementaires. Sa filiale américaine de conservation, Coinbase Custody Trust Company, est réglementée par le Département des services financiers de New York (NYDFS).
La société a également fait l’objet d’audits SOC 1 de type II et SOC 2 de type II portant sur des contrôles opérationnels spécifiques. Ces audits fournissent une assurance quant aux contrôles relevant de leur champ d’évaluation, mais ils ne garantissent pas de manière indépendante que chaque actif client est protégé contre le vol. Coinbase a en outre reconnu que les progrès de l’intelligence artificielle (IA) modifient la nature des menaces en matière de cybersécurité, ce qui nécessite des investissements continus dans les technologies de défense. En fin de compte, les mesures de sécurité divulguées par la société expliquent comment elle cherche à protéger les avoirs de ses clients, mais son pourcentage de stockage à froid reste un chiffre communiqué par la société elle-même plutôt qu’une garantie vérifiée de manière indépendante contre de futures attaques.

Haipo Yang, fondateur de Coinex, affirme que le piratage de Binance, qui a entraîné une perte de 6,3 milliards de dollars, est dû à trois erreurs qui auraient pu être évitées, allant de l'utilisation d'appareils partagés à des contrôles de…
Lire: Piratage de Binance : 3 failles « évitables », selon le fondateur de Coinex

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARJamie RedmanNews Lead
Jamie Redman est responsable de l’actualité (News Lead) chez Bitcoin.com News et journaliste spécialisé en technologie financière basé dans le Massachusetts.