L'analyste « on-chain » Willy Woo a relancé le débat sur la sécurité à long terme du Bitcoin dimanche 11 octobre 2026, après avoir partagé des estimations générées par l'intelligence artificielle (IA) suggérant une probabilité de 1,3 % que les signatures numériques du Bitcoin puissent être piratées d'ici deux ans. S'inspirant de la publication de Woo sur X, Bitcoin.com News a élargi l'expérience en consultant environ quatre modèles d'IA et en examinant les menaces cryptographiques potentielles sur quatre horizons temporels distincts.
Bitcoin menacé à 76 % d'ici 2046, selon un modèle d'IA
ÉCRIT PAR

PARTAGER
Points clés
- La publication de Willy Woo du 11 octobre a incité Bitcoin.com News à tester les prédictions de l’IA concernant la sécurité cryptographique du Bitcoin.
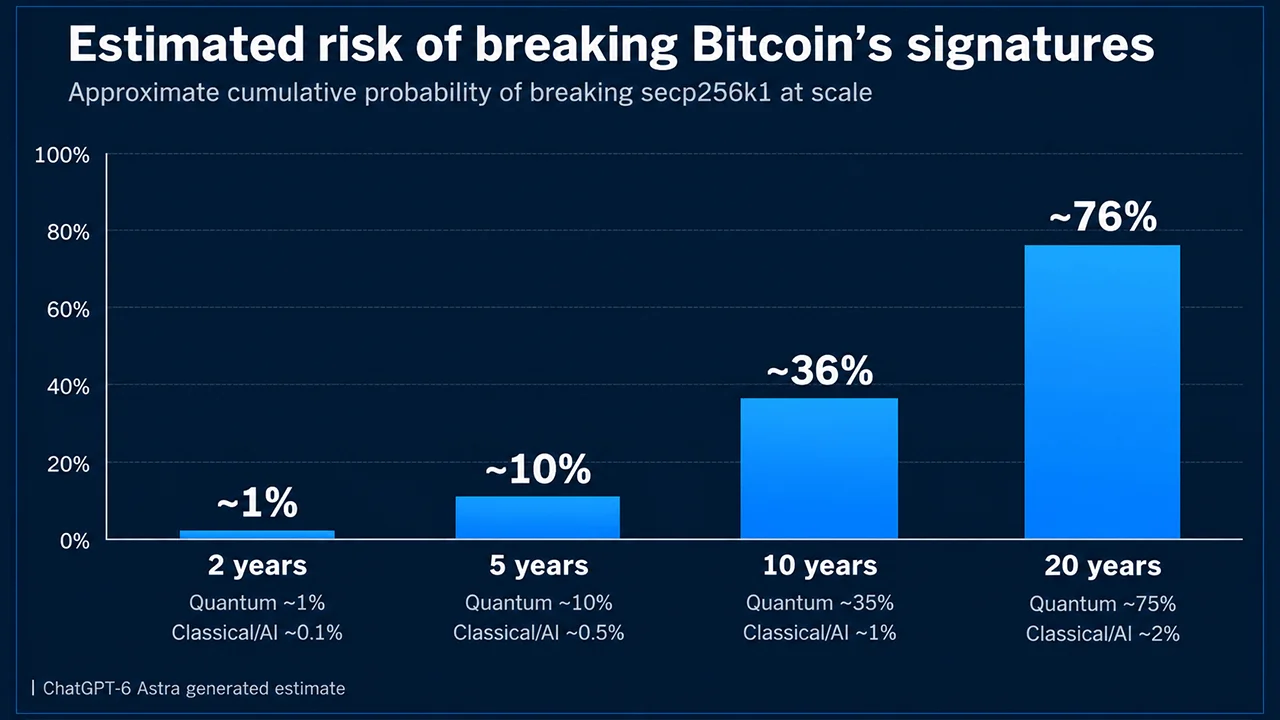
- ChatGPT-6 Astra a estimé à 76 % le risque que les signatures du Bitcoin soient piratées d’ici 20 ans, contre 34 % selon Deepseek.
- Les quatre modèles d’IA ont identifié l’informatique quantique comme la plus grande menace à long terme, avec des risques sur deux ans estimés entre 0 % et 2 %.
L’article de Willy Woo faisait référence à des estimations attribuées à Opus 5.5, qui attribuait une probabilité de 0,5 % à ce que l’informatique quantique parvienne à briser les signatures du Bitcoin d’ici deux ans, et une probabilité de 0,8 % à ce que les mathématiques classiques ou l’IA parviennent au même résultat. Bien que ces chiffres semblent relativement modestes, les conséquences potentielles d’une telle percée rendent la question particulièrement intéressante, d’autant plus que les technologies informatiques ne cessent de progresser.
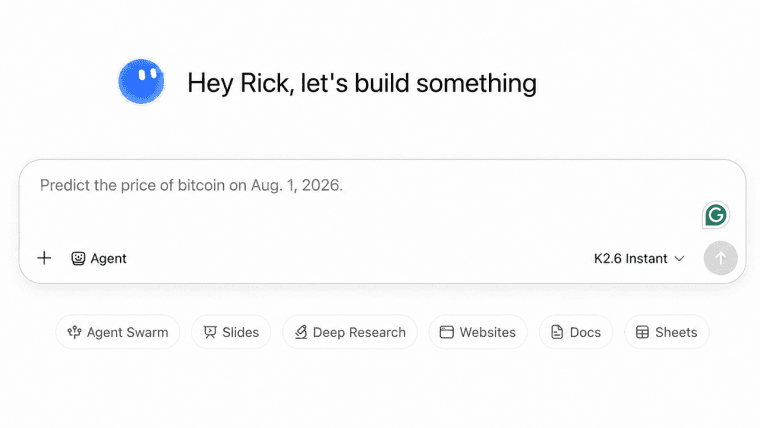
Poussant la question initiale de Woo un peu plus loin, Bitcoin.com News a interrogé environ quatre modèles d’IA et a étendu les prévisions à deux, cinq, dix et vingt ans. Chaque modèle a été invité à évaluer la probabilité que les signatures cryptographiques du Bitcoin soient compromises par l’informatique quantique ou par des avancées mathématiques classiques et assistées par l’IA. L’objectif était de comparer leurs raisonnements, d’identifier les divergences et d’examiner comment leurs prévisions évoluent au fil du temps.
La question posée aux modèles d’IA
La consigne suivante a été présentée à chaque modèle.
« Vous êtes mathématicien, expert en informatique quantique et analyste on-chain, et vous rédigez une brève théorie.
Estimez la probabilité que les schémas de signature actuels du Bitcoin (ECDSA et Schnorr sur secp256k1) soient pratiquement cassés, ce qui signifie qu’un attaquant pourrait dériver des clés privées à partir de clés publiques exposées à grande échelle, soit via des ordinateurs quantiques pertinents sur le plan cryptographique, soit via des avancées classiques ou en IA en matière de cryptanalyse.
Fournissez des estimations pour chacun des horizons suivants :
- Les 2 prochaines années
- Les 5 prochaines années
- Les 10 prochaines années
- Les 20 prochaines années
Pour chaque horizon, ventilez la réponse comme suit : Quantique : X % Classique/IA : Y % → Z % de risque total Restez concis. Utilisez des lignes courtes et ne donnez que des pourcentages approximatifs. Soyez direct. Ne vous dérobez pas, n’expliquez pas votre raisonnement et n’ajoutez pas de réserves. Fondez vos chiffres sur le consensus actuel des experts (la plupart des développeurs et des cryptographes situent le risque quantique concret bien au-delà de 2030) et sur l’absence de failles classiques connues contre secp256k1, et non sur des scénarios spéculatifs de pire cas. Affichez uniquement le texte de la publication.
Prévisions de l’IA concernant la sécurité cryptographique du Bitcoin
Le tableau suivant compare les estimations des modèles concernant la probabilité cumulée que les signatures ECDSA et Schnorr du Bitcoin puissent être pratiquement cassées au cours de chaque horizon temporel. Les chiffres représentent l’évaluation combinée, pour chaque modèle, des risques liés à l’informatique quantique et à la cryptanalyse classique ou assistée par l’IA.
| Modèle d’IA | 2 ans | 5 ans | 10 ans | 20 ans |
|---|---|---|---|---|
| Deepseek Deepthink | 0 % | 1 % | 6 % | 34 % |
| ChatGPT-6 Astra | ~1 % | ~10 % | ~36 % | ~76 % |
| Grok Expert | 2 % | 10 % | 30 % | 60 % |
| Claude Opus 5.5 | ~1 % | ~5,5 % | ~31 % | ~66 % |
Source : Expérience sur un modèle d’IA de Bitcoin.com News, 11 octobre 2026. Les pourcentages reflètent des estimations spéculatives générées par le modèle plutôt que des probabilités vérifiées.
Les différences deviennent particulièrement évidentes sur des périodes plus longues. Le modèle de Hangzhou Deepseek a proposé les perspectives sur 20 ans les plus prudentes, attribuant une probabilité de 34 % à une rupture cryptographique effective, tandis que ChatGPT-6 Astra d’OpenAI a estimé cette probabilité à environ 76 %. Par ailleurs, Grok de xAI et Claude d’Anthropic se situaient entre ces deux estimations, avec respectivement 60 % et environ 66 %.
Malgré ces divergences, les quatre modèles ont anticipé des risques considérablement plus élevés au cours des deux prochaines décennies que dans un avenir immédiat. Leurs prévisions ont également systématiquement identifié l’informatique quantique comme la principale préoccupation à long terme, les mathématiques classiques et la cryptanalyse assistée par l’IA représentant une menace comparativement moindre.
Le tableau suivant compare la probabilité estimée par chaque modèle d’IA que les mathématiques classiques ou la cryptanalyse assistée par l’IA puissent pirater les signatures ECDSA et Schnorr de Bitcoin au cours des deux, cinq, dix et vingt prochaines années, indépendamment de l’informatique quantique.
| Modèle d’IA | 2 ans | 5 ans | 10 ans | 20 ans |
|---|---|---|---|---|
| Deepseek Deepthink | 0 % | 0 % | 1 % | 5 % |
| ChatGPT-6 Astra | ~0,1 % | ~0,5 % | ~1 % | ~2 % |
| Grok Expert | 1 % | 2 % | 5 % | 10 % |
| Claude Opus 5.5 | 0,5 % | 0,5 % | 1 % | 2 % |
Source : Expérience sur un modèle d'IA de Bitcoin.com News, 11 octobre 2026. Les chiffres représentent des estimations spéculatives générées par le modèle et ne constituent pas des probabilités vérifiées.
Qu'est-ce qui a motivé les prévisions des modèles d'IA ?
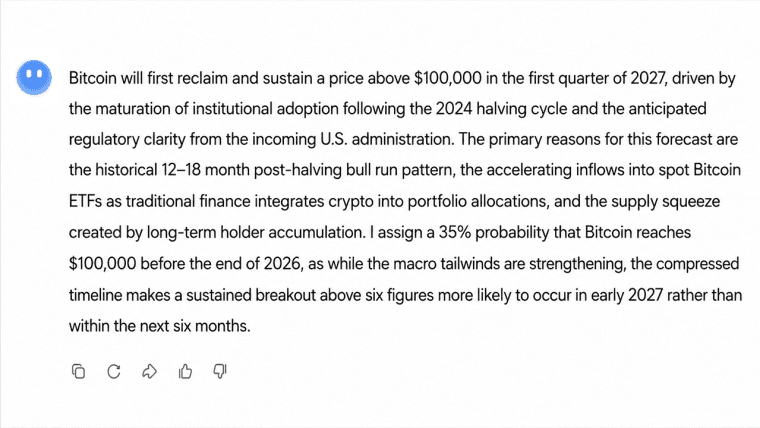
Après avoir recueilli les premières estimations de probabilité, notre rédaction a posé une deuxième question aux mêmes modèles d’IA, en leur demandant cette fois d’expliquer le raisonnement qui sous-tendait leurs prévisions. Chaque modèle a reçu pour consigne de fournir, en 100 mots maximum, un aperçu des principaux facteurs influençant ses prévisions, en accordant une attention particulière au consensus des experts, aux échéances prévues en matière d’informatique quantique et aux progrès de la cryptanalyse classique. Ce suivi visait à mettre en lumière les hypothèses sous-jacentes à chaque prévision et à comprendre pourquoi les modèles considéraient certains horizons temporels comme plus vulnérables que d’autres.
La consigne suivante a été soumise à chaque modèle.
En 100 mots maximum, expliquez les principales raisons qui sous-tendent les estimations de probabilité que vous venez de donner pour chaque horizon temporel. Concentrez-vous uniquement sur les principaux facteurs issus du consensus des experts, des délais liés à l’informatique quantique et des progrès en matière de cryptanalyse classique. Soyez concis et n’ajoutez pas de nouveaux chiffres.
Deepseek Deepthink explique ses prévisions
ChatGPT-6 Astra explique ses prévisions
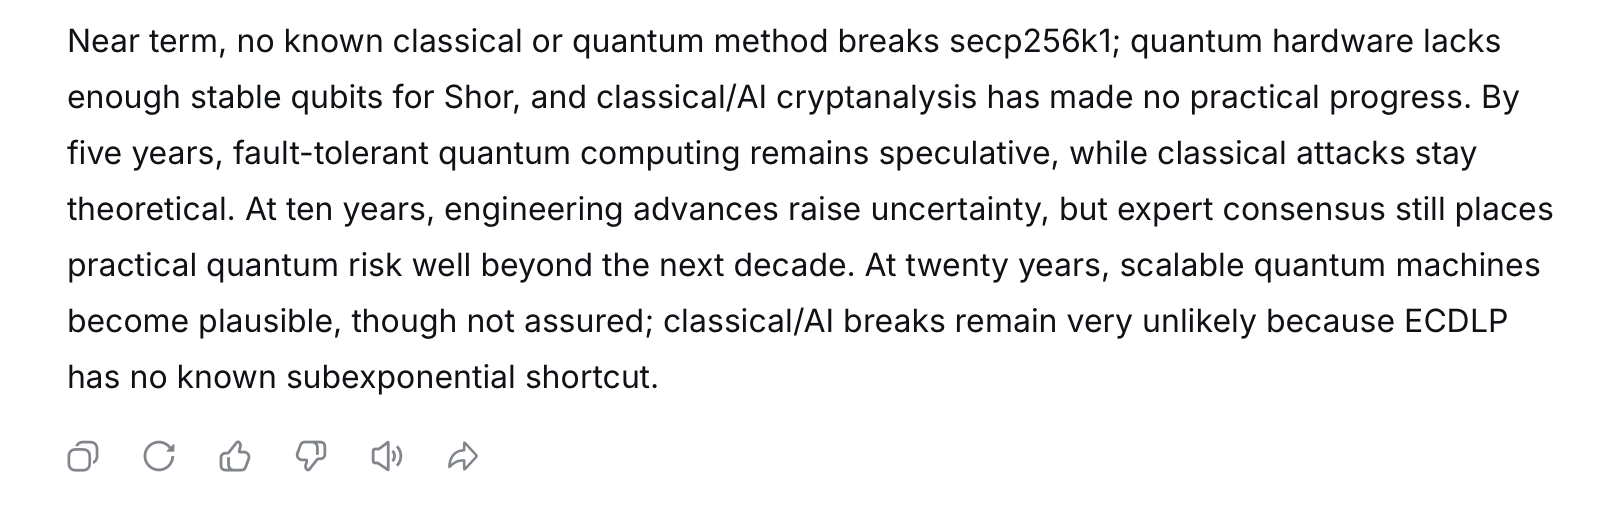
L’estimation à court terme est faible car les attaques concrètes nécessitent du matériel quantique tolérant aux pannes fonctionnant à une échelle considérable. L’estimation à cinq ans reflète les progrès potentiels en matière de correction d’erreurs et de matériel, même si d’importants obstacles techniques subsistent. L’estimation à dix ans tient compte des enquêtes d’experts attribuant une probabilité significative à l’émergence d’ordinateurs quantiques pertinents sur le plan cryptographique ; l’estimation à vingt ans prévoit davantage de temps pour que ces obstacles soient surmontés. Le risque lié aux systèmes classiques et à l’IA reste faible, car aucune attaque pratique contre le standard secp256k1 n’est connue, et les améliorations de l’IA ne constituent pas en elles-mêmes une avancée en matière de cryptanalyse. Il s’agit d’estimations fondées sur des jugements, et non de probabilités consensuelles concernant des attaques à grande échelle.
Un expert de Grok explique ses prévisions
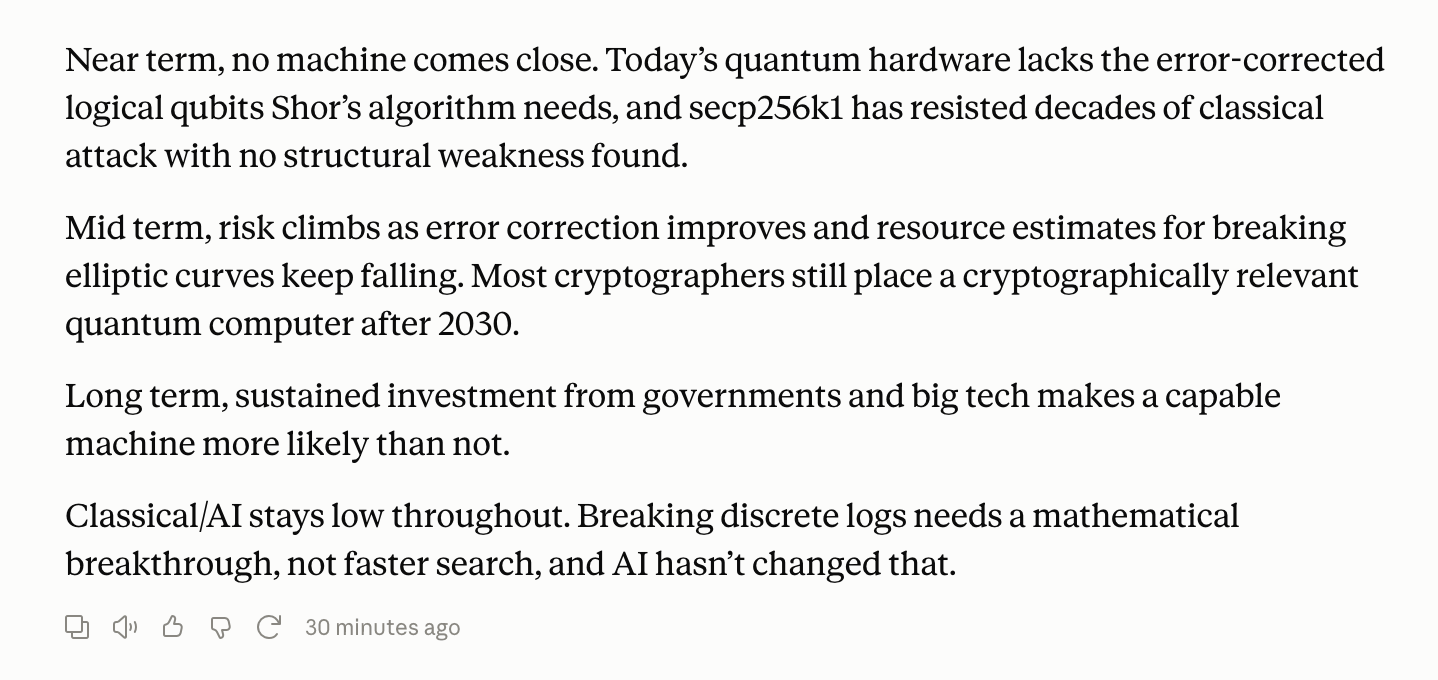
Le consensus des experts situe les attaques quantiques pratiques contre secp256k1 bien au-delà de 2030. Il n’existe aucun ordinateur quantique pertinent sur le plan cryptographique ; les systèmes actuels restent bien en deçà du nombre de qubits logiques et de l’échelle de correction d’erreurs requis pour l’algorithme de Shor.
La cryptanalyse classique n’a produit aucune faille pratique contre cette courbe. Les attaques les plus connues restent entièrement exponentielles, et aucun raccourci basé sur l’IA n’a été démontré.
Les perspectives à court terme restent faibles en raison des lacunes persistantes en matière de matériel et d’algorithmes. La probabilité augmente par la suite, les enquêtes auprès d’experts attribuant une probabilité croissante à la période allant du milieu à la fin des années 2030 et au-delà, tandis que le risque classique reste marginal en l’absence de toute attaque évolutive connue.
Claude Opus 5.5 explique ses prévisions
 L’expérience révèle un clivage intrigant dans la manière dont les modèles d’IA interprètent l’avenir cryptographique du Bitcoin plutôt que ses prévisions de cours. Alors que les menaces à court terme semblent limitées, les prévisions à plus long terme brossent un tableau nettement plus incertain. La question de savoir si l’informatique quantique finira par remettre en cause la sécurité du Bitcoin reste ouverte, mais les modèles s’accordent largement sur un point : le temps, les progrès technologiques et la préparation détermineront en fin de compte la manière dont cette histoire se déroulera.
Claude, ChatGPT et d'autres modèles d'IA sélectionnent les cryptomonnaies susceptibles d'enregistrer les plus fortes hausses d'ici la fin de l'année, HYPE et SOL figurant en tête des choix du panel.
Lire: 10 modèles d'IA, dont Claude et ChatGPT, désignent les gagnants de l'année dans le domaine des cryptomonnaies

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.