در روز دوشنبه، پردازشگر پرداخت پذیرندگانِ غیرامانیِ Swiss Bitcoin Pay اعلام کرد که کشف کرده است یک کاربر مخرب به سامانههای داخلی شرکت دسترسی پیدا کرده است. این شرکت گزارش داد که تیم معتقد است این کاربر به اطلاعاتی مانند آدرسهای ایمیل مشتریان، آدرسهای بیتکوین و شمارههای IBAN دسترسی یافته است.
پرداخت بیتکوین سوئیس پس از یک نفوذگر مرموز از دسترس خارج شد
نویسنده

اشتراک
نکات کلیدی
- Swiss Bitcoin Pay در ۱۴ سپتامبر افشا کرد که اطلاعاتی مانند ایمیلها، آدرسهای بیتکوین و IBANها ممکن است به دست افراد نادرست افتاده باشد.
- این شرکت به دستکم ۵ شرکت رمزارزیِ دیگر که در سال ۲۰۲۶ هدف نقض داده قرار گرفتهاند میپیوندد و مهمات بیشتری به کلاهبرداران میدهد.
- Swiss Bitcoin Pay میگوید وجوه در امان است، اما سرورهای آن همچنان آفلاین ماندهاند تا نقض ۱۴ سپتامبر ساماندهی شود.
دسترسی کاربر مخرب به سامانههای Swiss Bitcoin Pay
سال ۲۰۲۶ با کمبود نقض داده روبهرو نبوده است و در ۱۴ سپتامبر، Swiss Bitcoin Pay توضیح داد که سامانههایش ممکن است توسط یک «کاربر مخرب» مورد دسترسی قرار گرفته باشد. این شرکت که در اواخر ۲۰۲۲ تأسیس شد، اساساً یک پردازشگر پرداخت BTC غیرامانی است که پذیرندگان میتوانند از آن برای پذیرش بیتکوین استفاده کنند.
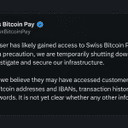
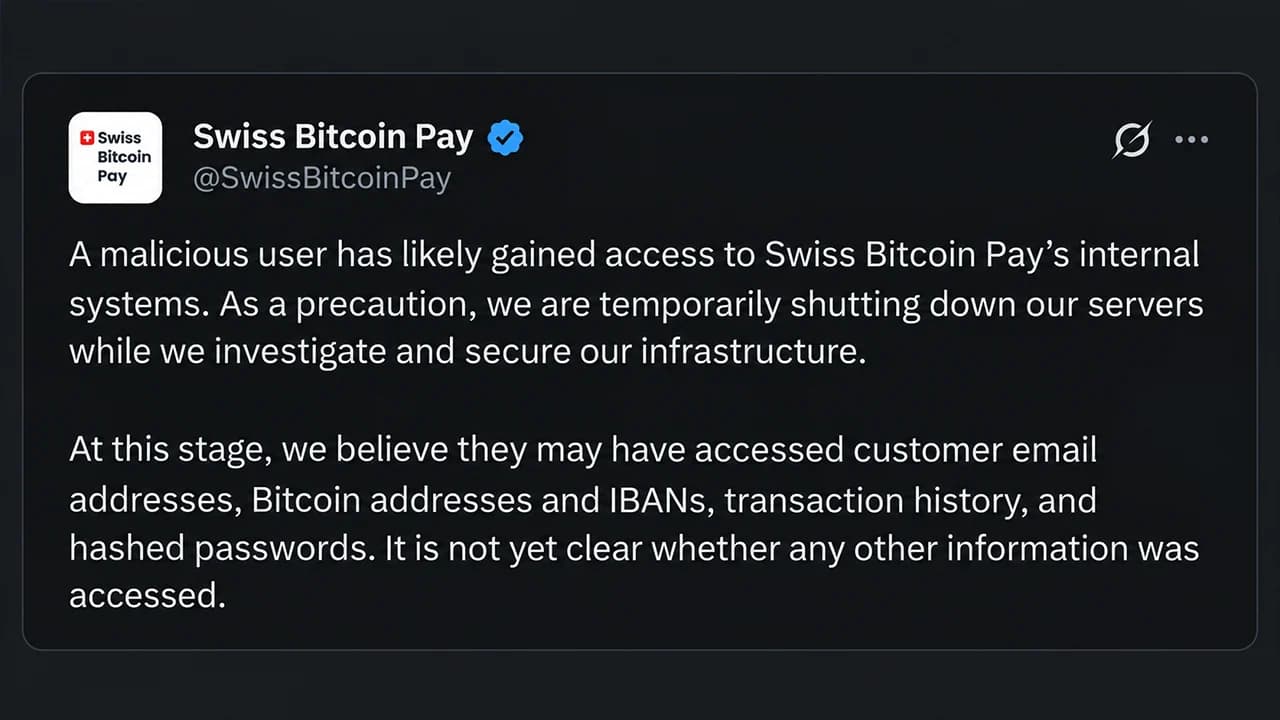
وبسایت این شرکت ادعا میکند که این اپلیکیشن توسط بیش از ۱٬۰۰۰ پذیرنده در ۲۱ کشور بهکار گرفته میشود. روز دوشنبه، حساب رسمی X اطلاعات مربوط به این رخنه را افشا کرد. «به احتمال زیاد یک کاربر مخرب به سامانههای داخلی Swiss Bitcoin Pay دسترسی پیدا کرده است. بهعنوان اقدام احتیاطی، ما بهطور موقت سرورهای خود را در حالی که در حال بررسی و ایمنسازی زیرساختمان هستیم خاموش میکنیم»، Swiss Bitcoin Pay نوشت.
سپس تیم توضیح داد که فکر میکنند این کاربر ممکن است «به آدرسهای ایمیل مشتریان، آدرسهای بیتکوین و IBANها، تاریخچه تراکنشها و گذرواژههای هششده» دسترسی پیدا کرده باشد.
صنعت رمزارز با موجی از نقضهای داده روبهروست
این خبر در حالی منتشر میشود که سال ۲۰۲۶ شاهد موج سهمگینی از نقضهای داده در صنعت رمزارز بوده است، و همچنین رخداد این هفته Revolut. بنا بر گزارشها، Revolut به دامنه ایمیلِ یک نهاد دولتی پاسخ داده که توسط یک عامل مخرب اداره میشده است.
گفته میشود Revolut افشا کرده است اطلاعات آدرس منزل، ایمیلها، شماره تلفنها، نسخههای گذرنامه یا گواهینامه رانندگی، سلفیهای احراز هویت و IBANها را. در کنار این، نقضهای داده Trezor را نیز هدف قرار داد، همچنین Pocket Bitcoin، Bits of Gold و Safepal. Swiss Bitcoin Pay اعلام کرد که وجوه کاربران «امن» است و «هر مبلغی که به کاربران بدهکار باشد بهطور کامل بازگردانده خواهد شد.» تیم افزود که نمیدانند چه زمانی دوباره بازگشایی خواهند کرد، اما روی آن کار میکنند.
مشتریان و کاربران هر یک از این شرکتها که دچار نقض داده شدهاند باید فرض کنند که اطلاعات شخصی، ایمیلها، شماره تلفنها و آدرسهای منزلشان احتمالاً شناخته شده است. در ادامه، بهترین کاری که مشتریان آسیبدیده میتوانند انجام دهند این است که مراقب باشند و نسبت به تلاشهای فیشینگ، پشتیبانی جعلی، نامههای قلابی و تماسگیرندگان ناشناس هوشیار بمانند.



این مقاله با استفاده از هوش مصنوعی از انگلیسی ترجمه شده است. نسخه اصلی انگلیسی منبع معتبر است؛ ترجمههای خودکار ممکن است حاوی نادرستیهایی باشند، بهویژه در اصطلاحات حقوقی و قانونی.