۱۱ روز از زمانی میگذرد که هکرهای موسوم به «کلاهسفید» نزدیک به ۴٬۰۰۰ BTC را از شبکه Liquid بیرون کشیدند. از آن زمان، پس از بازگشت ۳٬۴۰۰ BTC و مقدار زیادی جدلِ آنچینی، برداشتهای تبدیل (peg-out) از L-BTC به BTC همچنان در Liquid فعال نیست و هکرها هنوز ۵۹۸٫۵۰ BTC به ارزش بیش از ۴۵ میلیون دلار را در اختیار دارند.
پگاوتِ L-BTC همچنان غیرفعال است، زیرا بلاکاستریم درخواست هکر را نمیپذیرد
نویسنده

اشتراک
نکات کلیدی
- هکرهای Liquid مبلغ ۳٬۴۰۰ BTC را پس دادند، اما هنوز ۵۹۸٫۵۰ BTC به ارزش بیش از ۴۵ میلیون دلار را نگه داشتهاند.
- Blockstream میگوید پگ ۱:۱ِ L-BTC پوشش داده میشود، اما ۱۱ روز بعد، دارندگان هنوز نمیتوانند از peg-out استفاده کنند.
- Liquid، Symbiosis و Nomic حالا با ۳ رخنه مواجه شدهاند و پروژههای پشتوانهدارِ BTC را زیر ذرهبین بردهاند.
پس از رخنه ۶ سپتامبر، حدود ۸۵٪ از بیتکوینِ تخلیهشده بازگردانده شده است، اما باقیمانده همچنان در اختیار مهاجمانِ پروتکل است. Blockstream، نگهدارنده شبکه Liquid، از پرداخت برای سکههای باقیمانده خودداری کرده و خواستار بازگرداندن ۵۹۸٫۵۰ BTC است. ذخایر L-BTC شبکه Liquid همچنان کسری دارد؛ زیرا پروتکل نشان میدهد ۴٬۲۳۴٫۷۶ L-BTC در گردش است، اما تنها ۳٬۶۳۲٫۲۳ BTC نگهداری میشود.
برداشتهای Peg-Out در Liquid همچنان منجمد است و ۵۹۸٫۵۰ BTC نزد هکرها باقی مانده
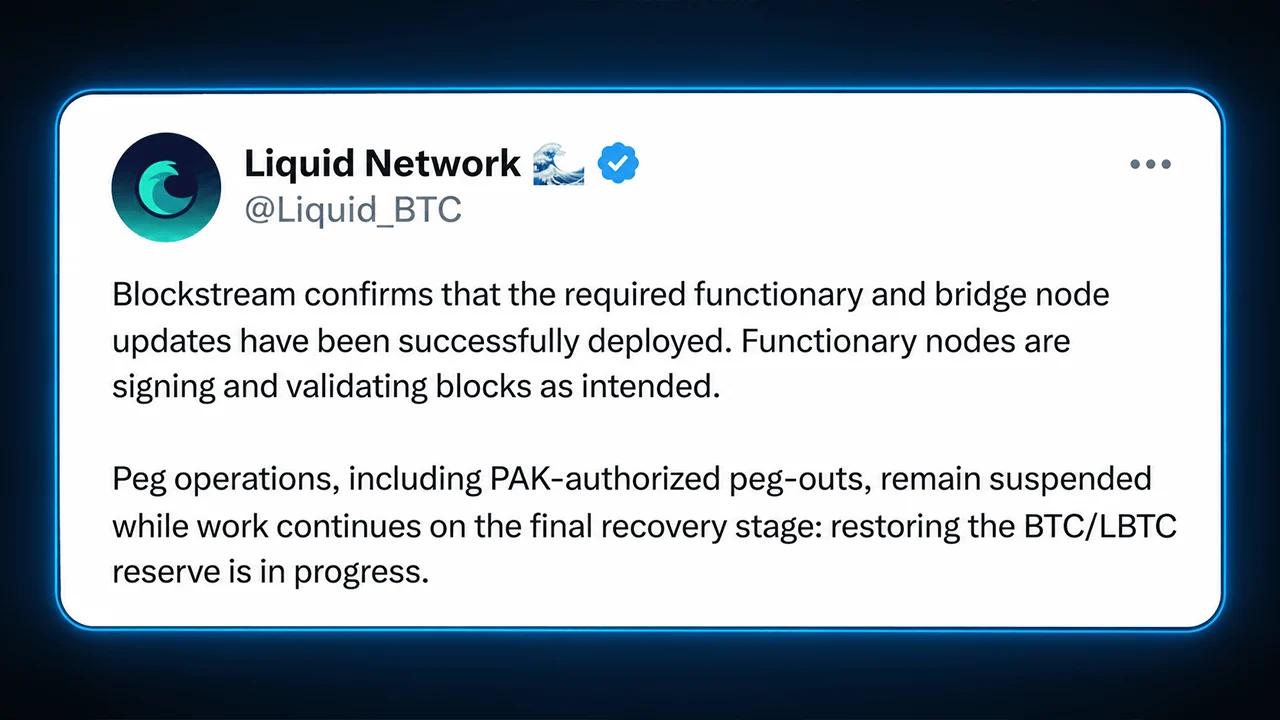
در حالی که شبکه Liquid دوباره راهاندازی شده، برداشتهای peg-outِ L-BTC همچنان متوقف است و Sideswap افشا کرد که «L-BTC هنوز نمیتواند برای دریافت بیتکوین بازخرید شود.» Sideswap افزود که «Blockstream گفته است پگ بهصورت ۱:۱ پوشش داده میشود و بازگشت peg-out در مرحلهای بعدی انجام خواهد شد.» آدام بک، بنیانگذار Blockstream، در X پست گذاشت و تأکید کرد که پگ ۱:۱ِ L-BTC به BTC پوشش داده خواهد شد و به دارندگان گفت L-BTC را در معاملات خارج از بورس (OTC) با تخفیف نفروشند.
از آن زمان هیچ پست رسمی با مضمون «peg-out فعال است» منتشر نشده است. هکرها همچنان شاهد موج بزرگی از پیامهای OP_RETURN روی زنجیره هستند؛ از جمله پیامهای رمزگذاریشدهای که بدون داشتن کلید خصوصی قابل مشاهده نیستند. این کیف پول همچنین هدف حملات مسمومسازی (poisoning) قرار گرفته است؛ جایی که کلاهبرداران یک آدرس کیف پول جعلی تولید میکنند که از نظر ظاهری، کاراکترهای اول و آخرِ یک آدرس معتبر متعلق به مالک را تقلید میکند.
نهاد یا مهاجمانی که کیفپولهای مسموم را ایجاد میکنند امیدوارند مالک، دفعه بعد که وجوه را منتقل میکند، ناخواسته آدرس جعلی را از دفتر تراکنشهای اخیر خود کپی و پیست کند؛ کاری که داراییها را بهطور دائمی به سمت آنها منحرف میکند. علاوه بر حملات مسمومسازی ادعایی که توسط مرورگرهای بلاکچین مانند mempool.space علامتگذاری شدهاند، طیف گستردهای از پیامهای کلاهبردارانه نیز به کیف پول هکر شبکه Liquid ارسال شده است.
پروژههای پشتوانهدارِ BTC با مشکل روبهرشدِ اعتماد مواجهاند
اینکه بعدش چه میشود، حدسِ هر کسی است. افزون بر این، هک شبکه Liquid همچنین با رخنههایی علیه پل بیتکوین Symbiosis و حملهای علیه nBTCِ Nomic دنبال شد. هر سه مورد در مورد پروژههای توکنِ پشتوانهدارِ BTC، پلها و پلتفرمهای لایه دو (L2) مزه بدی در دهان مردم گذاشت. ظرفیت شبکه Lightning از ۳٬۸۵۰ BTC در پایان آگوست به ۳٬۷۲۰ BTC فعلی کاهش یافت.
ماجرای هکر Liquid هنوز تمام نشده، اما حقیقتی ناخوشایند را آشکار میکند. پروتکلهای توکنِ پشتوانهدارِ BTC تمامقد به اعتماد انسانی شکننده و حاکمیت کند متکی هستند. امتناع Blockstream از کوتاه آمدن دارندگان L-BTC را در وضعیتی از فلجشدگی نگه میدارد تا زمانی که راهحلی پیدا شود. اگر حملات، رخنههای کشفشده و تخلیههای قراردادِ کمکگرفته از هوش مصنوعی از این دست ادامه پیدا کند، پروژههای پشتوانهدارِ BTC و L2ها کمتر شبیه نوآوری و بیشتر شبیه مذاکره برای گروگان خواهند شد.

این مقاله با استفاده از هوش مصنوعی از انگلیسی ترجمه شده است. نسخه اصلی انگلیسی منبع معتبر است؛ ترجمههای خودکار ممکن است حاوی نادرستیهایی باشند، بهویژه در اصطلاحات حقوقی و قانونی.