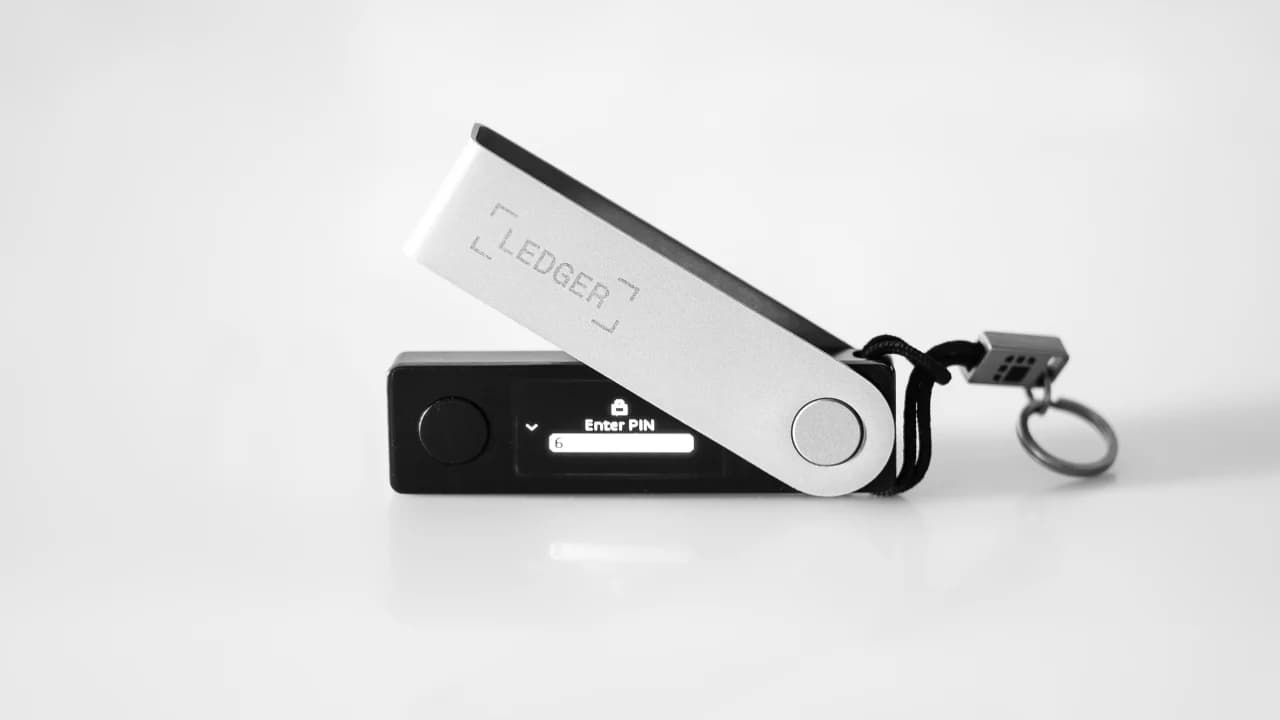
Unos hackers introdujeron código para robar criptomonedas en las páginas web de 178 organizaciones, entre ellas el fabricante de monederos físicos Ledger, tras secuestrar la plataforma de pruebas web Optimizely.
Hackers atacan a Ledger y 177 marcas con suplantación de direcciones cripto
ESCRITO POR
COMPARTIR
Puntos clave
- El informe URI detectó malware en 188 fragmentos de código de Optimizely pertenecientes a 178 marcas, entre ellas Ledger, Zoom y HSBC.
- El código sustituía las direcciones de criptomonedas copiadas por las del atacante; hasta el lunes se habían robado unos 7.000 dólares.
- Optimizely afirmó que había corregido un fallo en el proceso de registro y restablecido el acceso, pero que aún está investigando el ataque.
Cómo funcionó el ataque
El ataque tuvo lugar ayer, y Scott Helme, de Report URI —una empresa que supervisa los scripts de los sitios web—, publicó ese mismo día un análisis detallado del incidente. Escribió:
El 16 de noviembre de 2026, se envió código JavaScript malicioso a los visitantes de 178 organizaciones a través de la plataforma de experimentación web Optimizely. La lista incluye algunos de los sitios web más visitados del mundo: Zoom, la BBC, CNN, Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM, Ledger y Peacock.
Optimizely Web permite a las empresas realizar pruebas A/B cargando un pequeño «fragmento» de JavaScript desde los servidores de Optimizely en cada página. El atacante no irrumpió directamente en ninguno de esos sitios web; en su lugar, introdujo su propio código en un campo opcional de código personalizado dentro de los proyectos de Optimizely de los clientes, de modo que el malware se distribuyó desde un dominio en el que todos los sitios afectados ya confiaban.
Report URI afirmó que revisó 1.611 fragmentos de Optimizely y detectó que 188 estaban infectados. La carga útil consistía en un kit multifuncional que intercambiaba direcciones de monederos de criptomonedas, copiaba datos de tarjetas de pago, robaba cookies y capturas de pantalla, e instalaba kits de explotación para iOS en iPhones y iPads antiguos.
El «Crypto Clipper»
Para los usuarios de criptomonedas, la parte más peligrosa era la sustitución de direcciones; diversas cuentas de investigación resumieron el riesgo de la siguiente manera:
Si se tenía abierto un sitio web infectado en cualquier pestaña, una dirección de criptomonedas que se hubiera copiado podría haber sido sustituida por otra controlada por los atacantes.
Esta táctica, conocida como «clipper», se aprovecha del hecho de que la mayoría de la gente copia y pega direcciones largas de monedero en lugar de comprobarlas carácter por carácter. Report URI indicó que la primera versión del «crypto clipper» del atacante apareció a las 08:10 UTC, y que los fondos robados se transfirieron a las plataformas de intercambio a las 13:03 UTC. Helme confirmó «transacciones verificadas a favor de los atacantes». Las carteras vinculadas al ataque habían recibido unos 7 000 dólares hasta el lunes. La presencia de Ledger en la lista llama la atención, ya que los clientes de la empresa son titulares de criptomonedas y su sitio web es donde muchos de ellos descargan el software y siguen las guías de configuración. La cronología del URI del informe muestra que el fragmento de código de Ledger se eliminó a las 20:41 UTC, siendo uno de los primeros en una limpieza masiva que tuvo lugar entre las 20:40 y las 21:10 UTC aproximadamente.
Optimizely responde, por fin
Optimizely ha confirmado la brecha de seguridad y un portavoz ha declarado que una parte no autorizada aprovechó una vulnerabilidad en el proceso de registro de cuentas de Experimentation, añadiendo:
Hemos bloqueado el acceso a la ruta vulnerable y hemos implementado una corrección. Hemos eliminado el código inyectado de los proyectos afectados. También hemos cerrado las sesiones activas, revocado los tokens y restablecido el acceso de las cuentas de usuario afectadas.
El equipo de Optimizely ha añadido que ha notificado a los clientes afectados y que sigue investigando el asunto. El URI del informe solo detectó un fragmento de código infectado que seguía activo a las 21:52 UTC. Un desarrollador que volvió a comprobar la limpieza informó durante la noche de que el servidor de carga útil del atacante seguía respondiendo y cifró el total robado en 7.040 dólares.
Otra semana, otro susto con los monederos
Este último incidente culmina una racha complicada para la seguridad de las criptomonedas, dado que Trezor reveló ayer que una filtración en su socio de envíos expuso los datos personales de los compradores. Del mismo modo, Lighter también confirmó una filtración que supuso una pérdida de unos 15 millones de dólares, y los hackers han estado ocultando programas de robo de criptomonedas dentro de descargas falsas de GTA 6.
Report URI ha aconsejado a cualquiera que visitara un sitio web afectado el 16 de noviembre que compruebe todas las transferencias de criptomonedas realizadas ese día, compare el destino con la dirección a la que pretendía pagar y actualice sus iPhones y iPads a iOS 18.7.3 o una versión posterior.

Trezor informa de una filtración de datos por parte de un socio de transporte que ha dejado al descubierto la información de 27 000 pedidos, y advierte a los clientes sobre estafas de phishing y riesgos de seguridad física.
Leer ahora: Hackers atacan a socio de envíos de Trezor y filtran datos de compradores

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORShiraz JagatiCrypto Reporter
Shiraz es un periodista y analista cuyo trabajo ha abarcado el ámbito de los activos digitales y los desarrollos relacionados con la cadena de bloques desde 2016.