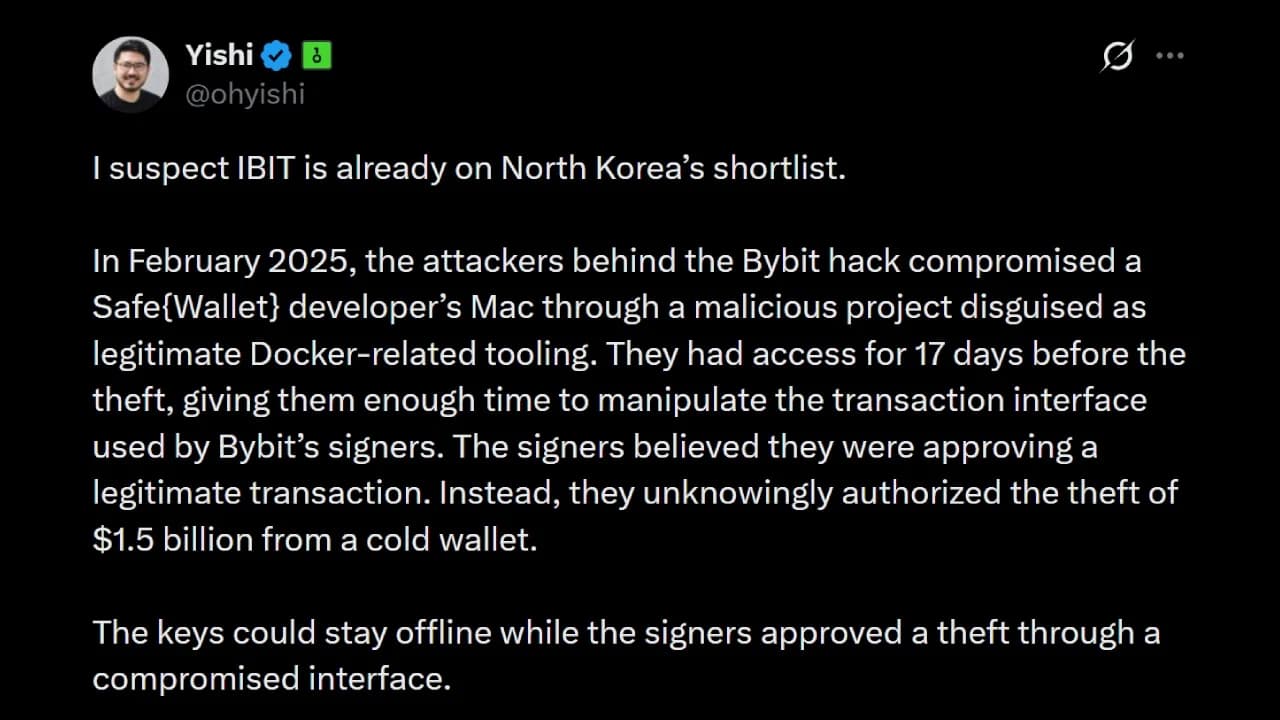
Yishi Wang, fundador y director ejecutivo de la empresa de carteras de hardware OneKey, sugirió que los hackers norcoreanos podrían tener en el punto de mira otro objetivo importante tras el ataque a Binance: el IBIT de BlackRock, el mayor ETF de bitcoin del mundo, que cuenta con casi 63 000 millones de dólares en BTC y tiene a Coinbase como único custodio.
CEO de OneKey advierte: hackers apuntan al ETF de bitcoin de BlackRock
ESCRITO POR
COMPARTIR
Puntos clave
- El director ejecutivo de OneKey advierte de que el IBIT de BlackRock podría ser el próximo objetivo de un ataque informático de Corea del Norte tras la brecha de seguridad de Binance.
- La dependencia exclusiva del IBIT de Coinbase crea un único punto de fallo para sus enormes activos en bitcoin, valorados en 63 000 millones de dólares.
- A diferencia de las stablecoins, los BTC robados no pueden congelarse, y la cobertura limitada del seguro deja a los titulares del ETF en una situación vulnerable.
El IBIT de BlackRock, en la lista de objetivos de los hackers norcoreanos, según el fundador de OneKey
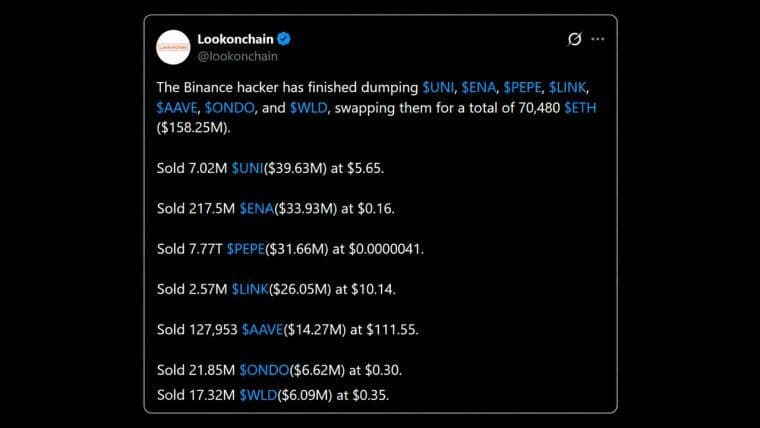
Mientras el sector de las criptomonedas aún se recupera del ataque de 6.3 mil millones de dólares sufrido el jueves por Binance, la mayor plataforma de intercambio de criptomonedas, los líderes del sector especulan sobre qué entidad será el próximo objetivo de los hackers norcoreanos.
Yishi Wang, fundador y director ejecutivo de OneKey, una empresa de carteras de hardware de código abierto con sede en Hong Kong, cree que el iShares Bitcoin Trust (IBIT) de BlackRock —el mayor fondo cotizado en bolsa (ETF) de bitcoins del mundo— podría ser el próximo objetivo de estos actores maliciosos.
En las redes sociales, Wang destacó que, al ser el mayor fondo de su tipo, el IBIT poseía 815 000 BTC, por un valor de casi 63 000 millones de dólares, lo que lo convierte en un objetivo importante para los actores maliciosos. El fondo cuenta con Coinbase como único custodio, lo que Wang califica como una concentración extraordinaria para una sola entidad.
«Independientemente del tamaño o la solidez financiera de ese proveedor, un fallo crítico en su infraestructura de seguridad podría poner en riesgo todo el fondo», declaró.
Wang señaló que, si IBIT se enfrentara a un ataque similar al que sufrió Binance el jueves, se perdería el 9,5 % de los activos del fondo, lo que provocaría pérdidas que podrían repercutir en los inversores a 4 dólares por acción según las valoraciones actuales.
Para empeorar las cosas, un ataque a IBIT solo comprometería el BTC, que no puede ser bloqueado por emisores centralizados. Poco después del hackeo a Binance, Circle y Tether congelaron conjuntamente más de 2.3 mil millones de dólares en stablecoins sustraídas, lo que protegió a la empresa de pérdidas adicionales.
Además, aunque Coinbase ha revelado que cuenta con una cobertura de seguro contra delitos de 320 millones de dólares, Wang señaló que esta se reparte entre sus clientes, y que los acuerdos de custodia limitan la responsabilidad a 100 millones de dólares por dirección de almacenamiento en frío. Si se produjera un ataque de gran envergadura, los titulares de IBIT serían los que soportarían la mayor parte de las pérdidas.
Aunque los ETF de Bitcoin resultan prácticos para instituciones y particulares que no desean asumir la carga de la autocustodia, no constituyen una solución definitiva al problema de la vulnerabilidad de los activos digitales.
«Cuanto más grandes se vuelven estos fondos comunes, más atractivos resultan para los atacantes. Una brecha de seguridad en cualquier punto crítico podría tener consecuencias que vayan mucho más allá de una sola institución», valoró Wang, ya que incluso las configuraciones más sofisticadas dependerán de varios factores que podrían ser vulnerables.
«No hay soluciones milagrosas en materia de seguridad, ni garantías permanentes. Manténganse alerta, sigan verificando y nunca confundan un historial impecable con la prueba de que están a salvo. Modo búnker», concluyó, refiriéndose al término acuñado recientemente por el investigador de blockchain Justin Drake.

La investigación inicial de Binance apunta a que el incidente de seguridad, cuyo impacto se estima en 6.3 mil millones de dólares, podría deberse a la filtración del ordenador portátil de un empleado. El
Leer ahora: Binance: primeras conclusiones del hackeo de 6.3B $, sin filtración de claves

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORSergio Goschenko
Sergio es un periodista de criptomonedas radicado en Venezuela, con más de 2.000 artículos publicados, citado en decenas de artículos académicos e informes.