Los atacantes se hicieron con el control de la infraestructura de correo electrónico de Foundation y enviaron avisos falsos de retirada de carteras de hardware en los que figuraban los nombres reales, las direcciones y los datos de compra de los clientes. La empresa afirma que expulsó a los intrusos en los diez minutos siguientes a las notificaciones de los usuarios, pero la información personal plantea cuestiones preocupantes.
La fundación creadora de carteras hardware sufre filtración de datos clientes
ESCRITO POR

COMPARTIR
Puntos clave
- Foundation afirma que unas claves de la API de Cloudflare comprometidas permitieron el envío de correos electrónicos de phishing que suplantaban la identidad de la empresa.
- Foundation afirma que detuvo a los atacantes en los diez minutos siguientes a las denuncias de los usuarios y que los fondos de Passport siguen a salvo.
- La reciente filtración de datos de clientes de Keystone se suma a las crecientes preocupaciones sobre el phishing dirigido a los monederos físicos.
Las claves de la API comprometidas convirtieron los correos electrónicos oficiales en cebo de phishing
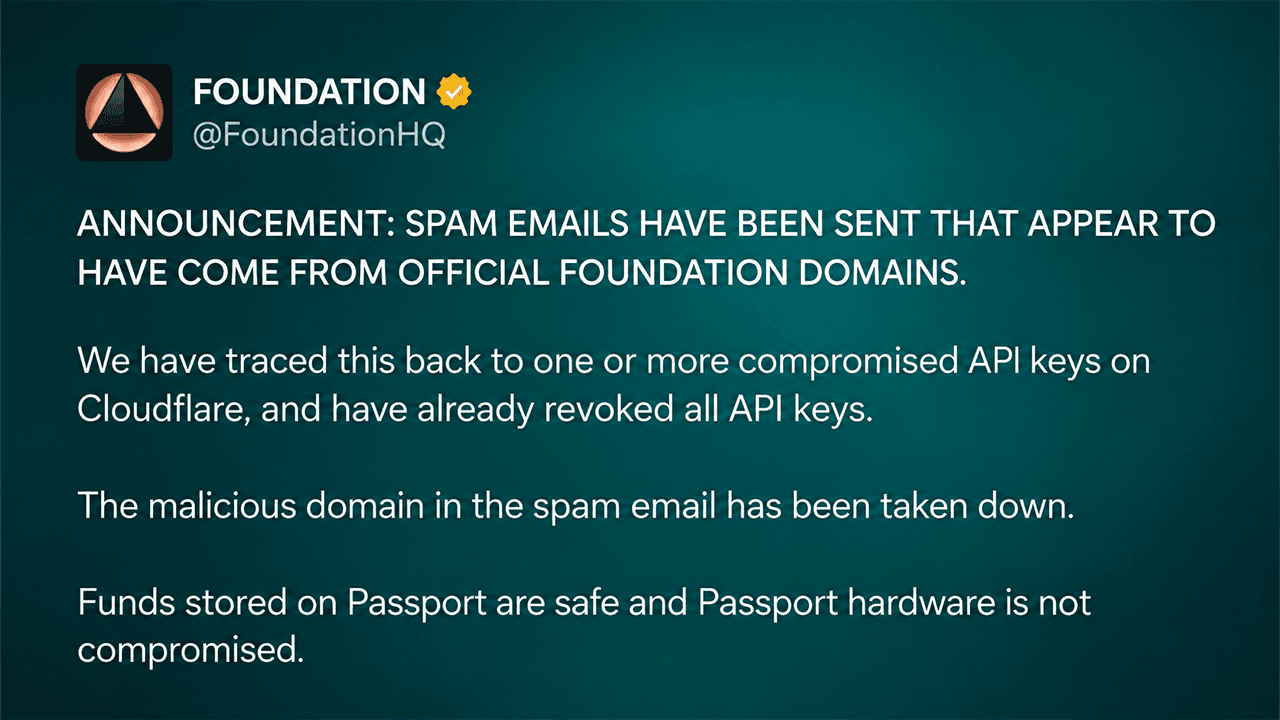
Foundation, fabricante de monederos físicos con sede en Boston, reveló el incidente a última hora del 25 de octubre, explicando que unas claves API de Cloudflare comprometidas permitieron a los atacantes enviar mensajes que parecían proceder de sus dominios oficiales.
Los correos electrónicos advertían a los propietarios de Passport de una retirada urgente del producto, alegando que unos componentes de la pantalla comprometidos exponían sus bitcoins al robo. Se redirigía a los destinatarios a un sitio web falso que se asemejaba a la aplicación complementaria Envoy de Foundation, donde los atacantes intentaban obtener frases de recuperación o persuadir a las víctimas para que transfirieran fondos.
El comunicado inicial de la empresa afirmaba: «Los fondos almacenados en Passport están a salvo y el hardware de Passport no se ha visto comprometido». Foundation revocó sus claves de la API de Cloudflare, desactivó el dominio malicioso y bloqueó el envío de más correos electrónicos no autorizados. El director ejecutivo, Zach Herbert, afirmó que la empresa actuó en los 10 minutos siguientes a la recepción de las notificaciones de los usuarios.
Las direcciones de los clientes ponen de manifiesto un problema de seguridad más profundo
El ataque dio un giro aún más inquietante cuando los destinatarios descubrieron que algunos mensajes de phishing contenían información personal precisa, como direcciones particulares, números de teléfono y detalles de compras anteriores.
Herbert reconoció que «parte de nuestra infraestructura de backend se vio comprometida a través de una vulnerabilidad en una aplicación autohospedada». Posteriormente, identificó la aplicación como Cal.com e indicó que los atacantes probablemente accedieron al buzón de atención al cliente de Foundation.
«Averiguaremos exactamente qué ha ocurrido y daremos más detalles mañana. Lo siento mucho», escribió Herbert en X. Otras posibles fuentes incluían registros de clientes filtrados anteriormente y compras recientes realizadas a través de la tienda de Foundation en Shopify. La empresa no ha determinado el alcance total de la filtración ni ha revelado cuántas personas recibieron mensajes maliciosos.
Según se informa, incluso antiguos solicitantes de empleo y personas que se pusieron en contacto con Foundation años atrás recibieron correos electrónicos. Algunos clientes que habían solicitado previamente la eliminación de sus datos también cuestionaron por qué su información aparecía en la campaña.
Las carteras de hardware siguen siendo seguras a pesar de que se multiplican las amenazas de phishing
Las garantías de Foundation distinguen la vulneración de su infraestructura de comunicaciones de una filtración real del hardware de Passport, incluidos los dispositivos Founder’s Edition, Core y Prime. El incidente se produce tras la revelación por parte de Keystone de un acceso no autorizado a su sitio web que afectó a los nombres de los clientes, las direcciones de envío y la información de los pedidos. Esa empresa también afirmó que las claves privadas y las frases de recuperación no se vieron expuestas.
Los usuarios de Foundation deben ignorar los avisos de retirada no solicitados, verificar los anuncios a través de los canales oficiales y no introducir nunca frases de recuperación en sitios web. Cualquier persona que haya revelado una frase de recuperación debe transferir fondos a un monedero recién generado utilizando un dispositivo de confianza.
Herbert se ha disculpado y ha prometido un informe detallado del incidente. Por ahora, la cuestión sin resolver no es si el hardware de Passport falló, sino cómo los atacantes obtuvieron suficiente información de los clientes como para hacer que una advertencia fraudulenta pareciera auténtica.

Electrum 4.8.3 corrige un fallo en la cartera de Bitcoin que permitía a servidores maliciosos apropiarse de los aumentos de las comisiones y engañar a los usuarios para que autorizaran el robo.
Leer ahora: Ataque a cartera Electrum ocultó robo de bitcoins tras subir comisiones

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.