



Unos piratas informáticos se infiltraron en un servicio japonés de operaciones bursátiles en la nube, dejando expuestos hasta 26 739 servidores a un posible ataque y, al parecer, secuestrando cuentas de corretaje para realizar operaciones no autorizadas. A continuación, los atacantes exigieron dinero, amenazando con causar más pérdidas económicas si la empresa se negaba a pagar.
Hackers violan GMO Trading Cloud y ponen en riesgo 26 739 servidores
ESCRITO POR

COMPARTIR
Puntos clave
- GMO Internet detectó una brecha de seguridad en la nube que podría afectar a 26 739 servidores de operaciones bursátiles.
- Los hackers amenazaron con acceder a las cuentas de los clientes de GMO en más de 70 sociedades de valores a menos que se cumplieran sus exigencias.
- GMO Internet rechazó la demanda de extorsión y ofreció una indemnización por las pérdidas verificadas derivadas de operaciones no autorizadas.
Los atacantes se centran en los servidores de negociación siempre activos
GMO Internet descubrió la intrusión tras una consulta de un cliente el 19 de octubre de 2026. El 20 de octubre, los investigadores habían confirmado la presencia de software malicioso en los entornos de servidores de los clientes gestionados por Onamae.com Desktop Cloud, un servicio diseñado para mantener en funcionamiento las 24 horas del día los programas automatizados de operaciones de divisas (FX).
La plataforma es compatible con software de negociación como Metatrader 4 y Metatrader 5, lo que permite a los clientes ejecutar estrategias sin necesidad de dejar sus ordenadores personales en funcionamiento. Lamentablemente, esa comodidad también situó valiosas credenciales de corretaje en un entorno en el que los atacantes habían penetrado.
GMO comenzó a apagar los servidores a las 4:00 a. m., hora de Japón, del 21 de octubre, y acabó desconectando todo el servicio. Posteriormente, la empresa identificó una falla de seguridad en sus propios sistemas que permitía el acceso no autorizado y la sustracción de información de los clientes.
Los hackers amenazan las cuentas de más de 70 corredurías
Al parecer, los atacantes obtuvieron credenciales de negociación y utilizaron cuentas comprometidas para ejecutar transacciones no autorizadas. Los informes describen cómo los clientes perdieron sumas considerables en cuestión de minutos, incluyendo una cuenta de aproximadamente 2,4 millones de yenes que desapareció tras repetidas operaciones en unos 84 segundos.
La demanda de extorsión dio un giro especialmente agresivo. Los atacantes amenazaron con llevar a cabo más actividades no autorizadas que afectaran a las cuentas de los clientes de más de 70 corredurías de valores y divisas, tanto nacionales como internacionales, a menos que GMO pagara. También amenazaron con hacer pública la información robada y lanzar nuevos ataques de ransomware.
GMO se negó, argumentando que el pago no ofrecía ninguna garantía de que la información robada fuera a desaparecer ni de que cesaran los nuevos ataques. La empresa consultó a la policía y contrató a especialistas externos en ciberseguridad. Es importante destacar que la cifra de 26 739 representa servidores potencialmente expuestos, no infecciones confirmadas. El perjuicio económico total sigue sin determinarse.
Historia de GMO en el ámbito de las criptomonedas
GMO Internet Group tiene profundas raíces en el sector de las criptomonedas, al haber entrado en él durante el crecimiento explosivo del bitcoin en 2017. El conglomerado japonés lanzó GMO Coin en mayo de ese año, obteniendo posteriormente el registro reglamentario y ampliando su actividad al comercio de ethereum, bitcoin cash, litecoin y XRP. En septiembre de ese mismo año, GMO dio a conocer ambiciosos planes de minería de bitcoin que incluían instalaciones alimentadas con energías renovables en el norte de Europa, chips de minería propios de 7 nanómetros y servicios de minería en la nube. GMO llegó incluso a pagar a sus empleados en BTC en 2017.
La iniciativa resultó finalmente costosa, ya que la empresa registró aproximadamente 35 500 millones de yenes en pérdidas relacionadas con la reestructuración en 2018, al ver mermada la rentabilidad de la minería por la caída de los precios de las criptomonedas. A pesar de ese revés, GMO siguió desarrollando su negocio de activos digitales a través de GMO Coin, incorporando servicios de préstamos, staking, operaciones con margen y ofertas de tokens. El grupo también exploró las stablecoins, las iniciativas relacionadas con la cadena de bloques y las inversiones en empresas emergentes del sector de las criptomonedas, consolidando una presencia significativa en la economía de activos digitales de Japón.
El gigante japonés responde al ataque
En relación con el último ciberataque, GMO anunció el 24 de octubre que todos los clientes actuales de Desktop Cloud recibirían un pago fijo de 5.000 yenes, independientemente de si habían sufrido pérdidas económicas. La empresa también se comprometió a compensar las pérdidas verificadas y las comisiones asociadas a las operaciones no autorizadas, al tiempo que ofrecía a los clientes afectados seis meses de acceso gratuito a una plataforma de escritorio alternativa. GMO rechazó las demandas de extorsión de los atacantes, contrató a especialistas externos en ciberseguridad y presentó pruebas a la policía japonesa. El fundador del grupo, Masatoshi Kumagai, también solicitó la intervención del Gobierno en el marco de la defensa cibernética activa de Japón, en busca de ayuda para neutralizar la amenaza. La infraestructura comprometida permanece fuera de línea mientras los investigadores trabajan para determinar el alcance total de la intrusión, el número de cuentas afectadas y los daños económicos causados a los clientes.
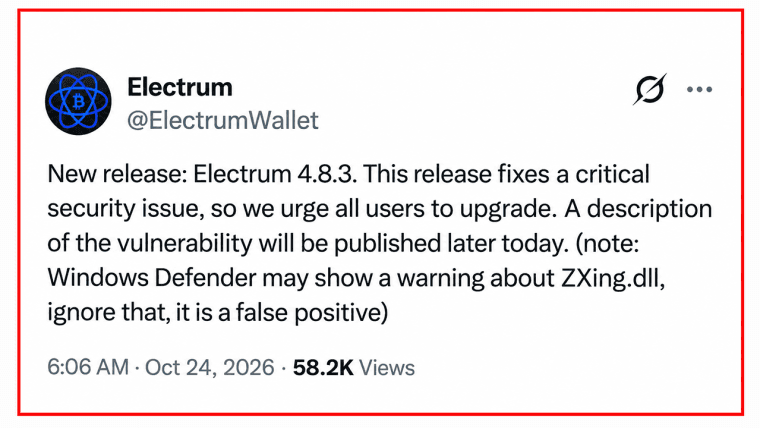
Electrum 4.8.3 corrige un fallo en la cartera de Bitcoin que permitía a servidores maliciosos apropiarse de los aumentos de las comisiones y engañar a los usuarios para que autorizaran el robo.
Leer ahora: Ataque a cartera Electrum ocultó robo de bitcoins tras subir comisiones

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.














