El fabricante de carteras de hardware Keystone reveló el sábado una filtración de datos de clientes, después de que un acceso no autorizado a su página web dejara al descubierto nombres, direcciones de envío, información de contacto y detalles de compra. La empresa afirma que las frases de recuperación y las claves privadas siguen estando a salvo. Este incidente suma a Keystone a una lista cada vez mayor de fabricantes de monederos físicos que se enfrentan a problemas de seguridad en 2026, entre los que se incluyen Ledger, Trezor, Safepal y Coldcard.
Filtración de Keystone Wallet expone direcciones de compradores a estafas
ESCRITO POR

COMPARTIR
Puntos clave
- Keystone reveló una filtración ocurrida el 24 de octubre que dejó al descubierto la información de envío de los clientes y los detalles de sus compras.
- Keystone afirma que las claves privadas, las frases de recuperación y la información de pago no se vieron comprometidas.
- Coldcard, Ledger, Trezor y Safepal también se enfrentaron a importantes incidentes de seguridad en 2026.
La filtración de datos de clientes de Keystone expone a los compradores a estafas dirigidas
Una cartera de hardware diseñada para mantener los datos de las criptomonedas fuera de línea se ha encontrado con un problema de seguridad en un lugar totalmente diferente: su tienda en línea. El sábado, a las 13:59 h (hora del Este), Keystone reveló que una parte no autorizada había obtenido información de envío de los clientes a través de su sitio web, lo que podría proporcionar a los estafadores los datos personales necesarios para suplantar a la empresa.
Keystone insiste en que las frases de recuperación, las claves privadas y la información de pago no se vieron comprometidas, pero el incidente plantea una pregunta incómoda sobre cuánta protección ofrece un monedero offline cuando se revelan la identidad y la dirección de su propietario.
Keystone confirma el acceso no autorizado
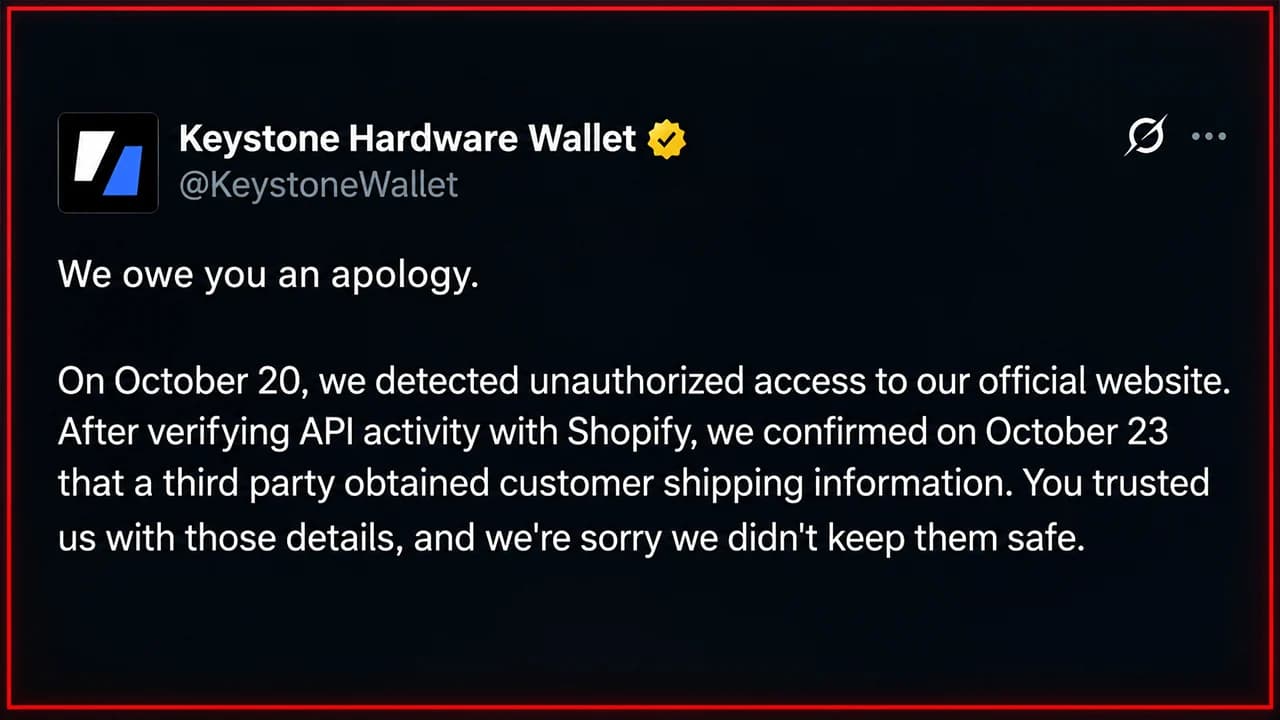
Keystone reveló en X que detectó un acceso sospechoso el 20 de octubre y que, posteriormente, examinó la actividad de la interfaz de programación de aplicaciones (API) con Shopify, su proveedor de comercio electrónico. El 23 de octubre, la empresa había confirmado que un tercero no autorizado había obtenido los nombres de los clientes, su información de contacto, las direcciones de envío y los detalles de las compras.
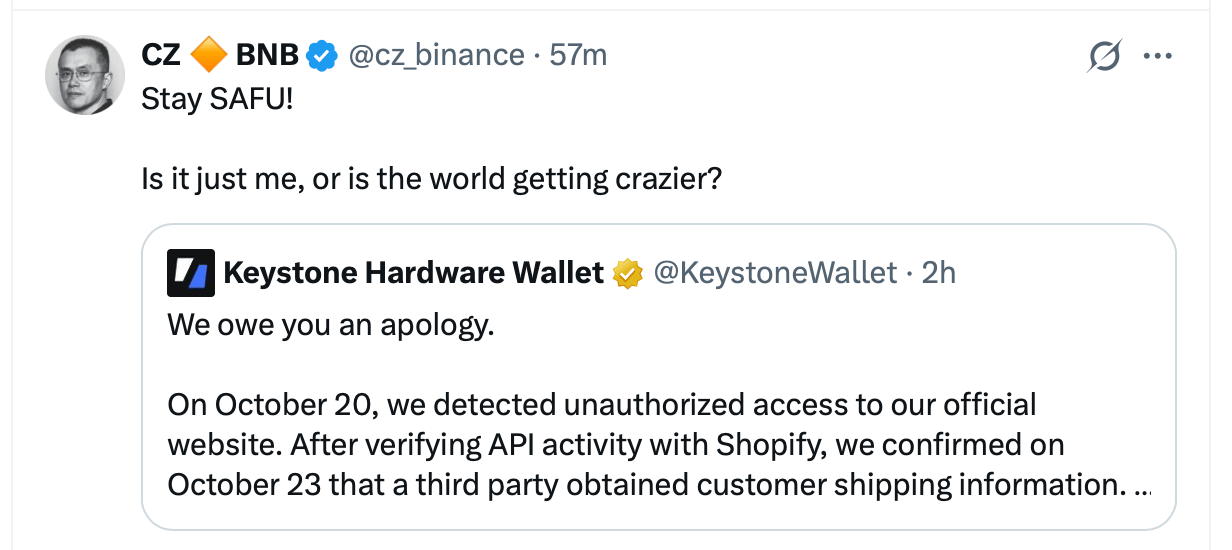
La empresa afirma que bloqueó la intrusión, corrigió la vulnerabilidad y comenzó a notificar a los clientes afectados. Sin embargo, Keystone no ha revelado cuántos compradores se vieron afectados ni cómo se produjo exactamente el acceso no autorizado.
Los estafadores encuentran una posible brecha
El peligro inmediato no es necesariamente que alguien vacíe de forma remota un monedero de hardware. Se trata de que alguien utilice información legítima de los clientes para urdir un engaño convincente. Keystone advirtió a los clientes sobre ofertas fraudulentas de reembolso, dispositivos de sustitución y mensajes no solicitados en los que se pedía información confidencial. La empresa hizo hincapié en que nunca solicita frases de recuperación ni claves privadas.
Un usuario de X escribió sobre el tema el día antes de que Keystone confirmara el ataque. «Solo quiero alertar a la gente porque estoy convencido al 99 % de que vuestra base de datos de clientes puede haber sufrido una filtración. Recibí una llamada desde un número falsificado del SPVM de Montreal, y el tipo intentó engañarme mediante ingeniería social», escribió la cuenta de X OG Degen. Los clientes deben verificar por sí mismos las comunicaciones a través de la página web oficial de Keystone, en lugar de seguir enlaces inesperados.
La seguridad de los monederos de hardware sufre otro revés en 2026
La revelación de Keystone llega tras un año difícil para los fabricantes de carteras de hardware. Coldcard se enfrentó a un error grave debido a la escasa aleatoriedad en la generación de semillas y a unas pérdidas estimadas considerables, mientras que Ledger tuvo que hacer frente a denuncias de dispositivos manipulados distribuidos a través de un distribuidor.
Trezor y Safepal también revelaron filtraciones de información de clientes relacionadas con sistemas de gestión de pedidos o de cumplimiento de terceros. A diferencia de los incidentes relacionados con frases de recuperación comprometidas, esas filtraciones crearon principalmente oportunidades para el phishing y la suplantación de identidad. En el caso de Keystone, según se informa, las defensas criptográficas aguantaron. La pregunta preocupante es si la información personal de los clientes recibió una protección comparable.

Ledger revela la existencia de implantes espía ocultos, mientras que Mediamarkt suspende la venta de monederos electrónicos ante las denuncias de manipulación y unas pérdidas no verificadas de 93 millones de dólares.
Leer ahora: Mediamarkt suspende ventas por escándalo del implante «Ledger Spy»

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.