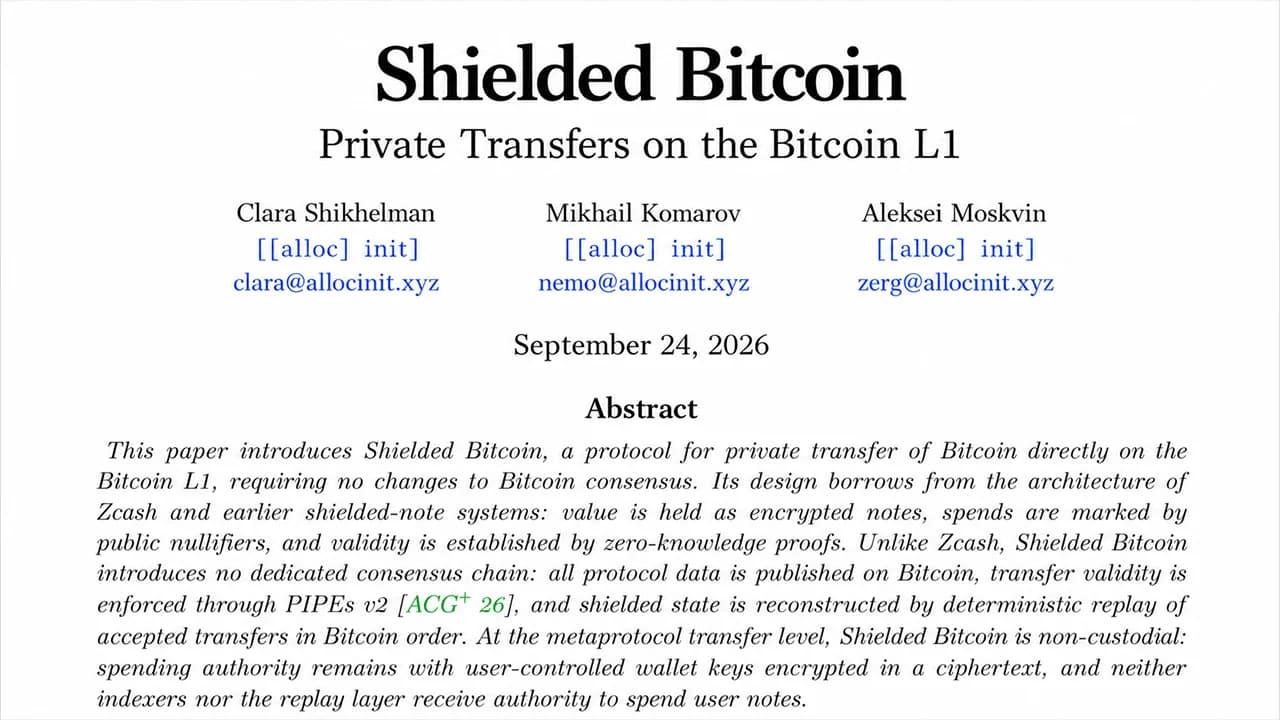
Un laboratorio de criptografía de Nueva York ha propuesto transferencias privadas al estilo de Zcash en Bitcoin sin modificar el propio Bitcoin. Publicado el jueves por [[alloc]init], «Shielded Bitcoin» ocultaría los importes y las contrapartes sin necesidad de un soft fork, una cadena de bloques independiente, una federación ni un operador de confianza. Bitcoin se limitaría a almacenar y ordenar datos cifrados que no puede interpretar, mientras que un software externo se encargaría de verificar los pagos. Hay un gran inconveniente. Los investigadores aún no han completado el mecanismo para transferir bitcoins hacia y desde el sistema privado.
La propuesta «Shielded Bitcoin» tiene como objetivo aportar privacidad a la capa 1 de Bitcoin
ESCRITO POR

COMPARTIR
Puntos clave
- El laboratorio de criptografía [[alloc] init] presentó «Shielded Bitcoin» el 24 de septiembre, introduciendo la idea de las transferencias privadas en Bitcoin sin necesidad de un soft fork.
- Las transferencias de Shielded Bitcoin ocupan unos 700 vbytes, aproximadamente cuatro veces el tamaño de un pago típico de BTC.
- [[alloc] [init] aún tiene trabajo por delante, y tiene previsto publicar un segundo libro blanco para explicar cómo se introduce y se retira el bitcoin.
El historial de transacciones de Bitcoin es, como es bien sabido, público. Al enviar bitcoins (BTC), el pago se registra en un libro mayor que cualquiera puede consultar, potencialmente para siempre. El laboratorio neoyorquino [[alloc] init] propone una solución alternativa contraintuitiva: dejar las reglas de Bitcoin tal y como están y construir la privacidad sobre ellas. El Bitcoin protegido utiliza notas cifradas y pruebas de conocimiento cero (ZK) para ocultar importes y contrapartes, mientras que Bitcoin actúa casi como un tablón de anuncios público.
La red registra los mensajes cifrados en el orden correcto sin saber qué significan. No se requiere ninguna bifurcación blanda (soft fork) y no hay ningún operador que decida qué transferencias privadas cuentan. El bitcoin podría acabar transportando pagos privados que el propio bitcoin no puede leer.
Bitcoin se convierte en un tablón de anuncios
El libro blanco, «Shielded Bitcoin: Private Transfers on the Bitcoin L1», fue redactado por Clara Shikhelman, Mikhail Komarov y Aleksei Moskvin. Los investigadores se preguntan si el bitcoin puede transferirse de forma privada utilizando la red tal y como existe hoy en día. Su respuesta es un metaprotocolo cuyas reglas son interpretadas por software independiente, en lugar de por el consenso de Bitcoin. Unos programas denominados «indexadores» escanean Bitcoin en busca de datos de «Shielded Bitcoin», verifican sus pruebas criptográficas y reconstruyen el historial del sistema privado. Los datos no válidos pueden seguir llegando a la cadena de bloques porque Bitcoin no entiende el metaprotocolo. Los indexadores simplemente los ignoran. Cualquiera puede volver a realizar esas comprobaciones utilizando el historial publicado de Bitcoin, lo que significa que ningún indexador en concreto decide qué es válido. Esa es la parte fascinante. Bitcoin sigue haciendo lo que siempre ha hecho, mientras que otro conjunto de reglas da sentido a los datos seleccionados que se superponen.
Alice paga a Bob sin mostrar la cantidad
El valor dentro de Shielded Bitcoin reside en registros cifrados llamados «notas». Si Alicia paga a Bob, crea una nota que contiene una cantidad y la información de recepción de Bob, y luego la cifra para que Bob pueda identificarla. Su transacción de bitcoin publica la nota cifrada junto con un número de serie llamado «anulador» y una prueba de conocimiento cero.
La prueba demuestra que los billetes de Alice existen, que ella puede gastarlos y que el valor que entra es igual al valor que sale, sin revelar qué billetes se han gastado ni sus importes. Los indexadores verifican la prueba y se aseguran de que cada «nullifier» no haya aparecido anteriormente. Una vez utilizado, ese «nullifier» no puede volver a utilizarse, lo que impide que el mismo billete se gaste dos veces. El monedero de Bob analiza los nuevos billetes cifrados hasta que su clave de visualización abre uno. En la cadena de bloques, el público sigue viendo que se ha producido una transferencia protegida, el momento en que se realizó, el número de billetes implicados, su comisión y la transacción de bitcoin que la transporta. Lo que desaparece son el importe, el remitente y el destinatario ocultos, y la conexión con los billetes gastados anteriormente. Una dirección de bitcoin reconocible que pague repetidamente comisiones de transacción aún podría revelar pistas, y un número reducido de usuarios facilitaría el análisis del conjunto.
La privacidad también supone un coste en términos de espacio en el bloque. Komarov explicó a la periodista Laura Shin en una entrevista que una carga útil protegida ocupa unos 700 vbytes, frente a los aproximadamente 100 a 200 de un pago típico con Bitcoin, lo que la hace unas cuatro veces más grande. Komarov calificó este coste adicional de «no catastrófico». Por otra parte, un mayor número de usuarios reforzaría el conjunto de anonimato al proporcionar a los pagos individuales una multitud más amplia en la que desaparecer.
El mayor problema es la puerta
Aquí está el quid de la cuestión. El libro blanco del 24 de septiembre describe las transferencias una vez que el bitcoin ya se encuentra dentro del sistema blindado. La entrada y salida del bitcoin se deja para un libro blanco complementario basado en la investigación Bitcoin PIPEs v2 de [[alloc]init] y el cifrado de testigos.
El sistema previsto bloquearía criptográficamente una clave privada de BTC hasta que alguien presentara la prueba requerida, mientras que la red de Bitcoin vería, en última instancia, un gasto Schnorr ordinario. [[alloc] init] afirma que nunca custodiaría los fondos de los usuarios, ni siquiera en el límite del sistema. Pero el cifrado de testigos es una tecnología incipiente. Komarov señaló que sus textos cifrados se han reducido de unos 300 terabytes a unos 8 terabytes en un año. Se trata de un avance enorme, pero ocho terabytes siguen siendo ocho terabytes. «Sigue siendo bastante experimental», explicó Komarov.
Las entradas y salidas también podrían revelar cantidades y momentos que ayuden a los observadores a vincular la actividad exterior a Bitcoin con las transacciones protegidas. El laboratorio lleva organizando retos públicos para descifrar el sistema desde mayo, pero aún no hay fecha de lanzamiento. Hasta que la puerta funcione, Shielded Bitcoin seguirá siendo un proyecto de investigación más que un sistema de privacidad utilizable.
Las comunidades de Bitcoin y Zcash dan su opinión
La influencia de Zcash es evidente. Zcash ya utiliza notas cifradas, «nullifiers» y pruebas de conocimiento cero, mientras que Shielded Bitcoin toma prestada esa arquitectura sin crear otra cadena de bloques. La empresa pública Cypherpunk calificó a Shielded Bitcoin como «un gran paso adelante» y señaló además que una mayor privacidad en Bitcoin beneficia a todos.
Sin embargo, Cypherpunk también argumentó que el diseño aún no supone una competencia para la cadena de Zcash. La empresa señaló su configuración de confianza, la falta de aplicación del consenso y los clientes ligeros sin confianza, un puente sin terminar y las comisiones de la capa 1 de Bitcoin, al tiempo que señaló que Zcash lleva ya casi 10 años en funcionamiento y cuenta con un fondo protegido por valor de más de 7 000 millones de dólares. «La privacidad financiera no es un juego de suma cero», concluyó Cypherpunk. Las reacciones en X no tardaron en volverse menos diplomáticas. Joe Burnett escribió «Zcash a 0», mientras que Daniel Buchner, director de producto y director de activos digitales en Proof, aportó su granito de arena diciendo:
«El número de fanáticos de las monedas de privacidad que sufren ataques de pánico solo por pensar que la comunidad de Bitcoin avanza por el camino de las transacciones privadas —lo que podría suponer que Thanos acabe con las narrativas de las cadenas de privacidad puntuales— se está acercando a un nivel de decibelios en el que el daño auditivo empieza a ser motivo de preocupación».
Sam Callahan, director de estrategia e investigación de OranjeBTC, presentó un argumento más amplio. «La gente sigue sin entender cuál es la ventaja competitiva de Bitcoin. Bitcoin no necesita ganar todas las carreras de características. La privacidad, la velocidad y la funcionalidad se pueden desarrollar con el tiempo. Su ventaja competitiva radica en su descentralización, su seguridad y su política monetaria creíble. Y en esos aspectos, nada más se le acerca».
La cuenta de X Rune devolvió la rivalidad entre las monedas de privacidad a la realidad con una referencia al hackeo de Bitget y a Monero (XMR), escribiendo en X: «Los titulares de ZEC rezan para que el hacker de Bitget utilice Zcash para ocultar el rastro… pero, por alguna razón, el hacker está utilizando XMR». Detrás de estas provocaciones se esconde un auténtico debate técnico sobre si la cadena de bloques de Bitcoin puede alcanzar un mayor nivel de privacidad sin modificar sus reglas básicas.
Bitcoin alberga secretos que no puede leer
A diferencia del libro blanco de Satoshi, Shielded Bitcoin es una especificación, no un producto. La vinculación sigue sin completarse, el cifrado de testigo es experimental, las comisiones pueden filtrar información, las carteras deben ser más prácticas y la privacidad solo mejora cuando participan suficientes usuarios. El diseño actual de la prueba Groth16 también requiere una configuración de confianza única.
Shikhelman tenía previsto presentar la investigación en BitDevs NYC el 24 de septiembre, ya que [[alloc] init] buscaba opiniones antes de la publicación de su libro blanco complementario sobre entradas y salidas. La próxima solución determinará si el sistema privado descrito en el documento puede conectarse de forma segura al bitcoin real. Por ahora, la idea es maravillosamente contraintuitiva. [[alloc] init] quiere que Bitcoin registre la actividad financiera privada sin modificar Bitcoin ni pedir a la red que comprenda lo que está registrando. Si las piezas que aún están por terminar funcionan, Bitcoin podría conservar las transacciones para siempre sin tener conocimiento de los importes ni de las contrapartes que hicieron que esas transacciones merecieran ser ocultadas en primer lugar.
Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.