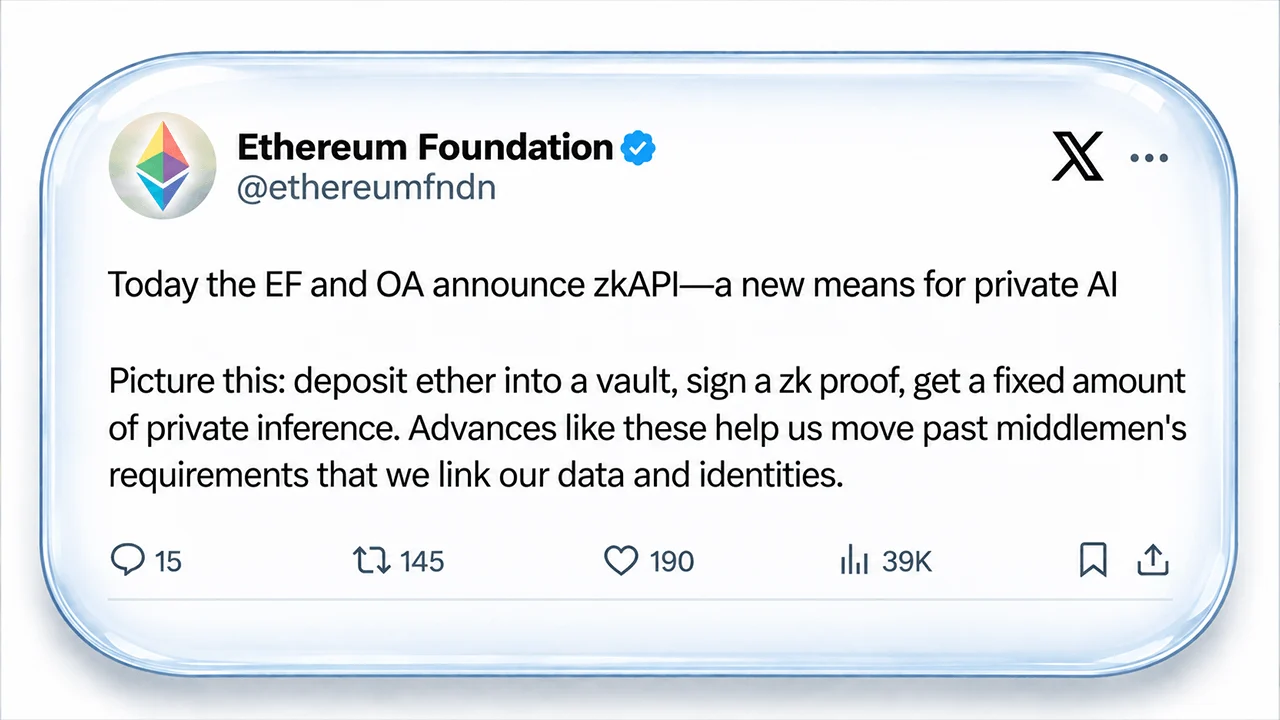
La Fundación Ethereum y el Open Anonymity Project han lanzado zkAPI, un sistema que permite a los usuarios pagar por adelantado servicios de IA y otros servicios de consumo medido sin tener que vincular su identidad de facturación a cada solicitud. En funcionamiento en la red principal de Ethereum desde el 1 de octubre, zkAPI utiliza pruebas de conocimiento cero y claves API desechables para separar a la persona que paga de lo que está comprando. Pero hay una pega: la IA sigue viendo la consulta, y el anonimato puede verse comprometido en otros ámbitos.
La zkAPI de Ethereum proporciona a los pagos mediante IA un escudo de privacidad, pero con una trampa
ESCRITO POR

COMPARTIR
Puntos clave
- El zkAPI de la Fundación Ethereum (EF) entró en funcionamiento el 1 de octubre, separando los pagos de la API de la identidad.
- Open Anonymity utiliza pruebas de conocimiento cero para que las solicitudes de API financiadas no puedan vincularse.
- Los proveedores de IA siguen viendo las solicitudes, mientras que los usuarios de zkAPI pueden revelar su identidad a través de los datos de IP.
Ethereum quiere eliminar el rastro digital de la IA
Cada pregunta que se formula a un modelo de IA comercial puede dejar más rastros de lo que probablemente imaginan la mayoría de los usuarios. Una clave de API se vincula a una cuenta. La cuenta se vincula al dinero. Las consultas se acumulan detrás de ambas. La Fundación Ethereum (EF) plantea el problema con claridad: «Hoy en día, cada llamada a una API de IA conlleva una identidad». Ese es el rastro que zkAPI está tratando de eliminar.
Lanzada el 1 de octubre por la Fundación Ethereum y el Open Anonymity Project, zkAPI permite a cualquier persona depositar ETH, USDC u otros créditos compatibles en una caja fuerte de Ethereum y, posteriormente, pagar las solicitudes de IA sin revelar su identidad al servidor de pagos. El proveedor de IA recibe la solicitud, pero no la identidad de facturación que hay detrás.
La descripción de la Fundación resulta llamativa por lo personal que puede llegar a ser ese historial de facturación. «Las consultas son personales. La gente pregunta a los modelos de IA sobre su salud, sus finanzas, sus dudas», afirma la entrada del blog de la Fundación titulada «Presentamos zkAPI: créditos de uso privado para cualquier API». Si se acumulan suficientes preguntas de este tipo en una misma cuenta, el proveedor no solo tiene una factura. Puede disponer de un historial de varios años sobre lo que alguien ha estado pensando.
Deposita el dinero en la caja fuerte y luego desaparece de la factura
El truco de zkAPI comienza con una transacción normal de Ethereum. Un usuario deposita créditos en un contrato de caja fuerte. A partir de ahí, los fondos quedan representados por un pagaré privado que se puede gastar sin identificar qué depósito original aportó el dinero. Tal y como explica la descripción de la Fundación Ethereum, «zkAPI separa el pago de la identidad».
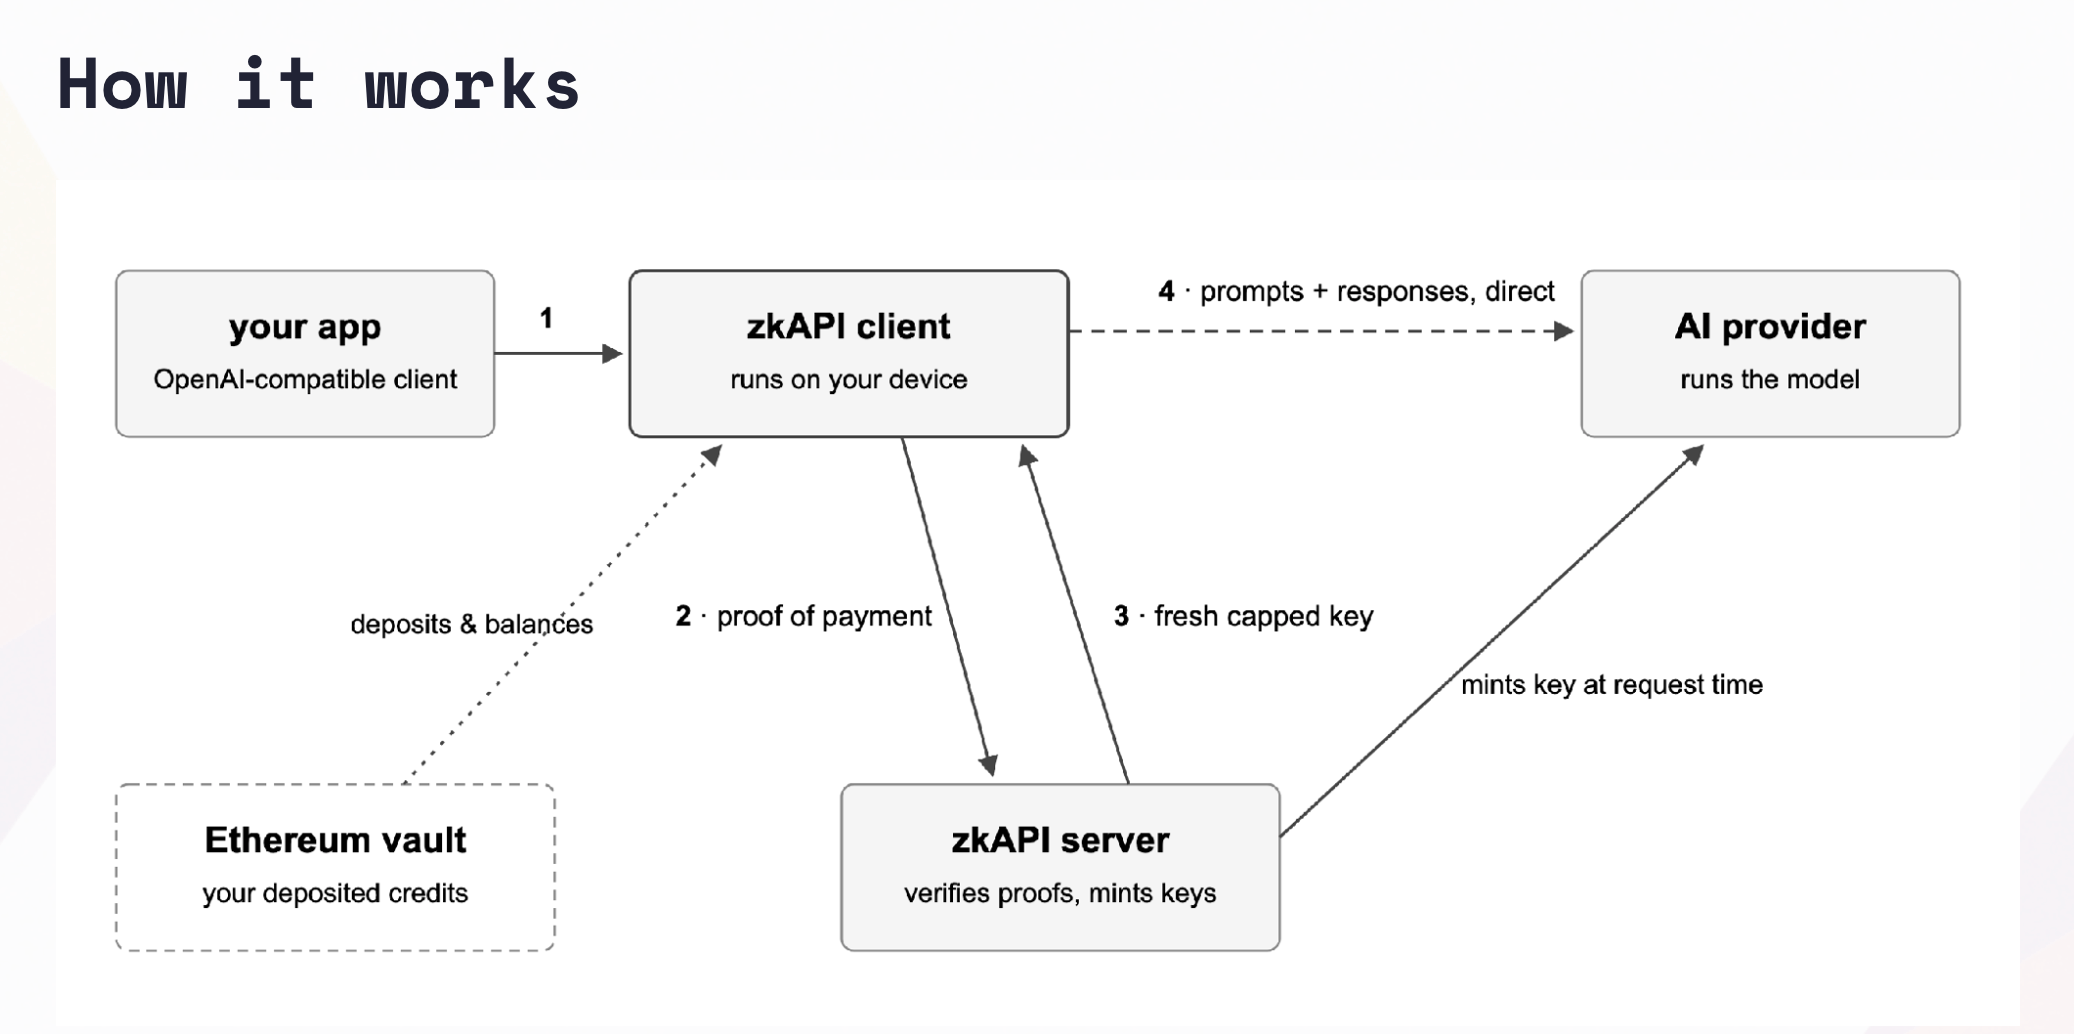
A continuación, el software que se ejecuta en el dispositivo del usuario genera una prueba de conocimiento cero que demuestra que un vale con fondos disponibles puede cubrir el gasto solicitado y que aún no se ha gastado. El servidor verifica la declaración sin saber qué vale pertenece al usuario. Los detalles técnicos se complican rápidamente. Los depósitos son compromisos dentro de un árbol de Merkle de 32 niveles de profundidad. El gasto genera números de serie unidireccionales llamados «nullifiers», mientras que las pruebas Groth16 sobre la curva BN254 y el hash Poseidon se encargan del trabajo criptográfico más complejo.
El «nullifier» es como un policía de barrio. Si intentas gastar el mismo saldo dos veces, la duplicación delata el juego. Si te mantienes dentro del saldo, el protocolo está diseñado para que el billete no pueda vincularse. O, en palabras de la Fundación:
«Un usuario que se mantiene dentro de su saldo permanece imposible de vincular».
La IA obtiene una clave desechable
La parte más ingeniosa tiene lugar tras la autorización del pago. En lugar de proporcionar al proveedor de inteligencia artificial (IA) una clave API permanente vinculada a una cuenta de cliente habitual, el servidor de zkAPI comprueba la prueba de pago y crea una clave nueva y de corta duración con un límite en dólares. La clave solo reside en la memoria del dispositivo del usuario. A continuación, la solicitud se envía directamente al proveedor de IA. «El servidor que gestiona el dinero nunca ve el contenido, y el proveedor que ve el contenido nunca conoce la identidad de facturación que hay detrás de una clave», explicó la Fundación. Cuando esa clave temporal caduca, el proveedor registra la cantidad realmente consumida en un recibo de uso firmado. zkAPI deduce esa cantidad del saldo privado del usuario en lugar de restar automáticamente todo el límite de gasto. Esto significa que una sola autorización puede cubrir toda una sesión, en lugar de requerir una transacción de Ethereum para cada pregunta. El sistema de pago sabe que alguien ha pagado. La IA sabe que alguien ha realizado una consulta. Ninguno de los dos debe saber lo suficiente como para relacionar ambos datos.
El propio Ethereum tiene una visión aún más limitada. La cadena de bloques pública puede ver los depósitos, los cierres y las retiradas, pero no qué se ha comprado con el saldo. El dinero también se puede recuperar si los servidores de zkAPI desaparecen. «Puedes cerrar tu saldo y retirar fondos en la cadena, incluso si desaparecen todos los servidores de zkAPI», explica la entrada del blog de la EF.
El truco de la privacidad tiene una vía de escape
Sin embargo, aquí no hay ninguna capa de invisibilidad. La tecnología zkAPI separa la identidad de facturación del uso de la API. No oculta por arte de magia lo que alguien escribe en un modelo de IA. El proveedor sigue recibiendo las entradas y las respuestas porque tiene que ejecutar el modelo. La información de la red también puede delatar a la persona que está al otro lado. Una dirección IP estable, patrones temporales o comportamientos repetitivos pueden ayudar a volver a conectar sesiones supuestamente independientes. La Fundación es muy sincera respecto a otro problema, y afirma:
«El contenido compartido de las solicitudes puede actuar como huellas digitales para cualquiera que pueda leerlas».
Si se menciona repetidamente al mismo empleador, a familiares, hábitos de escritura, documentos de proyectos o el historial de conversaciones antiguas, el propio contenido puede empezar a recomponer el rompecabezas. A los usuarios que buscan un mayor anonimato en la red se les recomienda utilizar Tor y circuitos nuevos para sesiones independientes. El repositorio del protocolo también califica a zkAPI como experimental.
Aun así, la IA es solo la primera en dar el paso. El mismo sistema podría gestionar consultas RPC de blockchain, tareas de imagen y vídeo, ancho de banda de VPN y servicios de máquina a máquina en los que los agentes de software pagan por el trabajo sin mantener cuentas de cliente convencionales. Eso hace que la propuesta de zkAPI sea a la vez más limitada y más interesante que la IA anónima. No promete que nadie sepa nada. Intenta asegurarse de que nadie lo sepa todo.


Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.