Fünf Monate, nachdem Angreifer eine von Layerzero betriebene Bridge dazu gebracht hatten, 116.500 rsETH im Wert von etwa 292 Millionen US-Dollar freizugeben, ohne dass eine entsprechende Vernichtung erfolgte, ist der Streit darüber, wer dafür verantwortlich ist, vor Gericht gelandet. Evercrest Technologies, das Unternehmen hinter KelpDAO, reichte in British Columbia eine Zivilklage gegen Layerzero Labs und dessen CEO Bryan Pellegrino ein. Das Geld wurde in einem einzigen Block transferiert. Die Klärung der Frage, wer dafür aufkommen muss, könnte jedoch deutlich länger dauern.
KelpDAO verklagt Layerzero wegen eines 292 Millionen Dollar schweren Bridge-Crashs
GESCHRIEBEN VON

TEILEN
Das Wichtigste im Überblick
- Kelp gibt an, dass die LayerZero-Brücke am 18. April 116.500 rsETH im Wert von etwa 292 Millionen US-Dollar freigegeben hat.
- Aave sah sich nach dem rsETH-Exploit bei Kelp mit geschätzten Forderungsausfällen in Höhe von 123,7 bis 230,1 Millionen US-Dollar konfrontiert.
- Kelp reichte am 24. September Klage gegen LayerZero ein; Pellegrino bezeichnet die Zivilklage als „unbegründet“.
Vor fünf Monaten erhielt eine Bridge, über die rsETH von KelpDAO transportiert wurden, eine Nachricht, die den Anschein erweckte, als seien 116.500 Token auf einer anderen Blockchain verbrannt worden. Das war jedoch nicht der Fall. Die Bridge schenkte der Nachricht dennoch Glauben und gab rsETH im Wert von rund 292 Millionen US-Dollar in einem einzigen Block auf Ethereum frei. Der Angreifer nutzte einen Großteil davon umgehend, um reale Vermögenswerte von Aave zu leihen.
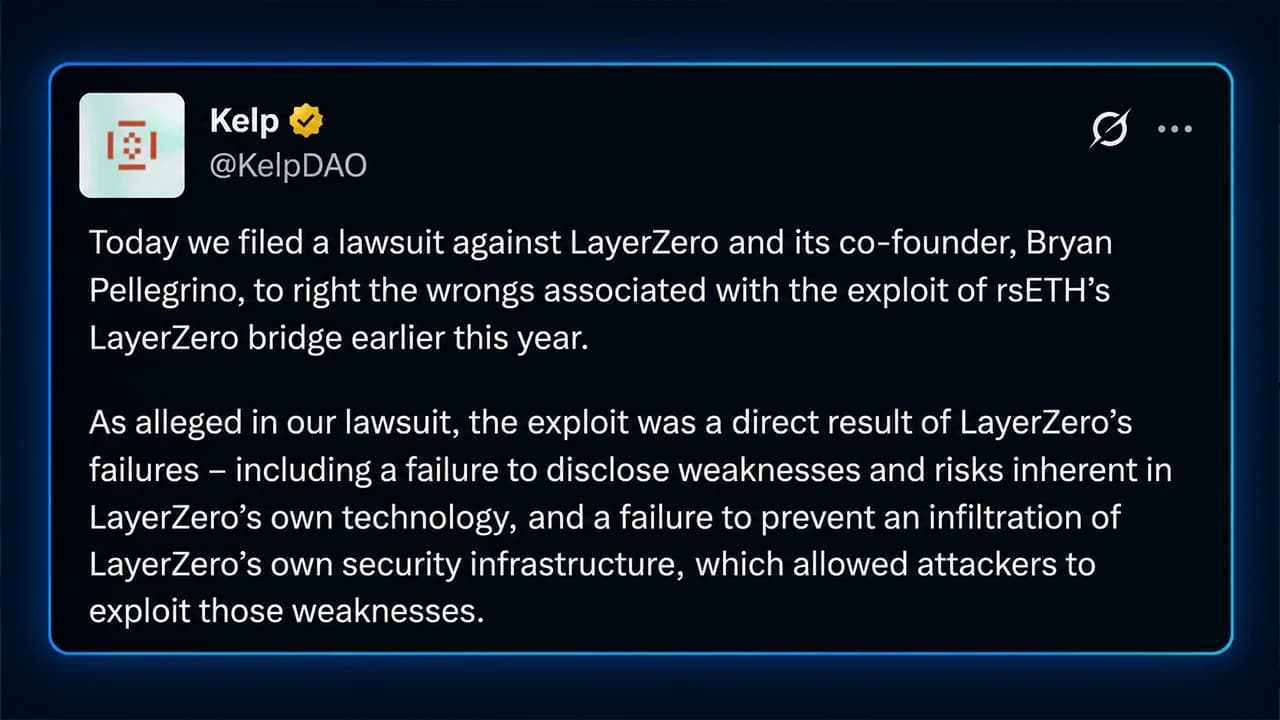
Nun ziehen die hinter dem System stehenden Unternehmen vor Gericht. Am 24. September reichte Evercrest Technologies Inc., das Unternehmen hinter Kelp, in British Columbia eine Zivilklage gegen Layerzero Labs und dessen CEO Bryan Pellegrino ein und verwandelte damit ein monatelanges Schuldzuweisungsspiel in einen Rechtsstreit um eine trügerisch einfache Frage: Wem gehörte die Schwachstelle? „Heute haben wir eine Klage gegen Layerzero und dessen Mitbegründer Bryan Pellegrino eingereicht, um das Unrecht zu korrigieren, das mit dem Exploit der rsETH-Layerzero-Brücke Anfang dieses Jahres verbunden ist“, schrieb der KelpDAO-X-Account. „Wie in unserer Klage dargelegt, war der Exploit eine direkte Folge der Versäumnisse von LayerZero – darunter das Versäumnis, Schwachstellen und Risiken offenzulegen, die der eigenen Technologie von LayerZero innewohnen, sowie das Versäumnis, ein Eindringen in die eigene Sicherheitsinfrastruktur von LayerZero zu verhindern, wodurch Angreifer diese Schwachstellen ausnutzen konnten.“
Eine Nachricht setzte 292 Millionen Dollar frei
Die Probleme begannen am 18. April um 17:35 Uhr UTC. Kelps rsETH nutzte die LayerZero-Technologie, um zwischen Blockchains zu wechseln. Die Route von Unichain zu Ethereum stützte sich auf ein sogenanntes „1-of-1“-Netzwerk dezentraler Verifizierer (DVN). Im Klartext: Ein Verifizierer stand zwischen einer eingehenden Nachricht und der Freigabe von Token. Dieser Verifizierer sollte sicherstellen, dass rsETH tatsächlich in der Ursprungskette verbrannt oder gesperrt worden war, bevor ein entsprechender Betrag auf Ethereum freigegeben wurde. Angreifer fanden einen Weg, diese Überprüfung zu umgehen.
Ein gefälschtes Paket wurde verifiziert, bestätigt und auf Ethereum ausgeliefert. Der Adapter der Bridge gab 116.500 rsETH frei, obwohl kein entsprechender Burn stattgefunden hatte. Der Kontostand sank innerhalb eines Blocks von 116.723 rsETH auf nur noch 223 rsETH. Etwa 18 % des im Umlauf befindlichen rsETH-Bestands waren damit praktisch verschwunden. Das ist nicht gerade Kleingeld. Exploits bei Brückensystemen wurden daraufhin im Mai zu einem zentralen Thema.
Die Verträge taten, was ihnen befohlen wurde
Das Seltsame daran ist, dass die Token-Verträge von Kelp offenbar nicht fehlerhaft funktionierten. Chainalysis stellte fest, dass der Betrug außerhalb der Blockchain stattfand. Layerzero erklärte später, ein Angreifer habe am 6. März einen seiner Entwickler durch Social Engineering getäuscht, Sitzungsdaten gestohlen und sich Zugang zur RPC-Cloud des Unternehmens verschafft. Die RPC-Infrastruktur ist im Wesentlichen die „Leitungsführung“, über die Software eine Blockchain abfragt, was geschehen ist. Die Angreifer sollen angeblich interne Knoten manipuliert haben, die vom Verifizierer von Layerzero genutzt wurden. Am 18. April wurden dann externe RPC-Anbieter von einem verteilten Denial-of-Service-Angriff getroffen, wodurch der Verifizierer auf die kompromittierten Knoten umgeleitet wurde. Diese Knoten lieferten falsche Informationen, die darauf hindeuteten, dass eine legitime Verbrennung stattgefunden hatte. Da nur ein Verifizierer die Nachricht überprüfte, gab es keine zweite Meinung. Das gefälschte Paket erhielt grünes Licht. Der spätere Vorfallsbericht von Layerzero, der sich auf Untersuchungen von Mandiant und Crowdstrike stützte, führte den Angriff auf „Trader-Traitor“ zurück, auch bekannt als UNC4899, eine mit Nordkorea verbundene Gruppe, die der größeren Lazarus-Gruppe angehört. Diese Zuordnung bleibt jedoch eine Einschätzung der Geheimdienste und stellt keine Feststellung im Zivilverfahren in British Columbia dar.
Dann musste Aave den Schlag einstecken
Der Angreifer verteilte das neu freigegebene rsETH auf sieben Adressen und zahlte etwa 89.567 rsETH in Aave V3 auf Ethereum und Arbitrum ein. Diese gefälschte Deckung wurde plötzlich zur Sicherheit für echte Kredite. Der Angreifer nahm rund 82.650 „Wrapped Ether“ (WETH) und 821 „Wrapped Staked Ether“ (wstETH) als Kredit auf. Der „Protocol Guardian“ von Aave begann gegen 19:00 Uhr UTC damit, die rsETH- und wrsETH-Reserven einzufrieren.
Kelp setzte die Verträge etwa 46 Minuten nach dem ersten Abzug aus und stoppte ein zweites gefälschtes Paket, das rund 40.000 rsETH umfasste und einen geschätzten Wert von 95 bis 100 Millionen US-Dollar hatte. Das erste Paket reichte bereits aus. Schätzungen der daraus resultierenden Forderungsausfälle bei Aave lagen zwischen 123,7 und 230,1 Millionen US-Dollar, je nachdem, wie die Verluste letztendlich verteilt wurden.
Zu diesem Zeitpunkt zeigten Daten von Defillama, dass der „Total Value Locked“ (TVL) im Bereich der dezentralen Finanzen (DeFi) in den Tagen nach dem Angriff um mehr als 14 Milliarden US-Dollar sank, während Binance Research später die umfassendere Angriffswelle im April, einschließlich Kelp, mit DeFi-Abflüssen in Höhe von etwa 13 Milliarden US-Dollar in Verbindung brachte. Zu diesem Zeitpunkt war die Lage bereits angespannt.
Die 292-Millionen-Dollar-Frage: Wer war schuld?
Layerzero und Kelp sind sich über viele der zugrunde liegenden Mechanismen einig. Sie sind sich jedoch völlig uneinig darüber, wer die Verantwortung dafür trägt. Layerzero hat eingeräumt, dass seine RPC-Umgebung kompromittiert wurde, hat aber auch auf die „1-of-1“-Verifizierer-Konfiguration von Kelp als Single Point of Failure hingewiesen. Das Unternehmen gibt an, Konfigurationen mit mehreren Verifiern empfohlen zu haben.
Kelp schildert den Sachverhalt anders. Das Unternehmen erklärt, die „1-of-1“-Konfiguration sei die dokumentierte Standardeinstellung von Layerzero gewesen, Layerzero habe die Bereitstellung von Kelp schriftlich geprüft und genehmigt und Kelp sei mitgeteilt worden, dass die Standardeinstellungen in Ordnung seien. Kelp hat zudem Zahlen von Dune angeführt, wonach etwa 47 % der Layerzero-Anwendungen – das entspricht mehr als 1.200 Kontrakten – diese Konfiguration nutzten. Diese Meinungsverschiedenheit steht im Mittelpunkt der neuen zivilrechtlichen Klage. Kelp wirft Layerzero vor, technologische Risiken nicht offengelegt zu haben, Angreifer nicht daran gehindert zu haben, die von seinem Verifizierer genutzte Infrastruktur zu kompromittieren, und Kelps Konfiguration vor dem Exploit genehmigt zu haben. Pellegrino bezeichnete die Klage als „unbegründet“ und erklärte, er werde sich und Layerzero in Vancouver verteidigen. Kein Gericht hat bisher entschieden, wer Recht hat.
„Evercrest (KelpDAO) hat heute in British Columbia eine Zivilklage gegen mich und LZ eingereicht. Die Klage ist nach wie vor unbegründet; ich werde mich in Vancouver mit ihnen treffen und mich entsprechend verteidigen“, schrieb Pellegrino.
Layerzero änderte später die Regeln
Was nach dem Exploit geschah, sorgt für weitere Verwicklungen. Layerzero verzichtete darauf, 1-of-1-DVN-Konfigurationen für Transaktionen mit hohem Wert zu unterstützen, und führte stattdessen Standardkonfigurationen mit mehreren Verifizierern ein. Am 8. und 9. Mai entschuldigte sich das Unternehmen für seine Kommunikation und erklärte, es habe „einen Fehler begangen, indem wir zuließen, dass unser DVN bei Transaktionen mit hohem Wert als 1/1-DVN fungierte“.
Das war kein Eingeständnis, dass Layerzero rechtlich für Kelps Verluste haftet. Es bringt jedoch eine unangenehme Tatsache ans Licht: Die Konfiguration, die im Mittelpunkt des Streits steht, ist genau die, von der Layerzero selbst später sagte, sie hätte für Transaktionen mit hohem Wert nicht zugelassen werden dürfen. Kelp ging noch einen Schritt weiter und wechselte den Anbieter.
Anfang Mai kündigte das Unternehmen Pläne an, rsETH vom OFT-System von Layerzero auf die CCIP- und CCT-Infrastruktur von Chainlink zu verlagern. Auch Solv Protocol und andere Projekte verlagerten nach dem Vorfall erhebliche Vermögenswerte weg von Layerzero. Unterdessen weiteten sich die Maßnahmen zur Wiederherstellung weit über Kelp hinaus aus.
Der Sicherheitsrat von Arbitrum fror etwa 30.765,67 ETH ein, die damals einen Wert von rund 71 Millionen US-Dollar hatten und mit dem Angreifer in Verbindung standen. Branchenakteure, darunter Aave, Lido, Ether.fi, Ethena, Mantle, Consensys und Joe Lubin, organisierten über DeFi United Unterstützung bei der Wiederherstellung. Ende Mai gab Kelp bekannt, dass die letzte Tranche der Rückführung erfolgt sei und die Ausgabe, Rücknahmen sowie Briding-Transaktionen wieder möglich seien.
Nun kommt „Paper Trail“ vor Gericht
Der Fall in Vancouver ändert den Gerichtsstand, noch nicht den Sachverhalt. Die Klage ist bei den Vancouver Law Courts unter dem Aktenzeichen 267169 eingetragen, doch die vollständige Zivilklageschrift wurde noch nicht öffentlich zugänglich gemacht. Das bedeutet, dass die genauen Klagegründe und die Höhe des von Kelp geforderten Schadenersatzes noch nicht unabhängig überprüft wurden.
Was die Klage jedoch bewirken kann, ist, die Dokumentenkette unter die Lupe zu nehmen. Kelp behauptet, Layerzero habe seine Konfiguration schriftlich genehmigt. Layerzero entgegnet, Kelp habe sich für eine Konfiguration mit nur einem Verifizierer entschieden, obwohl Empfehlungen für mehrere Überprüfungen vorlagen. Ein Gericht kann die Vorlage von Dokumenten anordnen, diese Kommunikation prüfen und feststellen, welche rechtlichen Pflichten jede Seite tatsächlich hatte.
Diese Frage geht über einen einzelnen „Bridge“-Exploit im Wert von 292 Millionen Dollar hinaus. DeFi ist zunehmend auf mehrere Ebenen externer Infrastruktur angewiesen, die Smart Contracts mitteilen, was anderswo geschehen ist. Die Verträge mögen fehlerfrei sein und dennoch auf der Grundlage einer Lüge handeln, wenn die Systeme, die ihnen Informationen zuführen, kompromittiert sind.
Am 18. April glaubte ein Verifizierer einer solchen Falschmeldung, und 116.500 rsETH tauchten in der Ethereum-Blockchain auf, ohne an anderer Stelle verbrannt worden zu sein. Die Technologie benötigte einen Block, um ihre Entscheidung zu treffen. Nun ist ein Richter an der Reihe, den Fall zu prüfen.

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.