Bitget teilte Bitcoin.com News mit, dass es mit der Wiederaufnahme von Auszahlungen begonnen habe, nachdem Angreifer eine Sicherheitslücke eines Drittanbieters ausgenutzt hatten, um rund 388 Millionen US-Dollar von der Kryptowährungsbörse zu stehlen. Die Kryptobörse erklärte, dass ihre privaten Schlüssel und Cold Wallets zu keinem Zeitpunkt kompromittiert worden seien und die Guthaben der Kunden unversehrt blieben. Bis Montagmorgen hatte Bitget 9.585 Bitcoin-Auszahlungen in Höhe von insgesamt 4.098 BTC bearbeitet; weitere Auszahlungen von Kryptowährungen sollen im Laufe der Woche wieder aufgenommen werden.
Bitget nimmt Bitcoin-Auszahlungen wieder auf, während die Ermittlungen zu einem Hackerangriff in Höhe von 388 Millionen Dollar ausgeweitet werden
GESCHRIEBEN VON

TEILEN
Das Wichtigste im Überblick
- In der Erklärung von Bitget gegenüber Bitcoin.com News wird erläutert, dass die Börse den Verlust von 388 Millionen US-Dollar auf gestohlene Zugangsdaten zurückführte, die durch eine Sicherheitslücke eines Drittanbieters erlangt wurden.
- Bitget hat bis zum 28. September um 9 Uhr UTC 9.585 BTC-Auszahlungen im Gesamtwert von 4.098 BTC abgewickelt.
- Bitget plant, die ETH-Auszahlungen am 29. September wieder aufzunehmen und seinen Sicherheitsbericht noch in dieser Woche zu veröffentlichen.
Bitgets Verlust in Höhe von 388 Millionen US-Dollar auf Sicherheitslücke eines Drittanbieters zurückgeführt
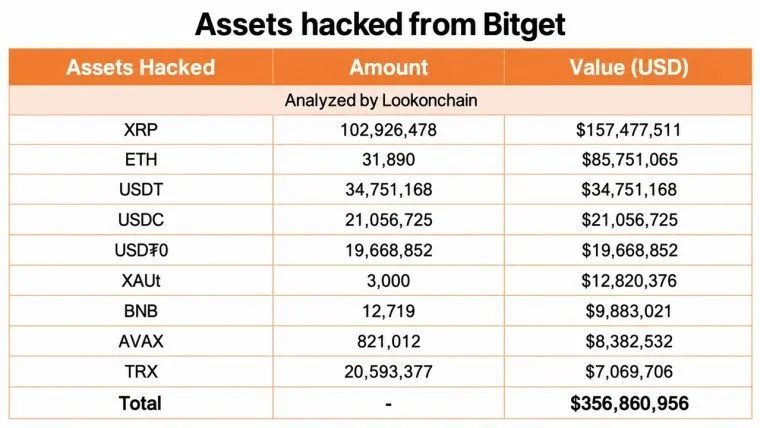
Acht Jahre ohne einen Sicherheitsvorfall dieser Größenordnung fanden für Bitget am 24. September ein jähes Ende, als Angreifer eine Schwachstelle in einem Sicherheitsprodukt eines Drittanbieters ausnutzten und mit etwa 388 Millionen US-Dollar entkamen.
Vier Tage später, laut einer Erklärung gegenüber Bitcoin.com News, öffnet die Börse ihre Auszahlungskanäle wieder, beginnend mit Bitcoin. Bitget gibt an, dass sein über 464 Millionen US-Dollar schwerer Nutzerschutzfonds weiterhin zur Absicherung der Kunden zur Verfügung steht, während On-Chain-Ermittler die gestohlenen Vermögenswerte weiter aufspüren. Die jüngste Bekanntgabe offenbart zudem eine merkwürdige Wendung: Die Angreifer mussten keine privaten Schlüssel stehlen, um den Raubzug durchzuführen.
In ihrer Erklärung vom 28. September, die CEO Gracy Chen zugeschrieben wird, räumte die Börse die Schwere des Vorfalls ein und erklärte, dass ihre bisherige Sicherheitsbilanz keine Entschuldigung für das Geschehene sei.
„Der Vorfall vom 24. September ist der erste Fall seit acht Jahren, in dem ein Angriff dieser Art die Infrastruktur der Bitget-Börse durchbrochen hat“, erklärte das Unternehmen. „Diese Bilanz mindert nicht die Schwere des Vorfalls. Sie setzt den Maßstab, an dem die Reaktion von Bitget nun gemessen werden sollte.“
Gestohlene Zugangsdaten ermöglichten es den Angreifern, die Sicherheitsvorkehrungen der Wallet zu umgehen
Die ersten Untersuchungen von Bitget ergaben, dass die Angreifer über eine Schwachstelle in einem externen Sicherheitsprodukt an interne Zugangsdaten mit hohen Berechtigungen gelangten. Diese Zugangsdaten ermöglichten es ihnen, betrügerische Auszahlungsbefehle an das Wallet-System der Börse zu senden und so bestehende Risikokontrollen zu umgehen. Bitget erklärte:
„Die Untersuchung ergab, dass der Angreifer eine Sicherheitslücke in einem Sicherheitsprodukt eines Drittanbieters ausnutzte, um an interne Zugangsdaten mit hohen Berechtigungen zu gelangen.“
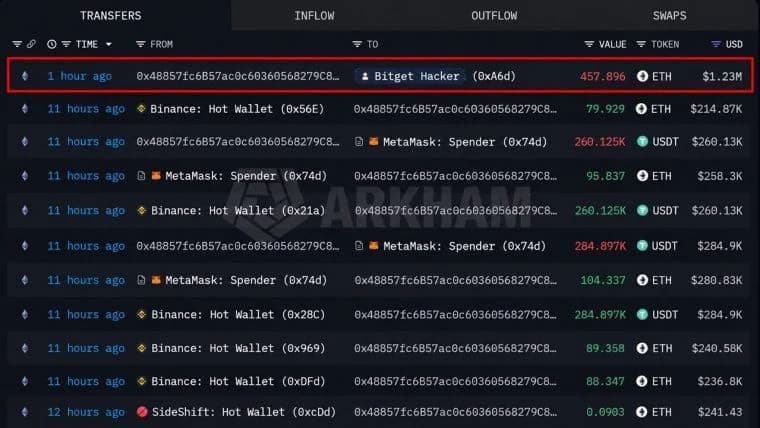
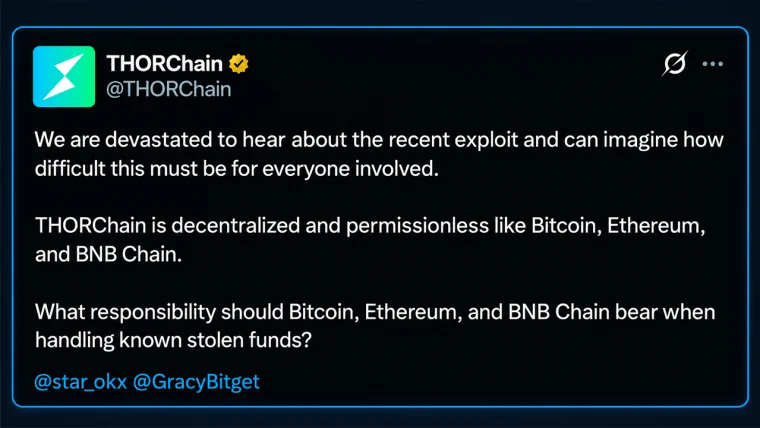
Das Unternehmen fügte hinzu, dass diese Zugangsdaten unbefugte Überweisungen ermöglichten, betonte jedoch, dass „private Schlüssel nicht kompromittiert wurden und Cold Wallets nicht betroffen waren“. Die kompromittierte Infrastruktur ermöglichte unbefugte Überweisungen über mehrere Blockchain-Netzwerke hinweg, darunter Ethereum, XRP Ledger und Tron. Daneben wurden Plattformen wie Thorchain und andere Infrastrukturen wie Uniswap, 1inch Fusion und Stargate genutzt.
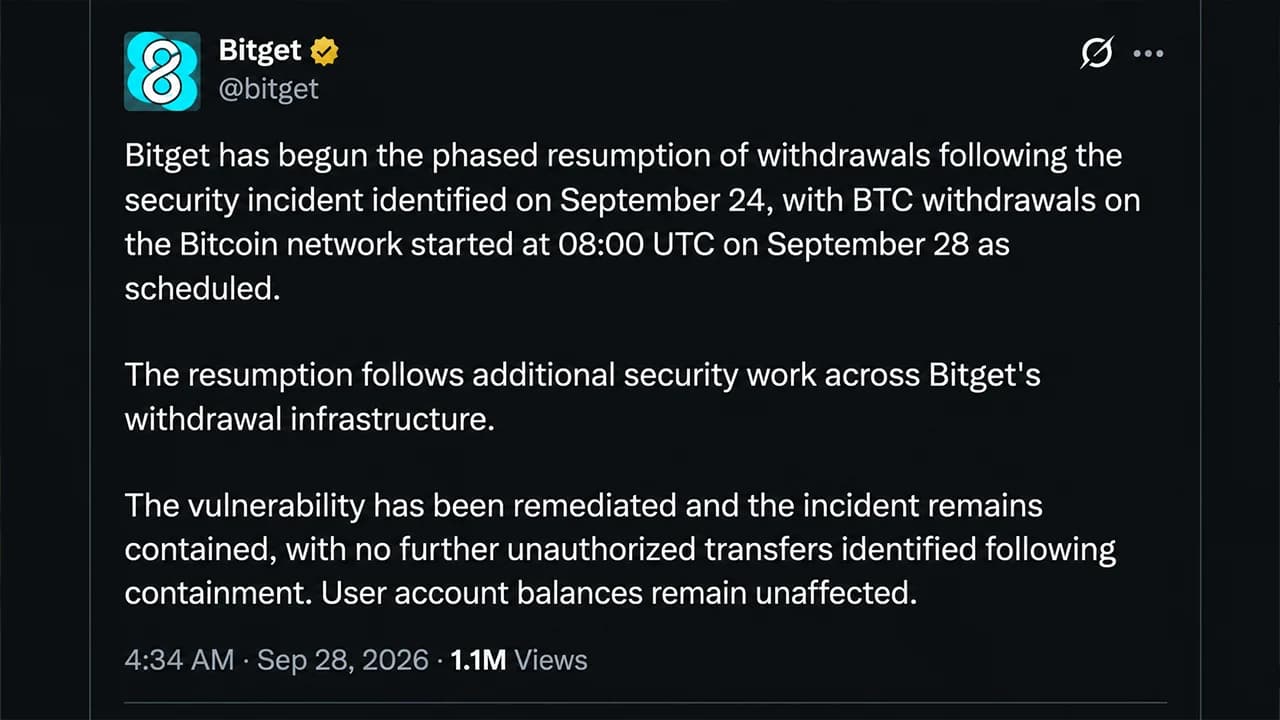
Bitget bezifferte den Schaden zunächst auf 351,6 Millionen US-Dollar, bevor eine anschließende Abgleichung die Zahl auf etwa 388 Millionen US-Dollar erhöhte. Anstatt die kryptografischen Mechanismen zum Schutz der Kundenvermögen zu knacken, nutzten die Angreifer vertrauenswürdigen Zugriff auf die Infrastruktur, die für die Autorisierung von Auszahlungen zuständig ist. „Bitget hat den Angriffsweg identifiziert, die Sicherheitslücke behoben und die Kontrollen in seiner gesamten Auszahlungsinfrastruktur verstärkt“, erklärte das Unternehmen am Montag. Die Börse überprüft derzeit ihre Sicherheitsabhängigkeiten von Drittanbietern, interne Zugriffskontrollen, die Überprüfung von Auszahlungen sowie die Erkennung ungewöhnlicher Aktivitäten. Sie versichert, dass die Guthaben auf den Kundenkonten davon unberührt bleiben.
Bitcoin-Auszahlungen werden wieder aufgenommen, während Ermittler nach den gestohlenen Geldern fahnden
Bitget teilte mit, dass es am 28. September um 8 Uhr UTC damit begonnen habe, BTC-Auszahlungen über die Bitcoin- und BSC-Netzwerke wiederherzustellen. Bis 9 Uhr morgens meldete die Börse die Bearbeitung von 9.585 BTC-Auszahlungen im Gesamtwert von etwa 4.098 BTC. Hinsichtlich der aktualisierten Verlustschätzung stellte das Unternehmen klar, dass diese „keine zusätzlichen unbefugten Transfers nach der Eindämmung der Situation darstellt“.
Unterdessen unterstützen die Forensik-Spezialisten Mandiant und Slowmist die Ermittlungen, untersuchen die Angriffsmethoden, überprüfen die Abhilfemaßnahmen und verfolgen die verschwundene Kryptowährung. „Einige betroffene Vermögenswerte wurden bereits in Abstimmung mit Branchenpartnern eingefroren“, teilte Bitget am Montag mit.
Die Börse hat zudem identifizierte Angreiferadressen und Rückverfolgungsinformationen weitergegeben, um den Ermittlern zu helfen, den Geldflüssen nachzugehen. CEO Gracy Chen hatte zuvor angedeutet, dass die Angriffsmethodik in hohem Maße mit Gruppen im Zusammenhang mit Nordkorea übereinstimme, obwohl die Ermittlungen noch andauern. Das Unternehmen erklärte:
„Bitget rechnet damit, noch in dieser Woche einen offiziellen Sicherheitsbericht fertigzustellen, und wird weitere Erkenntnisse veröffentlichen, sobald diese verifiziert sind.“
Bitgets 464-Millionen-Dollar-Schutzfonds steht vor seiner größten Bewährungsprobe
In der Erklärung der Börse wird eine umfassende Reservequote von 127 % sowie ein Nutzerschutzfonds von über 464 Millionen US-Dollar angegeben. Der jüngsten Mitteilung zufolge bleiben die Kundenguthaben unberührt, obwohl es sich bei dem Vorfall um die erste Sicherheitsverletzung dieser Art seit acht Jahren handelt.
„Die Reaktion von Bitget auf diesen Vorfall wird daher über die Behebung der Sicherheitslücke selbst hinausgehen“, erklärte das Unternehmen in der Mitteilung. Die Auszahlungen von ETH sollen am 29. September wieder aufgenommen werden, gefolgt von USDT am 30. September und anderen unterstützten Token, Fiat-Währungen sowie Peer-to-Peer-Diensten am 2. Oktober.
„Der Fokus liegt nun darauf, die Erkenntnisse aus diesem Vorfall plattformweit umzusetzen und die erforderlichen Sicherheitsvorkehrungen zu verstärken, da die Infrastruktur und das Produktangebot von Bitget weiter wachsen“, heißt es abschließend in der Erklärung, die unserer Redaktion vorliegt.

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.