Der Sicherheitsvorfall bei Bitget in Höhe von 351,6 Millionen US-Dollar begann mit einer Reihe seltsamer Blockchain-Transaktionen und entwickelte sich schnell zu einem der größten bestätigten Vorfälle an zentralisierten Kryptobörsen des Jahres 2026. Was zunächst so aussah, als würden mindestens 150 bis 170 Millionen US-Dollar aus Wallets mit dem Bitget-Label abfließen, entwickelte sich schließlich zu einem fast doppelt so großen Vorfall, der XRP, Ethereum, Stablecoins, tokenisiertes Gold und mehrere andere Krypto-Assets umfasste.
Alles, was wir über den massiven Hackerangriff auf Bitget in Höhe von 351 Millionen Dollar wissen
GESCHRIEBEN VON

TEILEN
Wichtige Erkenntnisse
- Bitget entdeckte den Sicherheitsvorfall in Höhe von 351,6 Mio. US-Dollar am 24. September um 18:31 Uhr UTC und stoppte die Auszahlungen.
- Gracy Chen erklärt, dass der Schutzfonds von Bitget in Höhe von über 464 Millionen US-Dollar den gesamten Verlust von 351,6 Millionen US-Dollar auffangen kann.
- Bitget gibt an, dass keine privaten Schlüssel gestohlen wurden; ein vollständiger technischer Bericht soll innerhalb von 24 Stunden vorliegen.
Die Börse hat den Hack bestätigt, Auszahlungen eingefroren und die Zusammenarbeit mit Strafverfolgungsbehörden sowie On-Chain-Sicherheitsfirmen aufgenommen. CEO Gracy Chen erklärt, dass die Guthaben der Kunden unversehrt bleiben, Cold Wallets nicht betroffen sind und der über 464 Millionen US-Dollar große Nutzerschutzfonds von Bitget groß genug ist, um den gesamten Verlust zu decken.
Wie sich der Bitget-Hack abspielte
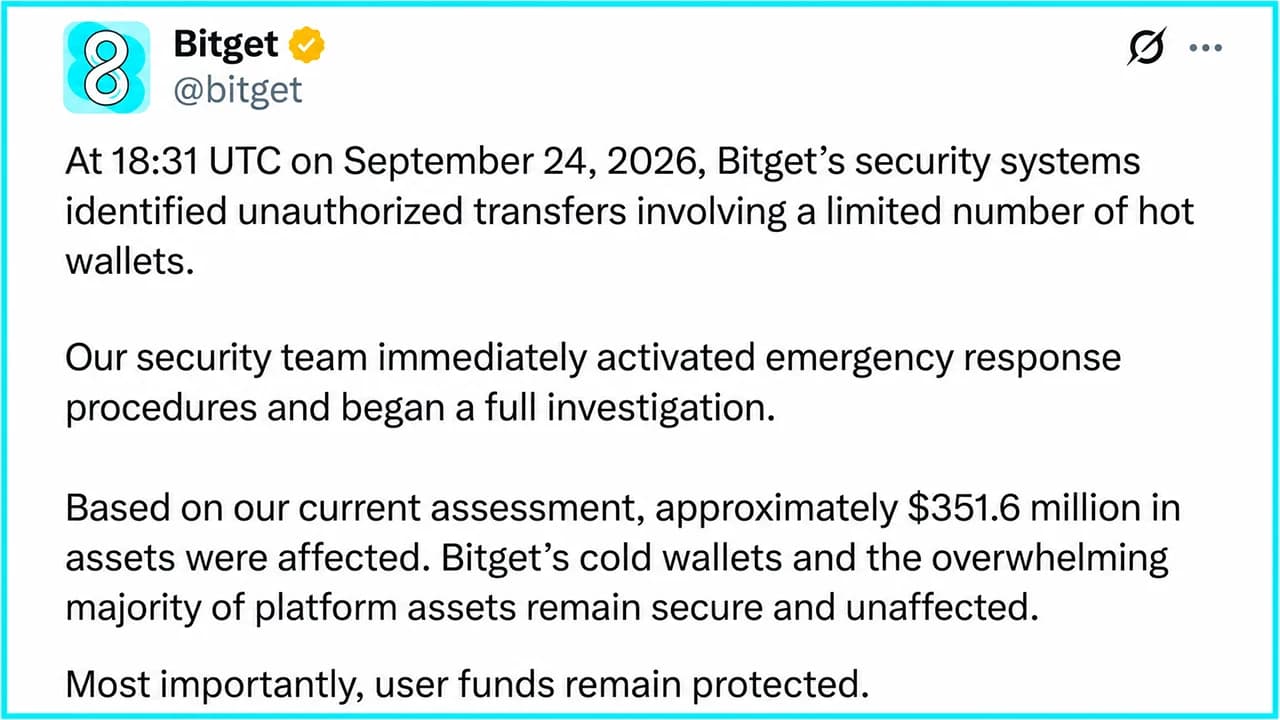
Am Donnerstag gab Bitget bekannt, dass seine Sicherheitssysteme am 24. September um 18:31 Uhr UTC unbefugte Überweisungen aus einigen seiner Hot Wallets entdeckt hatten. Innerhalb weniger Minuten wurden Notfallmaßnahmen aktiviert, verdächtige Adressen identifiziert und gemeldet sowie Strafverfolgungsbehörden und Blockchain-Sicherheitsfirmen kontaktiert.
Der Schaden war erheblich. Bitget schätzt, dass etwa 351,6 Millionen US-Dollar betroffen waren, gibt jedoch an, dass nur Teile seiner „Hot“- und „Warm“-Wallet-Ebenen kompromittiert wurden. Das Unternehmen betreibt eine dreistufige Wallet-Architektur und versichert, dass seine „Cold Wallets“ weiterhin vollständig sicher sind. Auszahlungen wurden anschließend plattformweit vorsorglich ausgesetzt. Einzahlungen und der Handel laufen weiterhin, wobei Bitget betonte, dass die Kontostände der Kunden nach wie vor die Vermögenswerte der Nutzer korrekt widerspiegeln.
Diese Unterscheidung ist wichtig, da die Börse damit faktisch zum Ausdruck bringt, dass es sich um einen bilanziellen Verlust des Unternehmens handelt und nicht um einen, den sie an die Kunden weitergeben will. Chen erklärte in mehreren X-Beiträgen, dass die Kunden keinen Schaden davontragen würden. Der Gründer der Börse sagte, der Nutzerschutzfonds von Bitget verfüge derzeit über mehr als 464 Millionen US-Dollar, womit der geschätzte Verlust von 351,6 Millionen US-Dollar etwa 112 Millionen US-Dollar unter dem angegebenen Wert des Fonds liege. Die Börse erklärt, der gesamte Vorfall falle daher vollständig in den Deckungsbereich des Fonds.
„Wir werden uns dem nicht entziehen“, erklärte Bitget in seiner offiziellen Mitteilung und versprach, dass „jeder Dollar und jede Entscheidung“ Rechenschaft abgelegt werde.
Die Blockchain sah Probleme, noch bevor Bitget sich äußerte
Noch bevor Bitget irgendetwas bestätigte, beobachteten Blockchain-Beobachter, wie Millionen von Dollar aus Wallets mit Börsenbezeichnung abflossen. Das anfängliche Bild konzentrierte sich auf Vermögenswerte in Höhe von etwa 150 bis über 170 Millionen US-Dollar, die an neue Adressen transferiert wurden. Das ist nicht das Verhalten von jemandem, der nach der besten Ausführung sucht.
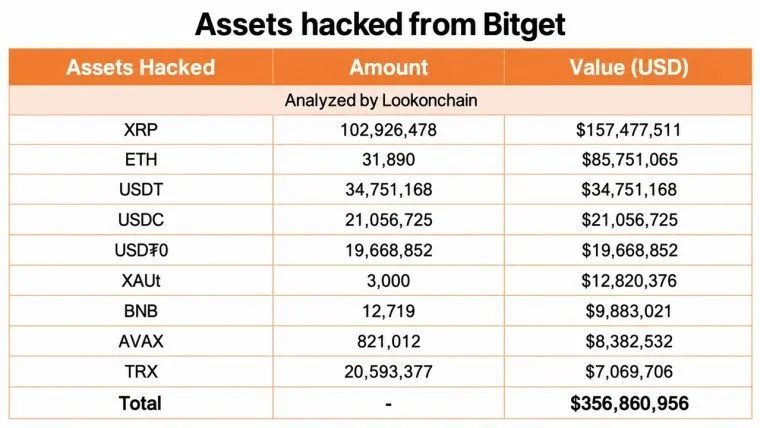
Als sich das Bild weitete, verfolgten On-Chain-Forscher die Vermögenswerte über mehrere Netzwerke hinweg. Die spätere Aufstellung von Lookonchain umfasste etwa 102,93 Millionen XRP im Wert von 157,5 Millionen Dollar, 31.890 ETH im Wert von 85,8 Millionen Dollar, 34,75 Millionen USDT, 21,05 Millionen USDC, 19,67 Millionen USDT0, 3.000 XAUt, 12.719 BNB, 821.012 AVAX und 20,59 Millionen TRX.
Ein großer Teil der Vermögenswerte, die über Ethereum-Virtual-Machine-kompatible Netzwerke bewegt werden konnten, wurde rasch konsolidiert und in Ethereum umgewandelt. Lookonchain schätzte, dass dieser Anteil schließlich etwa 67.982 ETH erreichte. Der Unterschied zwischen dieser Zahl und der Schätzung von Bitget in Höhe von 351,6 Millionen US-Dollar ist bedeutend. Die Zahl von rund 183 Millionen US-Dollar bezog sich auf einen für On-Chain-Tracker sichtbaren, markanten Cluster, während die Zahl von Bitget die Bilanzierung über die betroffene Infrastruktur und zusätzliche Blockchains hinweg widerspiegelt, einschließlich der enormen XRP-Position. Mit anderen Worten: Die ersten Blockchain-Alarme und On-Chain-Ermittler haben einen Teil des Feuers entdeckt, nicht das gesamte Gebäude.
Bitget gibt an, dass seine privaten Schlüssel nicht gestohlen wurden
Das sich abzeichnende technische Bild könnte der folgenreichste Aspekt des Vorfalls sein. In einem nachfolgenden Update erklärte Chen, dass die privaten Schlüssel von Bitget nicht kompromittiert wurden. Stattdessen haben Angreifer laut ihrer vorläufigen Beschreibung eine kritische Backend-Komponente innerhalb der Wallet-Infrastruktur der Börse kompromittiert und konnten Transaktionsdaten fälschen oder manipulieren, die in den regulären Autorisierungs- und Signaturprozess von Bitget gelangten.

Dies würde einen ganz anderen Angriff darstellen als den bloßen Diebstahl eines privaten Schlüssels. Sollte sich die Darstellung von Bitget bestätigen, wurde das System, das darüber entscheidet, was signiert werden soll, so manipuliert, dass es Transaktionen autorisierte, die niemals hätten stattfinden dürfen. Die Schlüssel könnten daher technisch gesehen sicher geblieben sein, während die Infrastruktur, die ihnen Anweisungen zuführt, versagte.
Chen erklärte, der Vorfall sei eingedämmt worden und weitere unbefugte Überweisungen seien nicht mehr möglich. Bitget hat es jedoch vermieden, einen endgültigen Angriffsvektor offiziell zu benennen, bis die Untersuchung abgeschlossen ist. Damit bleiben zahlreiche Fragen offen. Die Ermittler müssen noch klären, wie das Backend durchdrungen wurde, welche Zugriffsrechte die Angreifer erlangten, warum die bestehenden Kontrollmechanismen die Transaktionen nicht zurückwiesen und ob zusätzliche Authentifizierungsmaßnahmen oder Sicherheitsvorkehrungen in den Transaktionsrichtlinien diese hätten verhindern können.
Hat Nordkoreas Lazarus-Gruppe Bitget angegriffen?
Dann ist da noch die Nordkorea-Frage. Berichte und Social-Media-Beiträge im Anschluss an Chens Live-Update haben vorläufige IP- oder Routing-Informationen mit Infrastrukturmustern in Verbindung gebracht, die zuvor mit nordkoreanischen Angreifern assoziiert wurden. Dies führte schnell zu Spekulationen, dass die Lazarus-Gruppe dafür verantwortlich sein könnte. Vorerst ist es genau das: Spekulation.
Die Zufälle lassen sich unmöglich ignorieren. Nordkoreanische Hacker, insbesondere die staatlich finanzierte Lazarus-Gruppe, wurden für einige der größten Diebstähle im Kryptobereich verantwortlich gemacht, vor allem für den Bybit-Hack im Februar 2025 mit einem Schaden von rund 1,5 Milliarden US-Dollar. Solange die Ermittler jedoch keine technischen Indikatoren, Geldwäschemuster oder andere Beweise veröffentlichen, die den Angreifer von Bitget mit einer bekannten Gruppe in Verbindung bringen, sollte „Lazarus“ eher eine Hypothese als eine Schlussfolgerung bleiben.
Was passiert nun mit den Bitget-Nutzern?
Für die Kunden ist das unmittelbare Problem die Auszahlung. Diese bleiben deaktiviert, während Bitget seine Sicherheitsüberprüfung durchführt. Die Börse teilt mit, dass ihre Teams gleichzeitig die betroffene Infrastruktur reparieren und die Wiederaufnahme der Auszahlungen vorbereiten, doch Chen hat es abgelehnt, einen Zeitpunkt für die Wiedereröffnung zu nennen, den sie nicht garantieren kann. Einzahlungen und der Handel sind weiterhin möglich.
Auch der Schutzfonds steht nun unter genauer Beobachtung. Bitget gibt an, dass sein Wert von mehr als 464 Millionen US-Dollar den geschätzten Verlust problemlos abdeckt, obwohl die bisher veröffentlichten Mitteilungen keine unabhängige Echtzeit-Prüfung der Zusammensetzung oder der getrennten Verwahrung des Fonds darstellen.
Die Wiederherstellung ist eine andere Sache. An Fiat-Währungen gebundene Stablecoins wie USDT und USDC können potenziell über vom Emittenten kontrollierte Verträge eingefroren werden, solange die Vermögenswerte identifizierbar bleiben. Natives Ethereum, das in neuen Wallets liegt, lässt sich wesentlich schwerer blockieren, was die schnelle Umwandlung des Angreifers in ETH besonders bedeutsam macht.
Chen hat die Community regelmäßig auf dem Laufenden gehalten und betont, dass die Börse gemeinsam mit Mandiant und Slowmist an einer umfassenden Untersuchung des Vorfalls arbeitet. Sie bekräftigte erneut, dass „die Guthaben der Nutzer unberührt bleiben“, und erklärte, dass der Nutzerschutzfonds von Bitget die durch den Vorfall entstandenen Verluste decken werde. Chen fügte hinzu, dass die Bitget Wallet nicht betroffen sei, da ihre Infrastruktur für die Selbstverwahrung von der Börse getrennt sei. Dieser Vorfall sollte auch nicht mit Bitgets Vorfall im April 2025 verwechselt werden, bei dem es um Market Making, Bots und Arbitrage im Wert von rund 100 Millionen US-Dollar ging. Dabei handelte es sich um ein separates Ereignis mit einem anderen Mechanismus. Der nächste wichtige Beweis dürfte direkt von Bitget kommen. Die Börse hat stündliche Updates und einen vollständigen Vorfallsbericht innerhalb von 24 Stunden nach der ersten Meldung versprochen, einschließlich einer Ursachenanalyse und Korrekturmaßnahmen.
Bis dahin sprechen drei Zahlen Bände: 351,6 Millionen US-Dollar waren betroffen, dahinter stehen angeblich mehr als 464 Millionen US-Dollar, und die Bitget-Nutzer warten darauf, dass die Auszahlungen wieder funktionieren. Die vierte Zahl – wie viel der gestohlenen Kryptowährung tatsächlich wiederbeschafft werden kann – bleibt reine Spekulation.

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.