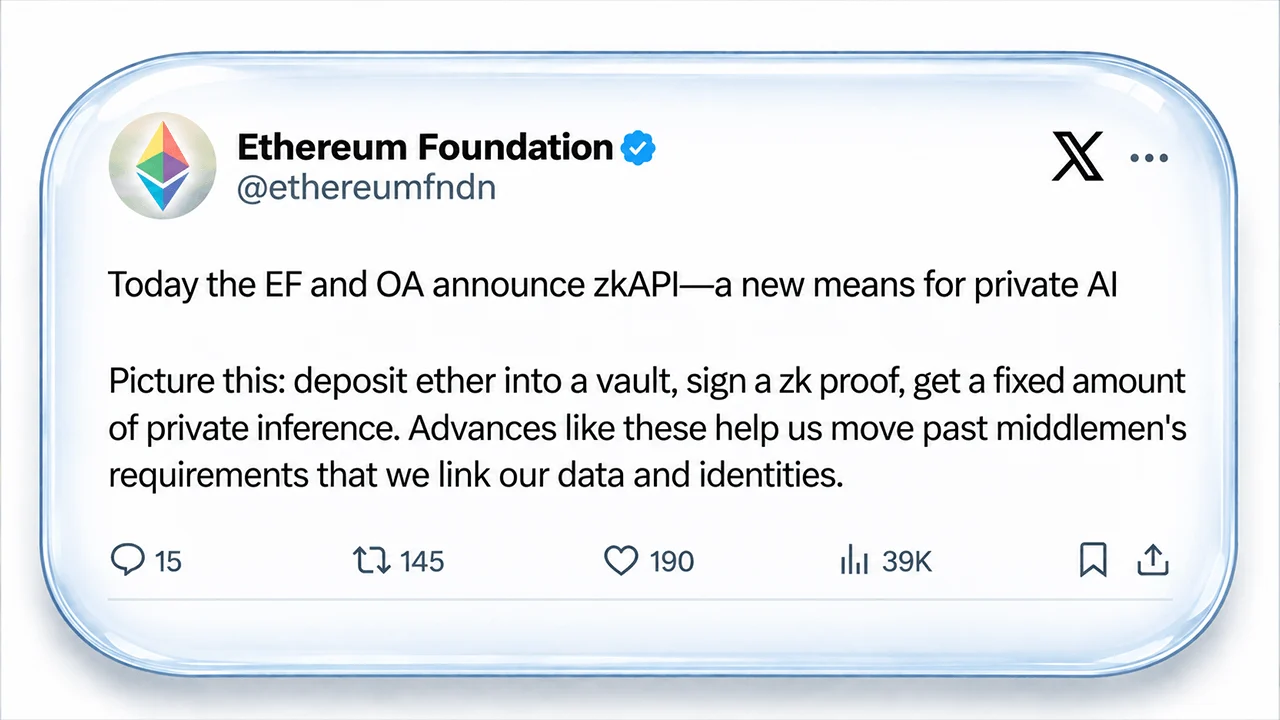
Die Ethereum Foundation und das Open Anonymity Project haben zkAPI eingeführt, ein System, mit dem Nutzer KI- und andere nutzungsabhängige Dienste im Voraus bezahlen können, ohne bei jeder Anfrage ihre Rechnungsdaten anzugeben. zkAPI ist seit dem 1. Oktober im Ethereum-Mainnet verfügbar und nutzt Zero-Knowledge-Proofs sowie Einmal-API-Schlüssel, um den Zahler von dem, was er kauft, zu trennen. Es gibt jedoch einen Haken: Die KI sieht weiterhin die Eingabeaufforderung, und die Anonymität kann an anderer Stelle untergraben werden.
Die zkAPI von Ethereum verleiht KI-Zahlungen einen Datenschutzmantel – allerdings mit einem Haken
GESCHRIEBEN VON

TEILEN
Das Wichtigste auf einen Blick
- Das zkAPI der Ethereum Foundation (EF) ging am 1. Oktober live und trennt API-Zahlungen von der Identität.
- „Open Anonymity“ nutzt Zero-Knowledge-Proofs, damit bezahlte API-Anfragen nicht zugeordnet werden können.
- KI-Anbieter sehen weiterhin die Eingabeaufforderungen, während zkAPI-Nutzer ihre Identität über IP-Daten preisgeben können.
Ethereum will die Spuren der KI verwischen
Jede Frage, die an ein kommerzielles KI-Modell gerichtet wird, kann mehr Spuren hinterlassen, als sich die meisten Nutzer wahrscheinlich vorstellen. Ein API-Schlüssel ist mit einem Konto verknüpft. Das Konto ist mit Geld verknüpft. Hinter beidem sammeln sich die Eingabeaufforderungen an. Die Ethereum Foundation (EF) bringt das Problem auf den Punkt: „Jeder KI-API-Aufruf trägt heute eine Identität in sich.“ Das ist die Spur, die zkAPI zu unterbrechen versucht.
zkAPI wurde am 1. Oktober von der Ethereum Foundation und dem Open Anonymity Project ins Leben gerufen und ermöglicht es Nutzern, ETH, USDC oder andere unterstützte Guthaben in einen Ethereum-Tresor einzuzahlen und später KI-Anfragen zu bezahlen, ohne dem Zahlungsserver ihre Identität preiszugeben. Der KI-Anbieter erhält die Anfrage, nicht jedoch die dahinterstehende Abrechnungsidentität.
Die Beschreibung der Stiftung ist bemerkenswert, weil diese Abrechnungshistorie sehr persönlicher Natur sein kann. „Eingabeaufforderungen sind persönlich. Menschen befragen KI-Modelle zu ihrer Gesundheit, ihren Finanzen, ihren Zweifeln“, heißt es in dem Blogbeitrag der Stiftung mit dem Titel „Introducing zkAPI: private usage credits for any API“. Sammeln sich genügend solcher Fragen unter einem Konto an, hat der Anbieter nicht nur eine Rechnung. Er verfügt möglicherweise über eine jahrelange Aufzeichnung dessen, worüber jemand nachgedacht hat.
Geld in den Tresor einzahlen und dann von der Rechnung verschwinden
Der Trick von zkAPI beginnt mit einer normalen Ethereum-Transaktion. Ein Nutzer zahlt Guthaben in einen Tresor-Vertrag ein. Danach werden die Mittel durch einen privaten Beleg repräsentiert, der ausgegeben werden kann, ohne dass erkennbar ist, aus welcher ursprünglichen Einzahlung das Geld stammt. Wie es in der Beschreibung der EF heißt: „zkAPI trennt die Zahlung von der Identität.“
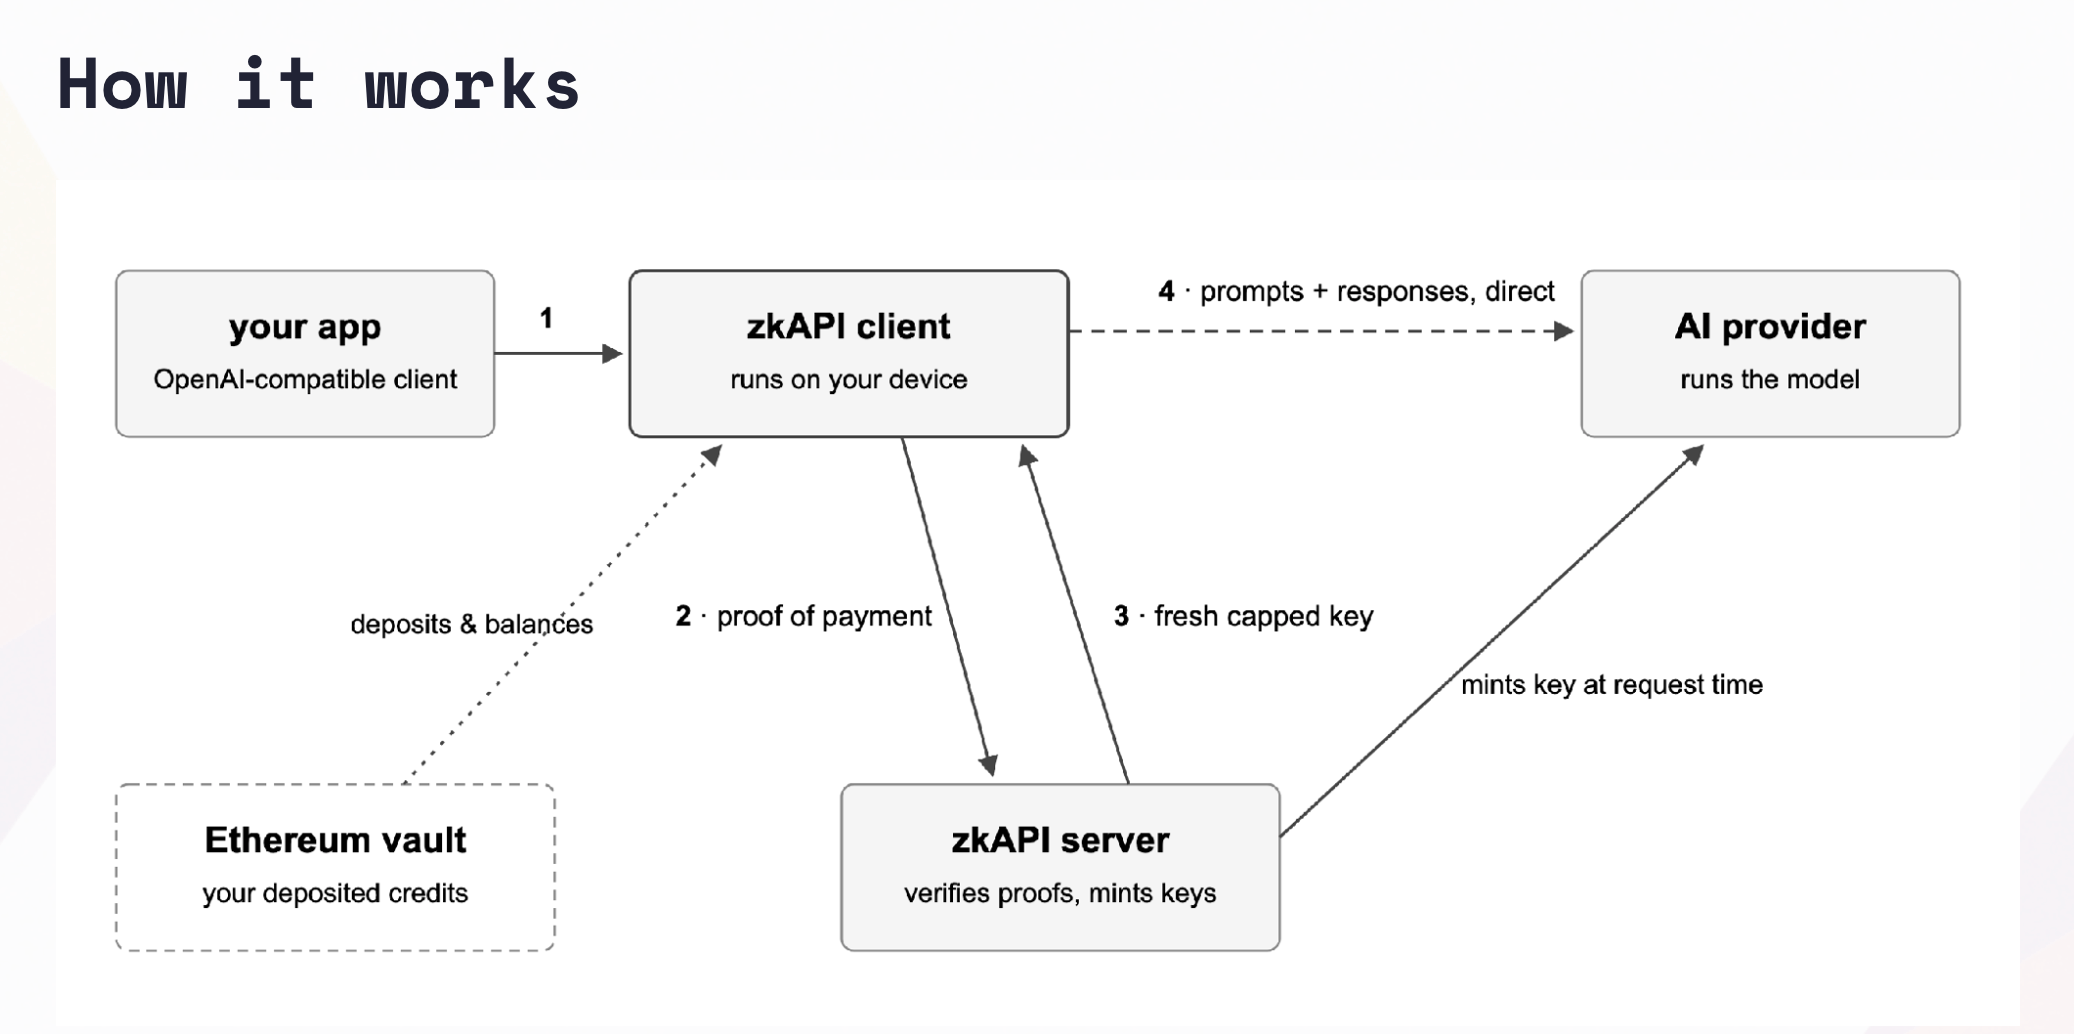
Software, die auf dem Gerät des Nutzers läuft, erstellt dann einen Zero-Knowledge-Proof, der belegt, dass ein gedeckter Gutschein die angeforderte Ausgabe abdecken kann und noch nicht ausgegeben wurde. Der Server überprüft die Aussage, ohne zu erfahren, welcher Gutschein dem Nutzer gehört. Die technischen Details werden schnell komplex. Einzahlungen sind Verpflichtungen innerhalb eines 32 Ebenen tiefen Merkle-Baums. Bei der Ausgabe entstehen Einweg-Seriennummern, sogenannte „Nullifier“, während Groth16-Beweise auf der BN254-Kurve und Poseidon-Hashing die kryptografische Hauptarbeit übernehmen.
Der Nullifier ist sozusagen der Streifenpolizist. Versucht man, denselben Kontostand zweimal auszugeben, verrät die Doppelbuchung das Spiel. Bleibt man im Rahmen des Kontostands, ist das Protokoll so ausgelegt, dass der Geldschein nicht zugeordnet werden kann. Oder, um es mit den Worten der Stiftung zu sagen:
„Ein Nutzer, der sein Guthaben nicht überschreitet, bleibt nicht zuordenbar.“
Die KI erhält einen Einmal-Schlüssel
Der cleverste Teil findet nach der Zahlungsautorisierung statt. Anstatt dem Anbieter der künstlichen Intelligenz (KI) einen permanenten API-Schlüssel zuzuweisen, der an ein gewöhnliches Kundenkonto gebunden ist, überprüft der Server von zkAPI den Zahlungsnachweis und erstellt einen neuen, kurzlebigen Schlüssel mit einem Dollar-Limit. Der Schlüssel befindet sich ausschließlich im Speicher des Geräts des Nutzers. Dann wird die Anfrage direkt an den KI-Anbieter weitergeleitet. „Der Server, der das Geld verwaltet, sieht niemals Inhalte, und der Anbieter, der Inhalte sieht, erfährt niemals die Abrechnungsidentität hinter einem Schlüssel“, erklärte die Stiftung. Wenn dieser temporäre Schlüssel abläuft, erfasst der Anbieter den tatsächlich verbrauchten Betrag in einer signierten Nutzungsquittung. zkAPI zieht diesen Betrag vom privaten Guthaben des Nutzers ab, anstatt automatisch die gesamte Ausgabenobergrenze zu belasten. Das bedeutet, dass eine einzige Autorisierung eine gesamte Sitzung abdecken kann, anstatt für jede Frage eine Ethereum-Transaktion zu erfordern. Das Zahlungssystem weiß, dass jemand bezahlt hat. Die KI weiß, dass jemand eine Frage gestellt hat. Keines von beiden soll genug wissen, um die beiden miteinander in Verbindung zu bringen.
Ethereum selbst erhält einen noch eingeschränkteren Einblick. Die öffentliche Blockchain kann Einzahlungen, Kontoschließungen und Abhebungen sehen, aber nicht, wofür das Guthaben verwendet wurde. Das Geld kann auch zurückgefordert werden, falls die zkAPI-Server verschwinden. „Man kann sein Guthaben schließen und on-chain abheben, selbst wenn alle zkAPI-Server verschwinden“, erklärt der Blogbeitrag der EF.
Der Datenschutz-Trick hat eine Hintertür
Es gibt hier jedoch keinen Unsichtbarkeitsmantel. Die zkAPI-Technologie trennt die Abrechnungsidentität von der API-Nutzung. Sie verbirgt nicht auf magische Weise, was jemand in ein KI-Modell eingibt. Der Anbieter erhält weiterhin Eingabeaufforderungen und Antworten, da er das Modell ausführen muss. Auch Netzwerkinformationen können die Person am anderen Ende verraten. Eine stabile IP-Adresse, Zeitmuster oder wiederholtes Verhalten können dabei helfen, vermeintlich getrennte Sitzungen wieder miteinander zu verknüpfen. Die Stiftung geht sehr offen auf ein weiteres Problem ein und erklärt:
„Gemeinsam genutzte Eingabeinhalte können für jeden, der die Eingaben lesen kann, als Fingerabdrücke dienen.“
Wer immer wieder denselben Arbeitgeber, Familienmitglieder, Schreibgewohnheiten, Projektdokumente oder alte Gesprächshistorien erwähnt, dessen Inhalte können dazu führen, dass sich das Puzzle wieder zusammensetzt. Nutzern, die eine stärkere Anonymität im Netzwerk anstreben, werden Tor und neue Verbindungen für separate Sitzungen empfohlen. Im Repository des Protokolls wird zkAPI zudem als experimentell gekennzeichnet.
Dennoch ist KI nur der erste Schritt. Dasselbe System könnte Blockchain-RPC-Abfragen, Bild- und Videoaufträge, VPN-Bandbreite sowie Machine-to-Machine-Dienste verarbeiten, bei denen Software-Agenten für Arbeit bezahlen, ohne herkömmliche Kundenkonten zu führen. Das macht das Konzept von zkAPI sowohl enger gefasst als auch interessanter als anonyme KI. Es verspricht nicht, dass niemand etwas weiß. Es versucht sicherzustellen, dass niemand alles weiß.


Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.