Det er nu 11 dage siden, at de såkaldte »white hat«-hackere stjal næsten 4.000 BTC fra Liquid Network. Siden da, efter at 3.400 BTC er blevet returneret og en hel del skænderier på blockchainen, fungerer L-BTC-til-BTC-konverteringerne stadig ikke på Liquid, og hackerne sidder stadig på 598,50 BTC til en værdi af mere end 45 millioner dollars.
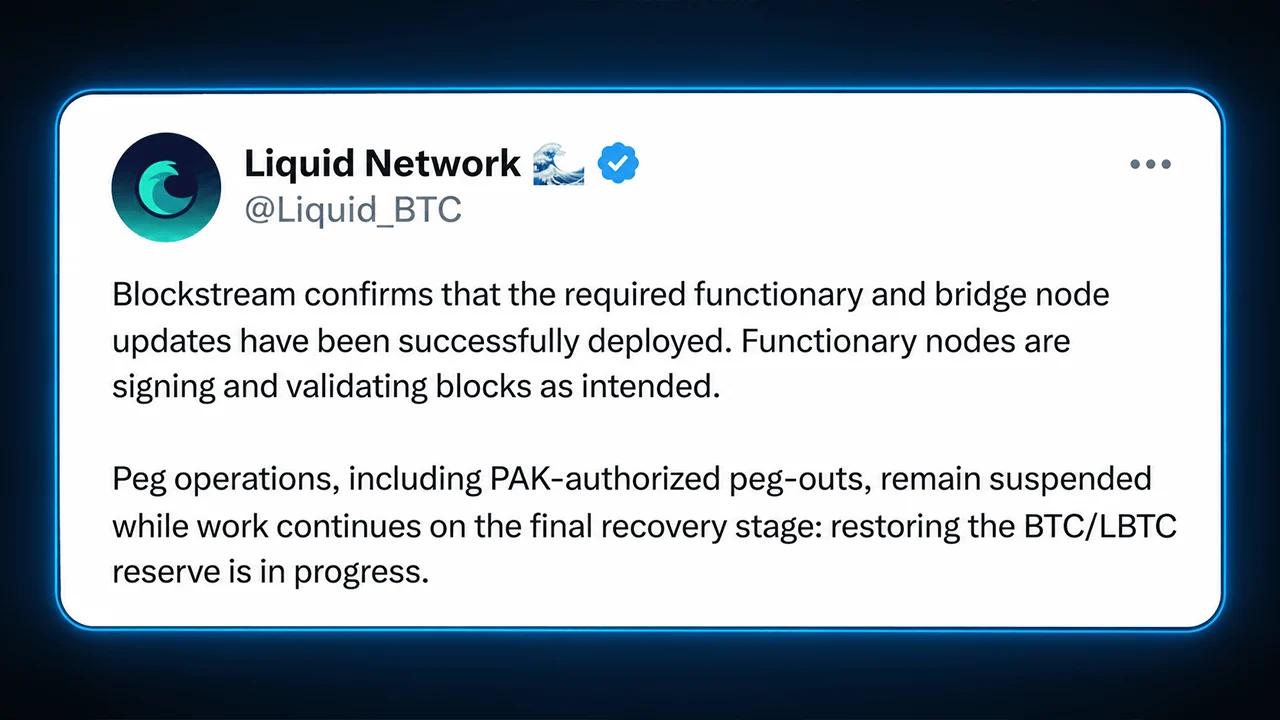
L-BTC Peg-Out er stadig lukket ned, da Blockstream afviser hackerens krav
SKREVET AF

DEL
Hovedpunkter
- Hackerne på Liquid har returneret 3.400 BTC, men de sidder stadig på 598,50 BTC til en værdi af over 45 millioner dollars.
- Blockstream siger, at L-BTC’s 1:1-binding er dækket, men 11 dage senere kan indehaverne stadig ikke benytte udbetalingerne.
- Liquid, Symbiosis og Nomic har nu været udsat for 3 sikkerhedsbrud, hvilket har sat BTC-baserede projekter under lup.
Efter sikkerhedshullet den 6. september er omkring 85 % af de stjålne bitcoins blevet returneret, men resten er stadig i hænderne på protokollens angribere. Blockstream, der står for vedligeholdelsen af Liquid Network, har nægtet at betale for de resterende mønter og kræver, at de 598,50 BTC returneres. Liquid Networks L-BTC-reserver har stadig et underskud, da protokollen viser 4.234,76 L-BTC i omløb, men der er kun 3.632,23 BTC i behold.
Liquids peg-outs forbliver frosne, da 598,50 BTC stadig er hos hackerne
Selvom Liquid Network er genoptaget, er L-BTC-peg-outs stadig lukket ned, og Sideswap oplyste, at »L-BTC endnu ikke kan indløses til bitcoin.« Sideswap tilføjede, at »Blockstream har sagt, at peggen vil blive dækket 1:1, og at peg-out-returneringerne vil ske i et senere trin.« Blockstreams grundlægger Adam Back skrev et indlæg på X og insisterede på, at 1:1-peggen mellem L-BTC og BTC vil blive dækket, og han opfordrede indehaverne til ikke at sælge L-BTC over-the-counter (OTC) med rabat.
Der har ikke været noget officielt indlæg om, at »peg-out er live« siden da. Hackerne ser fortsat en stor mængde OP_RETURN-beskeder på blockchainen, herunder krypterede beskeder, der ikke kan ses, medmindre man har den private nøgle. Tegnebogen er også blevet ramt af poisoning-angreb, hvor svindlere genererer en falsk tegnebogsadresse, der visuelt afspejler det første og sidste tegn i en legitim adresse, som ejeren besidder.
Den enhed eller de angribere, der har oprettet disse forfalskede tegnebøger, håber, at ejeren uforvarende kopierer og indsætter den forfalskede adresse fra sin seneste transaktionsoversigt, næste gang vedkommende overfører midler, hvilket permanent omdirigerer aktiverne til dem. Ud over de påståede "poisoning"-angreb, der er blevet påpeget af blockchain-udforskere som mempool.space, findes der også en lang række svindleriske meddelelser, der sendes til Liquid Network-hackerens tegnebog.
BTC-støttede projekter står over for et voksende tillidsproblem
Hvad der sker herefter, er der ingen, der ved. Desuden blev hacket mod Liquid Network også efterfulgt af angreb mod Symbiosis’ bitcoin-bro og et angreb mod Nomics nBTC. Alle tre har efterladt en dårlig smag i munden hos folk, hvad angår BTC-baserede token-projekter, broer og layer 2 (L2)-platforme. Lightning Networks kapacitet faldt fra 3.850 BTC ved udgangen af august til de nuværende 3.720 BTC.
Liquid-hackersagen er stadig ikke afsluttet, men den afslører en ubehagelig sandhed. BTC-baserede tokenprotokoller er fuldstændig afhængige af skrøbelig menneskelig tillid og langsom styring. Blockstreams afvisning af at indrømme noget sætter L-BTC-indehavere i en tilstand af lammelse, indtil der findes en løsning. Hvis angreb, opdagede sårbarheder og AI-assisterede kontraktudtømninger som disse fortsætter, vil BTC-baserede projekter og L2'er begynde at ligne mindre innovation og mere en gidselforhandling.

Denne artikel er oversat fra engelsk ved hjælp af kunstig intelligens. Den originale engelske version er den autoritative kilde; automatiske oversættelser kan indeholde unøjagtigheder, især i juridisk og lovgivningsmæssig terminologi.