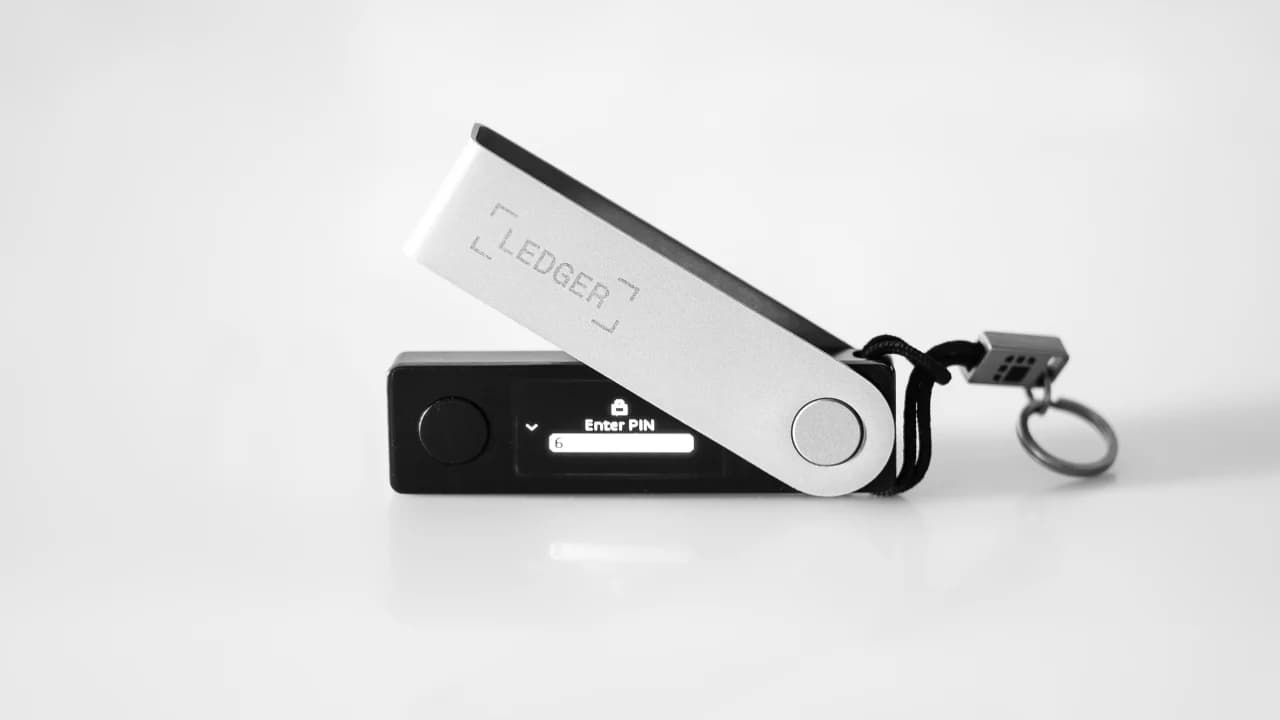
হ্যাকাররা ওয়েব টেস্টিং প্ল্যাটফর্ম Optimizely-কে দখল করে হার্ডওয়্যার ওয়ালেট নির্মাতা Ledger সহ ১৭৮টি সংস্থার ওয়েবসাইটে ক্রিপ্টো চুরির কোড স্থাপন করেছে।
ক্রিপ্টো ঠিকানা বদল আক্রমণে লেজারসহ আরও ১৭৭টি ব্র্যান্ড আক্রান্ত
লেখক
শেয়ার
মূল বিষয়সমূহ
- Report URI ১৭৮টি ব্র্যান্ডের ১৮৮টি Optimizely স্নিপেটে ম্যালওয়্যার শনাক্ত করেছে, যার মধ্যে রয়েছে Ledger, Zoom এবং HSBC।
- কোডটি অনুলিপি করা ক্রিপ্টো ঠিকানাগুলো আক্রমণকারীর ঠিকানার সাথে প্রতিস্থাপন করেছিল; সোমবার পর্যন্ত প্রায় ৭,০০০ ডলার চুরি হয়ে গিয়েছিল।
- অপ্টিমাইজলি বলেছে তারা সাইনআপের একটি ত্রুটি মেরামত করেছে, অ্যাক্সেস রিসেট করেছে, তবে এখনও আক্রমণটি তদন্ত করছে।
আক্রমণটি কীভাবে কাজ করেছিল
আক্রমণটি গতকাল ঘটেছিল, এবং ওয়েবসাইট স্ক্রিপ্ট মনিটরকারী প্রতিষ্ঠান Report URI-এর স্কট হেলমে একই দিনে ঘটনাটির বিস্তারিত বিবরণ প্রকাশ করেছিলেন। তিনি লিখেছেন:
২০২৬ সালের ১৬ নভেম্বর, অপ্টিমাইজলি ওয়েব এক্সপেরিমেন্টেশন প্ল্যাটফর্মের মাধ্যমে ১৭৮টি সংস্থার দর্শকদের কাছে ক্ষতিকর জাভাস্ক্রিপ্ট পরিবেশন করা হয়েছিল। তালিকায় বিশ্বের সবচেয়ে বেশি ভিজিট করা কিছু সাইট রয়েছে: Zoom, BBC, CNN, Salesforce, Gitlab, IKEA, HSBC, Equifax, Air France-KLM, Ledger এবং Peacock।
Optimizely Web কোম্পানিগুলোকে প্রতিটি পৃষ্ঠায় Optimizely-এর সার্ভার থেকে একটি ছোট JavaScript “snippet” লোড করে A/B পরীক্ষা চালাতে দেয়। আক্রমণকারী সরাসরি কোনো ওয়েবসাইটে প্রবেশ করেনি; বরং তারা গ্রাহকদের Optimizely প্রকল্পের একটি ঐচ্ছিক কাস্টম-কোড ফিল্ডে তাদের নিজস্ব কোড লিখেছিল, ফলে ম্যালওয়্যারটি এমন একটি ডোমেইন থেকে পরিবেশিত হয়েছে যেটি প্রতিটি প্রভাবিত সাইট ইতিমধ্যেই বিশ্বাস করেছিল।
Report URI জানিয়েছে যে তারা ১,৬১১টি Optimizely স্নিপেট পরীক্ষা করেছে এবং ১৮৮টি সংক্রমিত পেয়েছে। পেইলোডটি ছিল একটি বহুমুখী কিট যা ক্রিপ্টোকারেন্সি ওয়ালেট ঠিকানা পরিবর্তন করত, পেমেন্ট কার্ড স্কিম করত, কুকিজ ও স্ক্রিনশট চুরি করত, এবং পুরনো iPhone ও iPad-এ iOS এক্সপ্লয়েট কিট পাঠাত।
দ্য ক্রিপ্টো ক্লিপার
ক্রিপ্টো ব্যবহারকারীদের জন্য সবচেয়ে বিপজ্জনক অংশ ছিল ঠিকানা বদল, বিভিন্ন গবেষণা অ্যাকাউন্ট ঝুঁকিটি নিম্নরূপ সংক্ষেপে তুলে ধরেছে:
যেকোনো ট্যাবে একটি সংক্রমিত সাইট খোলা থাকলে, আপনি যে ক্রিপ্টো ঠিকানাটি কপি করেছিলেন তা আক্রমণকারীদের নিয়ন্ত্রণাধীন অন্য কোনো ঠিকানার সাথে বদলে যেতে পারতো।
ক্লিপার নামে পরিচিত এই কৌশলটি সেই সুযোগকে কাজে লাগায় যে বেশিরভাগ মানুষ দীর্ঘ ওয়ালেট ঠিকানাগুলো অক্ষর অনুযায়ী যাচাই না করে কপি-পেস্ট করে। রিপোর্ট URI জানিয়েছে যে আক্রমণকারীর প্রথম ক্রিপ্টো ক্লিপার বিল্ডটি 08:10 UTC-এ দেখা গিয়েছিল, এবং চুরি করা তহবিলগুলো 13:03 UTC-এর মধ্যে এক্সচেঞ্জে স্থানান্তরিত হয়েছিল। হেলমে নিশ্চিত করেছেন “আক্রমণকারীদের কাছে যাচাইকৃত লেনদেন।” আক্রমণের সঙ্গে যুক্ত ওয়ালেটগুলো সোমবারের মধ্যে প্রায় ৭,০০০ ডলার পেয়েছিল।
তালিকায় লেজারের উপস্থিতি বিশেষভাবে লক্ষণীয়, কারণ কোম্পানির গ্রাহকরা ক্রিপ্টো হোল্ডার এবং তাদের অনেকেই সফটওয়্যার ডাউনলোড ও সেটআপ গাইড অনুসরণ করতে ওয়েবসাইটটি ব্যবহার করেন। Report URI-এর টাইমলাইন দেখায় যে Ledger-এর স্নিপেটটি 20:41 UTC-এ পরিষ্কার করা হয়েছিল, যা প্রায় 20:40 থেকে 21:10 UTC-এর মধ্যে ব্যাপক পরিচ্ছন্নতার প্রথমগুলোর মধ্যে একটি।
অবশেষে অপ্টিমাইজেলির প্রতিক্রিয়া
Optimizely লঙ্ঘন নিশ্চিত করেছে এবং এক মুখপাত্র বলেছেন যে একটি অননুমোদিত পক্ষ তাদের এক্সপেরিমেন্টেশন অ্যাকাউন্ট সাইনআপ ফ্লো-তে একটি দুর্বলতা কাজে লাগিয়েছে, আরও যোগ করে:
আমরা দুর্বল পথটিতে অ্যাক্সেস ব্লক করেছি এবং একটি ফিক্স প্রয়োগ করেছি। আমরা প্রভাবিত প্রকল্পগুলো থেকে ইনজেক্টেড কোড সরিয়েছি। আমরা সক্রিয় সেশনগুলো শেষ করেছি, টোকেন বাতিল করেছি এবং প্রভাবিত ব্যবহারকারী অ্যাকাউন্টগুলোর অ্যাক্সেস রিসেট করেছি।
Optimizely দল আরও জানিয়েছে যে তারা প্রভাবিত গ্রাহকদের অবহিত করেছে এবং এখনও বিষয়টি তদন্ত করছে। Report URI ২১:৫২ UTC পর্যন্ত মাত্র একটি সংক্রমিত স্নিপেটই সক্রিয় অবস্থায় পেয়েছে। পরিষ্কার পুনরায় যাচাই করা এক ডেভেলপার রাতারাতি রিপোর্ট করেছেন যে আক্রমণকারীর পেলোড সার্ভার এখনও সাড়া দিচ্ছে এবং চুরির মোট পরিমাণ $7,040 নির্ধারণ করেছেন।
আরেকটি সপ্তাহ, আরেকটি ওয়ালেট আতঙ্ক
এই সাম্প্রতিক ঘটনাটি ক্রিপ্টো নিরাপত্তার জন্য একটি কঠিন সময়কে আরও দীর্ঘায়িত করেছে, কারণ Trezor গতকাল জানিয়েছে যে তাদের শিপিং পার্টনারের একটি লঙ্ঘনে ক্রেতাদের ব্যক্তিগত তথ্য ফাঁস হয়েছে। একইভাবে, Lighter-ও প্রায় ১৫ মিলিয়ন ডলার চুরির একটি লঙ্ঘন নিশ্চিত করেছে, এবং হ্যাকাররা নকল GTA 6 ডাউনলোডের মধ্যে ক্রিপ্টো স্টিলার লুকিয়ে রেখেছে।
Report URI পরামর্শ দিয়েছে যে ১৬ই নভেম্বর প্রভাবিত কোনো সাইটে প্রবেশকারী প্রত্যেককে ওই দিনের প্রতিটি ক্রিপ্টো স্থানান্তর পরীক্ষা করতে, গন্তব্য ঠিকানাটি তারা যে ঠিকানায় অর্থ পাঠাতে চেয়েছিল তার সাথে তুলনা করতে, এবং আইফোন ও আইপ্যাড iOS 18.7.3 বা পরবর্তী সংস্করণে আপডেট করতে।

Trezor একটি শিপিং পার্টনারের নিরাপত্তা লঙ্ঘনের কথা জানিয়েছে, যার ফলে ২৭,০০০টি অর্ডারের তথ্য উন্মুক্ত হয়েছে এবং গ্রাহকদের ফিশিং প্রতারণা ও শারীরিক নিরাপত্তার ঝুঁকির বিষয়ে সতর্ক করেছে।
এখনই পড়ুন: হ্যাকারদের ট্রেজর শিপিং পার্টনারে হামলা, ওয়ালেট ক্রেতাদের ব্যক্তিগত তথ্য ফাঁস

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকShiraz JagatiCrypto Reporter
শিরাজ একজন সাংবাদিক ও বিশ্লেষক, যার কাজ ২০১৬ সাল থেকে ডিজিটাল সম্পদ অঙ্গন এবং ব্লকচেইন-সম্পর্কিত উন্নয়নসমূহকে অন্তর্ভুক্ত করে আসছে।