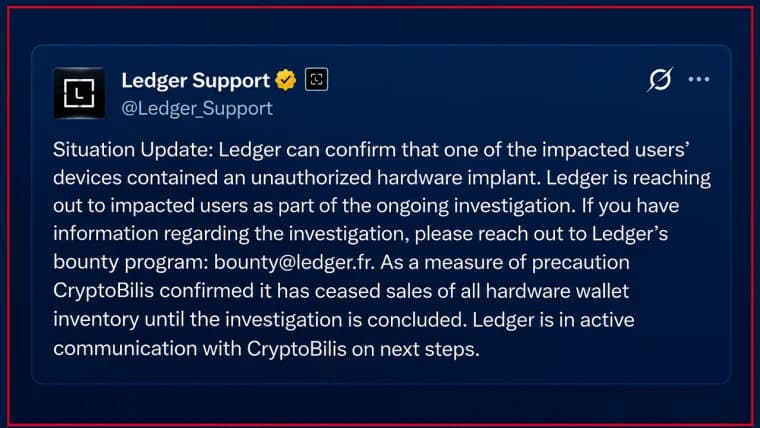
ক্রিপ্টোকারেন্সি হার্ডওয়্যার ওয়ালেট নির্মাতা ট্রেজর গ্রাহকদের সতর্ক করেছে যে সাম্প্রতিক লেজার ওয়ালেট নিরাপত্তা কেলেঙ্কারির সঙ্গে যুক্ত এক প্রাক্তন অনুমোদিত পুনর্বিক্রেতার মাধ্যমে বিক্রি হওয়া একটি ডিভাইস সম্ভবত আপস করা হয়েছে, যা উদ্বেগ বাড়িয়েছে যে এই জটিল হামলা একাধিক প্রস্তুতকারকের ডিভাইসে প্রভাব ফেলে থাকতে পারে।
লেজার নিরাপত্তা আতঙ্কের পর ট্রেজর $৯৩ মিলিয়ন আপস হওয়া হার্ডওয়্যার ওয়ালেট সতর্কতা দিয়েছে
লেখক

শেয়ার
মূল বিষয়গুলো
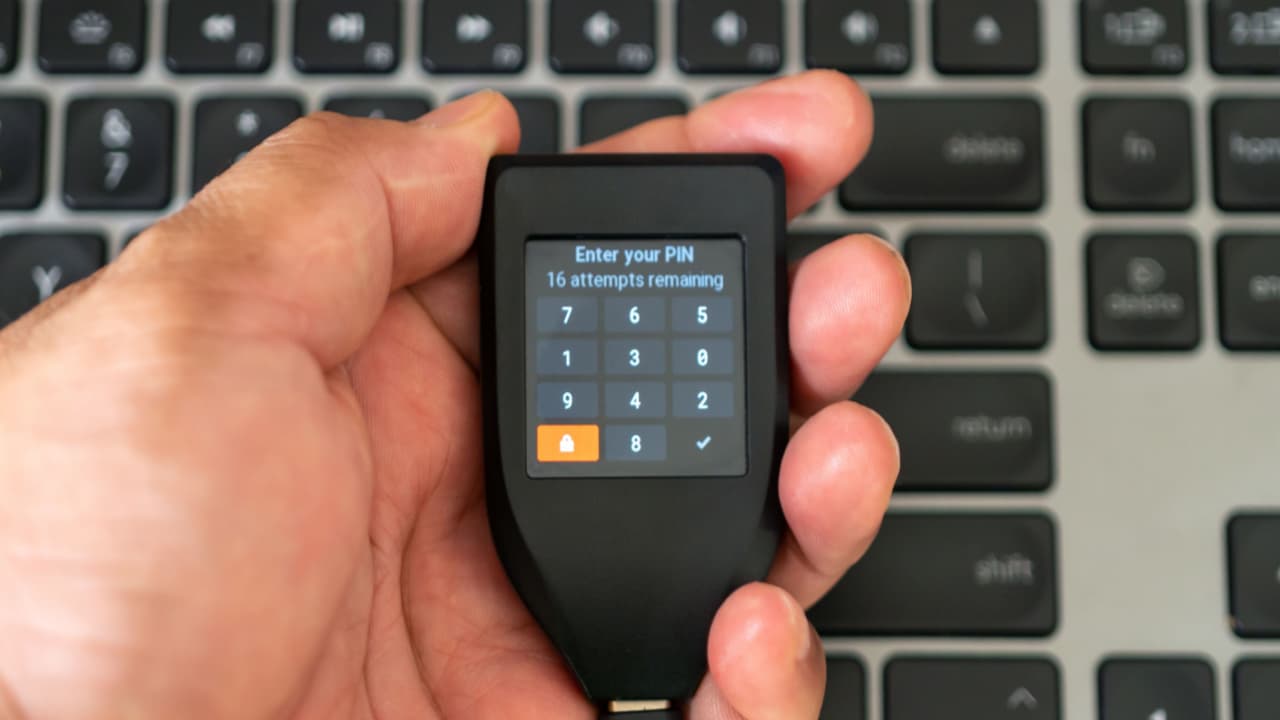
- Trezor রিপোর্ট করেছে যে প্রাক্তন অনুমোদিত পুনর্বিক্রেতা CryptoBilis থেকে কেনা Safe 5 ওয়ালেটে সন্দেহজনক ক্ষতিকর হার্ডওয়্যার ইমপ্লান্ট পাওয়া গেছে, যা ব্যবহারকারীদের রিকভারি ফ্রেজ উন্মোচিত করার ঝুঁকি তৈরি করতে পারে।
- এই আবিষ্কারটি CryptoBilis-এর মাধ্যমে বিতরণকৃত ক্ষতিগ্রস্ত ডিভাইসগুলোকে ঘিরে ৯৩ মিলিয়ন ডলারের Ledger ওয়ালেট নিরাপত্তা কেলেঙ্কারির পর ঘটেছে, যা Trezor-কে তার পুনর্বিক্রেতা নেটওয়ার্ক উল্লেখযোগ্যভাবে হ্রাস করতে প্ররোচিত করেছে।
- Trezor গ্রাহকদের, যারা মার্চ 2026 থেকে CryptoBilis থেকে ডিভাইস কিনেছেন, তাদের তহবিল নতুন ওয়ালেটে নতুন রিকভারি ফ্রেজ ব্যবহার করে স্থানান্তর করতে অনুরোধ করেছে, তদন্ত চলমান থাকা পর্যন্ত।
শুক্রবার এক ঘোষণায় ট্রেজর জানিয়েছে, তাদের নিরাপত্তা দল একটি বিশ্বাসযোগ্য রিপোর্ট পেয়েছে যে ক্রিপ্টোবিলিস থেকে কেনা ট্রেজর সেফ ৫-এর ভিতরে একটি ক্ষতিকর হার্ডওয়্যার ইমপ্লান্ট রয়েছে; ক্রিপ্টোবিলিস দক্ষিণ-পূর্ব এশিয়ার প্রাক্তন অনুমোদিত পুনর্বিক্রেতা, যা লেজার ঘটনায়ও জড়িত ছিল।
আক্রান্ত ডিভাইসটি আগস্টে ইন্দোনেশীয় ই-কমার্স প্ল্যাটফর্ম টোকোপেডিয়ার মাধ্যমে কেনা হয়েছিল, এবং গ্রাহক ২৮ অক্টোবর ট্রেজরের কাছে এ আবিষ্কারের কথা জানিয়েছিলেন।
Trezor-এর মতে, ইমপ্লান্টটি ওয়ালেটের মূল বোর্ড ও স্ক্রিনের মধ্যে ইনস্টল করা একটি অতিরিক্ত সার্কিট বোর্ড, যা একটি সেলুলার মডিউল ও অ্যান্টেনা দিয়ে সজ্জিত। অভিযোগ করা হচ্ছে, ডিভাইসটি স্ক্রিনে প্রদর্শিত তথ্য, যার মধ্যে ওয়ালেটের রিকভারি ফ্রেজও রয়েছে, সংগ্রহ করে এবং পাওয়ার সোর্সে সংযুক্ত হলে মোবাইল নেটওয়ার্কের মাধ্যমে তা প্রেরণ করে।
Trezor জানিয়েছে যে তারা ছবি পর্যালোচনা করেছে এবং গ্রাহকের সাক্ষাৎকার নিয়েছে, তবে এখনও ডিভাইসটি শারীরিকভাবে পরীক্ষা করেনি। কোম্পানিটি ল্যাবরেটরি যাচাইয়ের অপেক্ষায় প্রতিবেদনটিকে বিশ্বাসযোগ্য হিসেবে বিবেচনা করছে।
কোম্পানিটি জানিয়েছে, সন্দেহজনক এই ভঙ্গুরের সঙ্গে সম্পর্কিত কোনো তহবিল Trezor গ্রাহকদের কাছ থেকে চুরি হয়েছে বলে রিপোর্ট পাওয়া যায়নি।
লেজার সাগার পর ট্রেজর আবিষ্কার
এই আবিষ্কারটি প্রতিদ্বন্দ্বী হার্ডওয়্যার ওয়ালেট নির্মাতা লেজারের একটি বড় নিরাপত্তা ঘটনার পরিপ্রেক্ষিতে এসেছে, যা ৯ অক্টোবর গ্রাহক ক্ষতির তদন্ত শুরু করেছিল যখন রিপোর্ট প্রকাশিত হয় যে CryptoBilis-এর মাধ্যমে বিতরণকৃত ডিভাইসগুলো শারীরিকভাবে পরিবর্তিত হয়েছিল।
পরবর্তীতে লেজার নিশ্চিত করেছে যে একটি জটিল সাপ্লাই চেইন আক্রমণে কিছু ডিভাইস ক্ষতিগ্রস্ত হয়েছে, যার ফলে ব্যবহারকারীদের ক্রিপ্টোকারেন্সি ক্ষতির পরিমাণ আনুমানিক ৯৩ মিলিয়ন ডলার।
যেমনটি Bitcoin.com News পূর্বে রিপোর্ট করেছে, Trezor Ledger কেলেঙ্কারির প্রতিক্রিয়ায় ঘোষণা করেছে যে তারা ১ জানুয়ারি, ২০২৭ থেকে তাদের অনুমোদিত পুনর্বিক্রেতা নেটওয়ার্ক ব্যাপকভাবে হ্রাস করবে, যাতে তাদের ডিভাইসগুলির বিতরণে আরও নিয়ন্ত্রণ রাখা যায়।
সেই সময়ে, Trezor দাবি করেছিল যে তাদের নিজস্ব ব্র্যান্ডের কোনো ডিভাইসই আপস হয়েছে এমন কোনো প্রমাণ তাদের কাছে নেই। তবে, কোম্পানিটি ইতিমধ্যেই ৯ অক্টোবর CryptoBilis-এর অনুমোদন বাতিল করেছে এবং সম্ভাব্য প্রভাবিত পণ্যগুলি তদন্ত শুরু করেছে।
Ledger এই বিস্তৃত অপারেশনটিকে একটি অত্যন্ত সংগঠিত অপরাধী গোষ্ঠীর কাজ বলে উল্লেখ করেছে, যারা আক্রমণটি পরিচালনার জন্য লক্ষ লক্ষ ডলার ব্যয় করেছে বলে জানা গেছে। প্রস্তুতকারক আরও জানিয়েছে যে তারা তাদের নিজস্ব মজুদের নমুনা পরীক্ষা করেছে, তবে কোনো ক্ষতিগ্রস্ত ইউনিট শনাক্ত করতে পারেনি।
Trezor এখনও নিশ্চিত করতে পারেনি যে তার ডিভাইসে সন্দেহভাজন আক্রমণটি Ledger-এ হওয়া ফাটলের জন্য দায়ী একই অপরাধীরা চালিয়েছে কিনা।
কোম্পানিটি মার্চ 2026 থেকে CryptoBilis-এর কাছ থেকে Trezor ডিভাইস কেনা যে কাউকে অবিলম্বে তাদের ক্রিপ্টোকারেন্সি নতুনভাবে তৈরি করা রিকভারি ফ্রেজ সহ একটি নতুন ওয়ালেটে স্থানান্তর করার আহ্বান জানাচ্ছে। সম্ভাব্যভাবে ক্ষতিগ্রস্ত ওয়ালেটের বিদ্যমান রিকভারি ফ্রেজ অন্য কোনো ডিভাইসে পুনরুদ্ধার করলেই ঝুঁকি দূর হবে না।
যারা এখনও তাদের ডিভাইস ইনিশিয়ালাইজ করেননি, তাদের সেগুলো ব্যবহার না করার পরামর্শ দেওয়া হচ্ছে। ট্রেজর জানিয়েছে, প্রভাবিত ক্রেতারা কোম্পানির সরাসরি পাঠানো একটি প্রতিস্থাপন ডিভাইস অথবা নতুন ওয়ালেটের খরচ বহনকারী একটি ভাউচার পাওয়ার যোগ্য।
কোম্পানিটি জোর দিয়েছে যে তাদের এই সতর্কবার্তা CryptoBilis-এর মাধ্যমে কেনা সকল Trezor মডেলের ক্ষেত্রে প্রযোজ্য, যদিও সন্দেহভাজন ইমপ্লান্ট কেবল একটি Safe 5 ডিভাইসে রিপোর্ট করা হয়েছে।
Trezor বলেছে যে অন্যান্য পুনর্বিক্রেতাদের সাথে সম্পর্কিত কোনো অনুরূপ রিপোর্ট তারা পায়নি এবং তদন্ত চলমান থাকায় Ledger এবং নিরাপত্তা গবেষকদের সাথে সমন্বয় করছে।
রিপোর্ট অনুযায়ী লেজার ক্রিপ্টো ওয়ালেট চোরেরা টাস্ক স্ক্যামারদের কাছ থেকে ৪.৯ মিলিয়ন ডলার চুরি করেছে, যখন হার্ডওয়্যার সংকট একটি নতুন মোড় নিয়ে আরও গভীর হয়েছে।
এখনই পড়ুন: লেজার চোরদের নতুন বড় সমস্যা: অপরাধীদের কাছ থেকে চুরি করা

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকAndrew Hayward
অ্যান্ড্রু Bitcoin.com News-এর ম্যানেজিং এডিটর।