Btcpay Server ১ নভেম্বর, ২০২৬-এ জরুরি শাটডাউন সতর্কবার্তা জারি করেছে, এমন রিপোর্ট পাওয়ার পর যে হামলাকারীরা স্ব-হোস্টেড পেমেন্ট সার্ভারের সাথে সংযুক্ত হট ওয়ালেট থেকে বিটকয়েন সরিয়ে নিচ্ছে। প্রতিষ্ঠাতা নিকোলাস ডোরিয়ে রিপোর্টকৃত নিরাপত্তা লঙ্ঘনগুলোকে 2.4.2 সংস্করণের আগের সংস্করণগুলোর সাথে যুক্ত করেছেন, এবং ইঙ্গিত করেছেন যে 2.4.7 সংস্করণে চলমান পাবলিক সার্ভারগুলোতে কোনো আক্রমণ হয়নি। এই সতর্কবার্তাটি এসেছে ঠিক তিন দিন পর, যখন একটি এআই-সহায়িত নিরাপত্তা সংস্কার ৮৫টি দুর্বলতা সমাধান করেছিল, যা সফটওয়্যার আপডেট বিলম্বকারী অপারেটরদের সম্মুখীন ঝুঁকি নিয়ে প্রশ্ন তোলে।
বিটকয়েন পেমেন্ট প্রসেসর বিটকয়পেই হট ওয়ালেট চুরির রিপোর্টে ধাক্কা
লেখক

শেয়ার
মূল বিষয়গুলো
- Btcpay Server-এর জরুরি সতর্কতা ব্যবসায়ীদের চুরিকৃত বিটকয়েন সম্পর্কে উত্তরহীন প্রশ্নগুলোর মুখোমুখি দাঁড় করিয়েছে।
- নিকোলাস ডোরিয়েরের প্রাথমিক ফলাফল সফটওয়্যারের 2.4.2-এর আগের সংস্করণগুলোর দিকে ইঙ্গিত করে।
- Anthropic-এর ৮৫টি নিরাপত্তা অনুসন্ধান Btcpay সার্ভারের সাম্প্রতিক সংকটে একটি চমকপ্রদ মোড় যোগ করেছে।
বিটকয়েন ওয়ালেটগুলো লুট হয়ে যাওয়ার কারণে বিটকয়েন ডেভেলপাররা অবিলম্বে সার্ভার বন্ধ করার আহ্বান জানিয়েছেন।
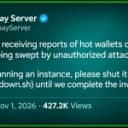
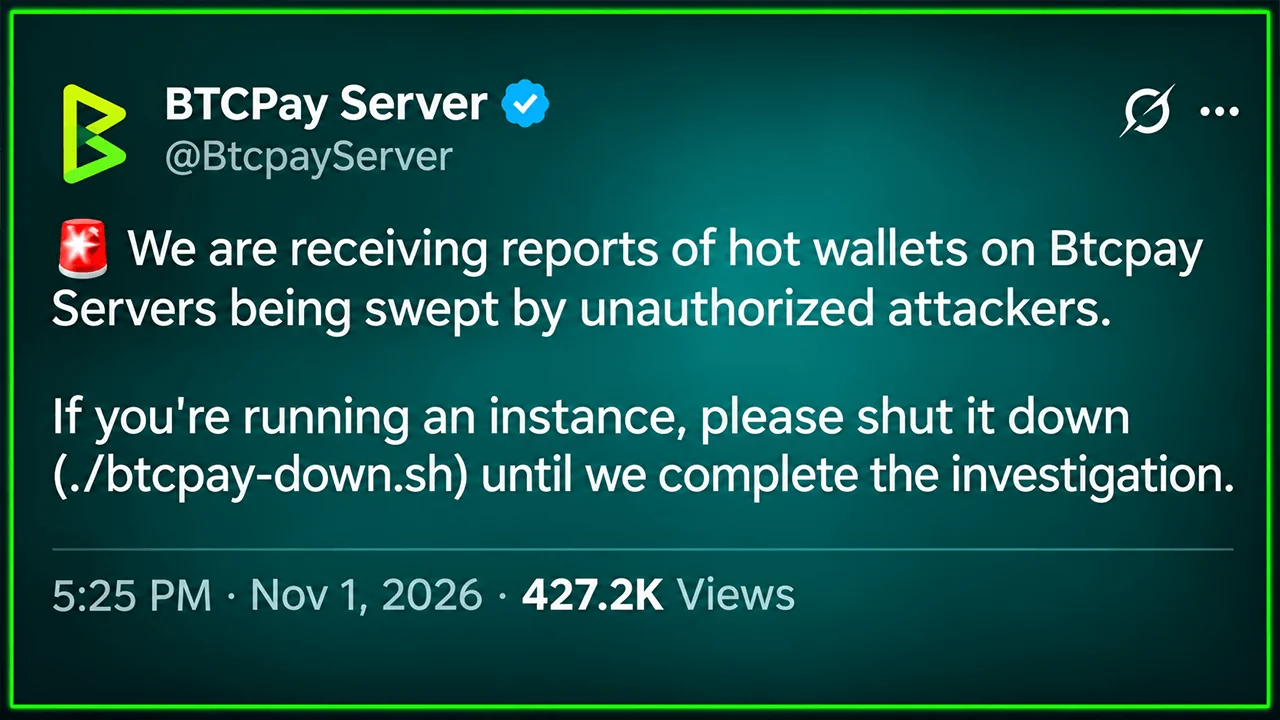
১লা নভেম্বর, প্রায় ২২:২৫ UTC-এ, Btcpay Server-এর অফিসিয়াল অ্যাকাউন্ট একটি জরুরি বিজ্ঞপ্তি প্রকাশ করেছে:
"আমরা BTCPay সার্ভারে হট ওয়ালেটগুলো অননুমোদিত হামলাকারীদের দ্বারা লুট হওয়ার রিপোর্ট পাচ্ছি।"
অপারেটরদের নির্দেশ দেওয়া হয়েছিল ./btcpay-down.sh কমান্ড ব্যবহার করে তাদের ইনস্ট্যান্সগুলো বন্ধ করে রাখতে, যতক্ষণ না তদন্তকারীরা ঘটনার প্রকৃত কারণ নির্ধারণ করতে পারেন। কোর অবদানকারী আনকেল রকস্টার ডেভেলপার সতর্কবার্তাটি আরও জোরদার করে ঘোষণা করেছেন, "এটা কোনো ড্রিল নয়: যদি আপনার হট ওয়ালেট থাকে, তাহলে আপনার BTCPay Server বন্ধ করে দিন।"
BTCPay Server একটি ওপেন-সোর্স সফটওয়্যার যা ব্যবসায়ীদের প্রচলিত কোনো পেমেন্ট মধ্যস্বত্বভোগীর ওপর নির্ভর না করে বিটকয়েন (BTC) পেমেন্ট গ্রহণ করতে দেয়। অপারেটররা নিজে সফটওয়্যার হোস্ট করতে এবং তাদের নিজস্ব ওয়ালেট অবকাঠামো পরিচালনা করতে পারেন। এই স্বাধীনতার সঙ্গে দায়িত্বও আসে।
সংবাদ প্রকাশের সময় পর্যন্ত, ডেভেলপাররা চুরি হওয়া মোট বিটকয়েন বা প্রভাবিত ব্যবসায়ীদের সংখ্যা কোনোটিই প্রকাশ করেনি। প্রাথমিক সতর্কবার্তায় আক্রমণকারীরা কীভাবে প্রথমে ক্ষতিগ্রস্ত সিস্টেমে প্রবেশ করেছিল সে বিষয়ে কোনো নিশ্চিত তথ্যও জানানো হয়নি।
তদন্ত সংকীর্ণ হওয়ার সঙ্গে সঙ্গে প্রতিষ্ঠাতা পুরনো সংস্করণগুলোর দিকে ইঙ্গিত করলেন
Btcpay Server-এর প্রতিষ্ঠাতা নিকোলাস ডোরিয়ে পরবর্তীতে আরও নির্দিষ্ট একটি ব্যাখ্যা দিয়েছেন। তার প্রাথমিক অনুসন্ধান থেকে জানা গেছে যে প্রভাবিত স্থাপনাগুলো সংস্করণ 2.4.2-এর আগের সফটওয়্যার চালাচ্ছিল। হামলাকারীরা প্রশাসনিক অ্যাক্সেস পেয়েছিল, এবং ফরেনসিক প্রমাণগুলো সেই পুরনো রিলিজগুলোতে থাকা দুর্বলতার দিকে ইঙ্গিত করছে।
ডোরিয়ে আরও ইঙ্গিত দিয়েছেন যে সংস্করণ 2.4.7 চালিত পাবলিক এবং ডেমোনস্ট্রেশন সার্ভারগুলো আক্রমণের শিকার হয়নি। এই পার্থক্যটি সাম্প্রতিক জরুরি রিলিজটিই রিপোর্টকৃত দুর্বলতা সৃষ্টি করেছে—এমন সম্ভাবনাকেই শীতল করে দেয়। তবে এটি নিশ্চিত করে না যে প্রতিটি বর্তমান ইনস্টলেশনই নিরাপদ, এবং তদন্তকারীরা এখনও সম্পূর্ণ প্রযুক্তিগত বিবরণ প্রকাশ করেনি।
প্রকল্পটি আগস্টে একটি পৃথক দুর্বলতা সমাধান করেছিল, যা অননুমোদিত হামলাকারীদের লাইটনিং নেটওয়ার্ক ডিমন (LND) ম্যাকারুন ক্রেডেনশিয়াল পাওয়ার সুযোগ দিত, যা অনুমোদন টোকেন হিসেবে কাজ করে। সেই ত্রুটিটি সংস্করণ 2.4.2-এ সংশোধন করা হয়েছিল। ডেভেলপাররা পূর্বে বলেছিলেন যে Btcpay-এর নিজস্ব অন-চেইন ওয়ালেটগুলো ওই নির্দিষ্ট দুর্বলতার মাধ্যমে উন্মুক্ত হয়নি।
সর্বশেষ চুরিগুলো একই দুর্বলতা, অন্য কোনো পুরনো ত্রুটি বা একাধিক দুর্বলতা জড়িত ছিল কিনা তা এখনও নিশ্চিতভাবে জানা যায়নি।
এআই নিরাপত্তা সংস্কার সতর্কতার কয়েক দিন আগে ৮৫টি ত্রুটি মেরামত করেছে
সময়টি আরেকটি মোড় যোগ করেছে। ২৯ অক্টোবর, Anthropic-এর ওপেন-সোর্স নিরাপত্তা স্ক্যানিং উদ্যোগের মাধ্যমে তৈরি দুর্বলতা রিপোর্ট পাওয়ার পর Btcpay Server সংস্করণ 2.4.7 প্রকাশ করে। এই রিলিজে ৮৫টি ত্রুটি সমাধান করা হয়েছে, যার মধ্যে একটি ছিল মারাত্মক, ১৩টি উচ্চ-গুরুত্বপূর্ণ, ৫২টি মধ্যম-গুরুত্বপূর্ণ এবং ১৯টি নিম্ন-গুরুত্বপূর্ণ।
এই তথ্যগুলো প্রকাশ পেয়েছে ২০২৬ সালে এআই-সহায়িত দুর্বলতা গবেষণার ব্যাপক সম্প্রসারণের মধ্যে, যখন Anthropic, OpenAI এবং Google-এর মতো এআই জায়ান্টদের তৈরি সিস্টেমগুলো সফটওয়্যারের দুর্বলতা শনাক্তে ক্রমবর্ধমান উন্নত সক্ষমতা প্রদর্শন করেছে। Anthropic-এর স্ক্যানিং উদ্যোগই ছয় মাসে ২৯,০০০-এরও বেশি সম্ভাব্য দুর্বলতা রিপোর্ট করেছে, যদিও শুধুমাত্র একটি অংশই ম্যানুয়াল পর্যালোচনার আওতায় এসেছে।
Btcpay ঘটনাটি দুর্বলতা আবিষ্কার করা এবং স্থাপিত সফটওয়্যার সুরক্ষিত রাখার মধ্যে একটি গুরুত্বপূর্ণ পার্থক্য তুলে ধরে। ফিক্স প্রকাশ করলে স্বতন্ত্রভাবে পরিচালিত সার্ভারগুলো স্বয়ংক্রিয়ভাবে আপডেট হয় না।
তদন্ত অব্যাহত থাকায় ব্যবসায়ীরা সার্ভার অফলাইনে নিচ্ছে
Coincards সহ অন্যান্য প্রতিষ্ঠান সতর্কবার্তার পর Btcpay ইনস্টলেশনগুলো অফলাইনে নিয়ে আসে। ব্যবসায়ীদের জন্য, এই বিঘ্নতা অর্থপ্রদানের উপলব্ধতা এবং সংযুক্ত ওয়ালেটের মাধ্যমে অ্যাক্সেসযোগ্য তহবিল সুরক্ষার মধ্যে একটি তাৎক্ষণিক ভারসাম্যহীনতা তৈরি করে। ডোরিয়ের আবারও জোর দিয়ে বলেন যে হট-ওয়ালেটের ব্যালেন্স সীমিত রাখা উচিত এমন পরিমাণে, যা অপারেটররা হারানোর সামর্থ্য রাখে।
প্রদত্ত আপডেটে কোনো চূড়ান্ত ক্ষতির হিসাব, নতুন কোনো ঘটনা-নির্দিষ্ট প্যাচ বা সবকিছু নিরাপদ ঘোষণা করা হয়নি। ডেভেলপাররা একটি পূর্ণাঙ্গ ব্যাখ্যা প্রস্তুত করছিল। উদ্বেগজনক প্রশ্নটি Btcpay-এর বাইরেও প্রসারিত: যেহেতু এআই সিস্টেমগুলো দুর্বলতা আবিষ্কারকে ত্বরান্বিত করছে, স্বাধীনভাবে পরিচালিত পেমেন্ট অবকাঠামো কি সেই সমাধানগুলোর সঙ্গে তাল মিলিয়ে চলতে পারবে?

BTCPay Server ব্যবহারকারীদের দ্রুত পদক্ষেপ নিতে হবে। দুর্বলতাটি সম্পর্কে জানুন এবং নিরাপত্তার জন্য কীভাবে আপডেট করবেন বা সার্ভিসটি নিষ্ক্রিয় করবেন তা শিখুন।
এখনই পড়ুন: বিটকয়েন লাইটনিং নোডগুলো ক্ষতিগ্রস্ত, BTCPay জরুরি 2.4.2 ফিক্সের সংকেত দিয়েছে

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকJamie RedmanNews Lead
জেমি রেডম্যান Bitcoin.com News-এর নিউজ লিড এবং ম্যাসাচুসেটস-ভিত্তিক একজন আর্থিক প্রযুক্তি সাংবাদিক।