লুক্সর টেকনোলজি তাদের কমান্ডার প্ল্যাটফর্মের মাধ্যমে বিটকয়েন মাইনিং হ্যাশরেটের অননুমোদিত পুনঃনির্দেশ নিশ্চিত করেছে, যা হাজার হাজার মাইনিং মেশিন জড়িত একটি কথিত আক্রমণের গুজব শেষ করেছে। কোম্পানি জানিয়েছে ঘটনাটি দুই ঘণ্টার মধ্যে নিয়ন্ত্রণে আনা হয়েছে এবং প্রভাবিত গ্রাহকরা পূর্ণ ক্ষতিপূরণ পাবেন।
লাক্সর বিটকয়েন মাইনিং হ্যাক নিশ্চিত, এআই-সক্ষম আক্রমণ উন্মোচন
লেখক

শেয়ার
মূল বিষয়সমূহ
- লুক্সর নিশ্চিত করেছে যে তাদের কমান্ডার প্ল্যাটফর্মের মাধ্যমে অননুমোদিত হ্যাশরেট পুনঃনির্দেশের ফলে এক ডজনের সামান্য বেশি ক্লায়েন্ট অ্যাকাউন্ট প্রভাবিত হয়েছে।
- সিইও নিক হ্যানসেন এই ভঙ্গুরতার জন্য একটি “উন্নত এআই-সক্ষম ভেক্টর” দায়ী করেছেন, যদিও কোম্পানিটি এর প্রক্রিয়াটি প্রকাশ্যে বিস্তারিতভাবে জানায়নি।
- লুক্সর জানিয়েছে যে তারা দুই ঘণ্টার মধ্যে দুর্বলতা মেরামত করেছে, ডেটা চুরি রোধ করেছে এবং ক্ষতিগ্রস্ত গ্রাহকদের খননের রাজস্বের ক্ষতিপূরণ দেবে।
বিটকয়েন মাইনিং নিরাপত্তা লঙ্ঘন নিয়ে লুক্সর নীরবতা ভেঙেছে
প্রথমে যা যাচাইবিহীন বিটকয়েন মাইনিং হাইজ্যাক মনে হয়েছিল, তা এখন একটি নিশ্চিত নিরাপত্তা ঘটনায় পরিণত হয়েছে, যেখানে লুক্সর টেকনোলজি স্বীকার করেছে যে হামলাকারীরা তাদের কমান্ডার ম্যানেজমেন্ট প্ল্যাটফর্মের মাধ্যমে মাইনিং সরঞ্জাম পুনঃনির্দেশ করেছিল।
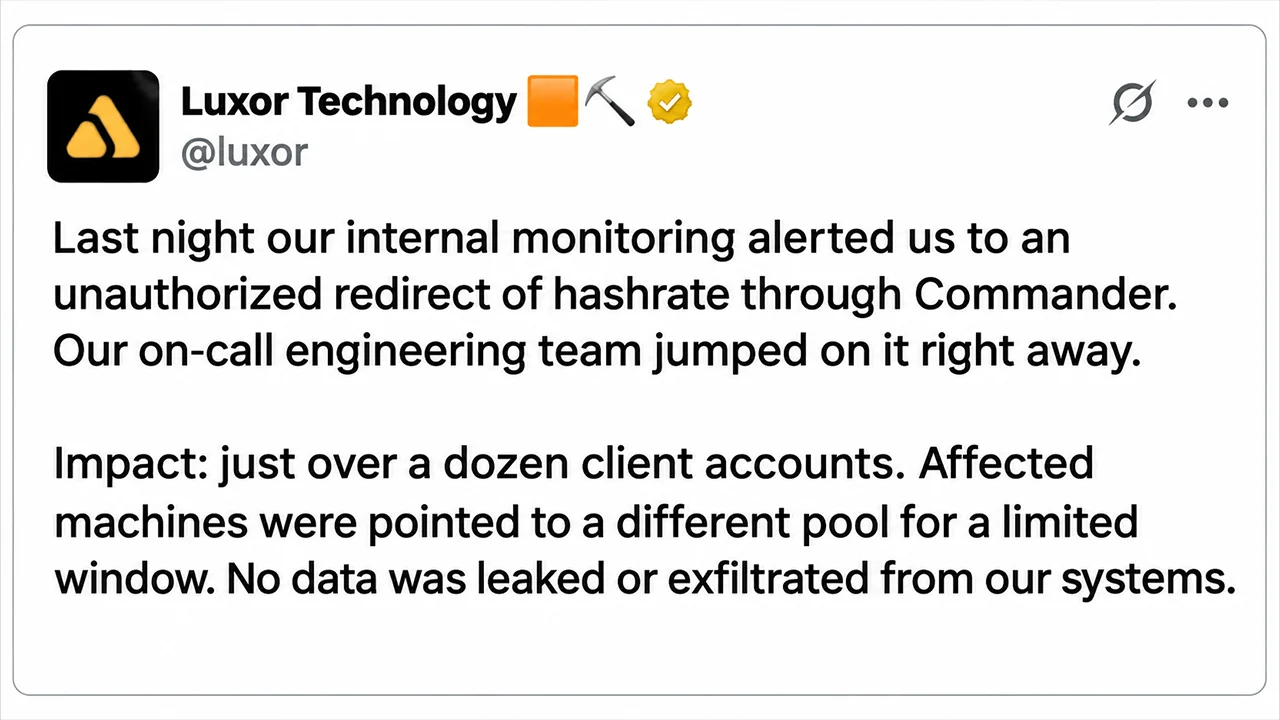
২০২৬ সালের ১৫ নভেম্বর রবিবার এক আনুষ্ঠানিক বিবৃতিতে লুক্সর জানিয়েছে যে অভ্যন্তরীণ মনিটরিং সিস্টেমগুলো মাইনিং পুল কনফিগারেশনে অননুমোদিত পরিবর্তন সনাক্ত করেছে, যা তাৎক্ষণিক ইঞ্জিনিয়ারিং প্রতিক্রিয়া ঘটিয়েছে। দলটি লিখেছে:
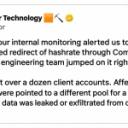
“গত রাতে আমাদের অভ্যন্তরীণ মনিটরিং সিস্টেম কমান্ডারের মাধ্যমে অননুমোদিত হ্যাশরেট পুনঃনির্দেশনের বিষয়ে সতর্ক করে। আমাদের অন-কল ইঞ্জিনিয়ারিং দল সঙ্গে সঙ্গেই কাজ শুরু করে।”
লুক্সরের মতে, মাত্র এক ডজনের সামান্য বেশি গ্রাহক অ্যাকাউন্ট প্রভাবিত হয়েছে, যেখানে মাইনিং মেশিনগুলো অস্থায়ীভাবে অন্য একটি পুলে পুনঃনির্দেশিত হয়েছিল। কোম্পানিটি দাবি করেছে যে তাদের সিস্টেম থেকে কোনো তথ্য চুরি হয়নি।
“প্রভাব: মাত্র এক ডজনের সামান্য বেশি ক্লায়েন্ট অ্যাকাউন্ট। প্রভাবিত মেশিনগুলো সীমিত সময়ের জন্য অন্য একটি পুলে নির্দেশিত হয়েছিল। আমাদের সিস্টেম থেকে কোনো ডেটা লিক বা এক্সফিল্ট্রেশন হয়নি,” দলটি এক্স-এ জানিয়েছে।
লুক্সর ব্যাখ্যা করেছে যে তাদের প্রকৌশলীরা দুই ঘন্টার মধ্যে কমান্ডার প্যাচ করেছে এবং প্রভাবিত সরঞ্জামগুলো তাদের মূল কনফিগারেশনে ফিরিয়ে আনা শুরু করেছে। কোম্পানিটি ঘটনা চলাকালীন বিচ্যুত কম্পিউটেশনাল পাওয়ারের জন্য প্রতিটি প্রভাবিত গ্রাহককে ক্ষতিপূরণ দেওয়ার প্রতিশ্রুতিও দিয়েছে। “ক্ষতিপূরণ: প্রতিটি প্রভাবিত ক্লায়েন্টকে পুনঃনির্দেশিত হ্যাশরেটের পূর্ণ পরিমাণ পরিশোধ করা হবে, যেন এটি স্বাভাবিকভাবেই মাইনিং করছিল,” লুক্সর যোগ করেছে।

কোম্পানি আরও জোর দিয়েছে যে এই আপস শুধুমাত্র Commander-এ সীমাবদ্ধ ছিল, তাদের মাইনিং পুল এবং LuxOS ফার্মওয়্যার অক্ষত রয়েছে।
সিইও নিক হ্যানসেন এই ভঙ্গুরতার জন্য উন্নত এআই-সক্ষম আক্রমণকে দায়ী করেছেন
Luxor-এর সিইও নিক হ্যানসেন পরবর্তীতে ঘটনার একটি আরও ব্যক্তিগত বিবরণ দিয়েছেন, অপারেশনাল বিঘ্ন স্বীকার করে এবং যা তিনি কৃত্রিম বুদ্ধিমত্তা-সহায়িত অনুপ্রবেশ হিসেবে চিহ্নিত করেছেন।
“গত ১২ ঘণ্টা বেশ কঠিন ছিল,” হ্যানসেন লিখেছেন। তিনি বলেন, এই আক্রমণ শুরু হয়েছিল শনিবার, ১৪ নভেম্বর, প্যাসিফিক সময় সন্ধ্যা ৬টার দিকে, যা কমান্ডারের কিছু গ্রাহককে প্রভাবিত করেছিল। সিইও আরও বলেন:
“গতকাল PDT অনুযায়ী প্রায় সন্ধ্যা ৬টায়, কমান্ডার গ্রাহকদের একটি উপসেট একটি উন্নত AI-সক্ষম ভেক্টরের মাধ্যমে ক্ষতিগ্রস্ত হয়েছিল।”
যদিও হ্যানসেন এই অনুপ্রবেশকে একটি এআই-সক্ষম পদ্ধতির কারণে বলে উল্লেখ করেছেন, লুক্সর এখনও এমন কোনো প্রযুক্তিগত ফলাফল প্রকাশ করেনি যা সঠিকভাবে প্রমাণ করে আক্রমণকারীরা কীভাবে প্রবেশাধিকার পেয়েছিল বা মাইনিং কনফিগারেশনগুলো কীভাবে পরিবর্তন করেছিল।
হ্যানসেন বিস্তারিতভাবে জানান যে প্রকৌশলীরা সমস্যাটি শনাক্ত করে প্যাচ করেছেন, প্রভাবিত মেশিনগুলো পুনরুদ্ধারের আরও শ্রমসাধ্য প্রক্রিয়া শুরু করার আগে। তিনি গ্রাহকদের কাছে ক্ষমা প্রার্থনা করেন এবং পুনর্ব্যক্ত করেন যে লুক্সর তাদের ক্ষতির ক্ষতিপূরণ দেবে। তিনি বলেন:
“আমি ক্ষমা প্রার্থনা করছি। আপনি আপনার ফ্লিট আমাদের কাছে বিশ্বাস করে দিয়েছেন, এবং আমাদের আরও ভালো হতে হবে।”
নির্বাহী আরও উল্লেখ করেন যে প্রভাবিত গ্রাহকরা ইমেইলের মাধ্যমে অতিরিক্ত তথ্য পাবেন, আর লুক্সর ঘটনাটির ব্যাপক পর্যালোচনা করার প্রতিশ্রুতি দিয়েছে।
OCEAN মাইনিং ডেটা অস্বাভাবিক হ্যাশরেট কার্যকলাপ প্রকাশ করে
লুক্সরের নিশ্চিতকরণের আগে, শনিবার রাতে প্রচারিত রিপোর্টগুলো ইঙ্গিত করেছিল যে প্রায় ৬৪,০০০টি মাইনিং মেশিন, যা আনুমানিক ১৩ এক্সাহ্যাশ প্রতি সেকেন্ড (EH/s) প্রতিনিধিত্ব করে, ওশেন মাইনিং পুলের দিকে পুনঃনির্দেশিত হয়েছে। এই সংখ্যাগুলো স্বাধীনভাবে যাচাই করা হয়নি, এবং লুক্সরের মাত্র এক ডজনেরও বেশি হ্যাকড অ্যাকাউন্টের তথ্য প্রকাশ মোট প্রভাবিত মেশিনের সংখ্যা নির্ধারণ করে না।

ওশেন, একটি নন-কাস্টোডিয়াল বিটকয়েন মাইনিং পুল যা ২০২৩ সালে জ্যাক ডরসির আর্থিক সহায়তায় চালু হয়েছিল, মাইনারদের ব্লক কয়েনবেস লেনদেনের মাধ্যমে সরাসরি পেমেন্ট গ্রহণ করতে দেয়। এর পাবলিক ড্যাশবোর্ডে রিপোর্টকৃত ঘটনার সময় অস্বাভাবিক মাইনিং কার্যক্রম দেখা গেছে, আর সন্দেহভাজন গন্তব্য ঠিকানায় আনুমানিক 0.65761026 BTC মাইনিং পুরস্কার জমা হয়েছে।
Mempool.space-এর ডেভেলপার Mononaut লক্ষ্য করেছেন:
“উফ, চুরির হ্যাশ থেকে অর্জিত প্রায় ০.৬৫৭ বিটিসি শেয়ার, ওশানের ড্যাশবোর্ড অনুযায়ী”
তবে অনুমানকৃত পুরস্কারগুলো সম্পূর্ণ অর্থপ্রদান হিসেবে গণ্য হয় না। উপলব্ধ ব্লকচেইন রেকর্ডগুলো সন্দেহভাজন ঠিকানায় কোনো নিশ্চিত ইনকামিং লেনদেন দেখায়নি, যা ইঙ্গিত করে অপারেটর পুনঃনির্দেশিত মাইনিং কার্যক্রম থেকে বিটকয়েন সংগ্রহ করেনি।
CoreX Hosting, যারা প্রথমে সন্দেহজনক আক্রমণটি প্রকাশ করেছিল, পরে জানিয়েছে যে অননুমোদিত হ্যাশরেট প্রায় ১০০ পেটাহ্যাশ প্রতি সেকেন্ড (PH/s) এ নেমে এসেছে।
লুক্সরের নিশ্চিতকরণ অননুমোদিত পুনঃনির্দেশনা ঘটেছিল কি না সেই মূল প্রশ্নটি সমাধান করেছে, তবে গুরুত্বপূর্ণ কিছু বিবরণ এখনও অস্পষ্ট। প্রভাবিত মেশিনের সঠিক সংখ্যা, মোট গণনামূলক শক্তি যা পুনঃনির্দেশিত হয়েছে, এবং কথিত এআই-সহায়িত আপসের প্রযুক্তিগত প্রক্রিয়া সম্পর্কে আরও তথ্য প্রকাশের অপেক্ষায় রয়েছে।
মাইনিং অপারেটরদের জন্য, এই ঘটনাটি দেখিয়ে দেয় কীভাবে ফ্লিট কনফিগারেশনে অননুমোদিত পরিবর্তন আক্রমণকারীদের সরাসরি ক্রিপ্টোকারেন্সি দখল না করেই রাজস্ব ঝুঁকির মুখে ফেলতে পারে। লুক্সরের ক্ষতিপূরণের প্রতিশ্রুতি তাৎক্ষণিক আর্থিক পরিণতি মোকাবেলা করলেও, তাদের আসন্ন তদন্ত আরও গুরুত্বপূর্ণ একটি প্রশ্নের মুখোমুখি হবে: আক্রমণকারীরা কীভাবে প্রথম থেকেই শিল্প-স্তরের মাইনিং সরঞ্জাম পুনঃনির্দেশ করার জন্য পর্যাপ্ত নিয়ন্ত্রণ অর্জন করেছিল।
এই সপ্তাহের গল্পগুলো বাজারের চাপ, কর্পোরেট বিনিয়োগ, হার্ডওয়্যার-ওয়ালেট নিরাপত্তা, টোকেনাইজেশন এবং পূর্বাভাস বাজারের উপর কেন্দ্রীভূত ছিল।
এখনই পড়ুন: বিটকয়েন পতন, টোকেনাইজেশন সম্প্রসারণে DTCC-এর সোলানা নির্বাচন—সাপ্তাহিক সারসংক্ষেপ

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকJamie RedmanNews Lead
জেমি রেডম্যান Bitcoin.com News-এর নিউজ লিড এবং ম্যাসাচুসেটস-ভিত্তিক একজন আর্থিক প্রযুক্তি সাংবাদিক।