কোল্ডকার্ড হার্ডওয়্যার ওয়ালেটে পাঁচ বছর ধরে থাকা একটি নিরাপত্তা ত্রুটির কারণে নির্মাতা কোইনকাইটকে একটি মামলা মোকাবিলা করতে হচ্ছে, কারণ হামলাকারীরা অভিযোগ অনুসারে ১৪০ মিলিয়ন ডলারের বেশি বিটকয়েন উড়িয়ে নিয়ে গেছে। প্রস্তাবিত ক্লাস অ্যাকশন মামলায় দাবি করা হয়েছে যে ডিভাইসগুলো পূর্বানুমেয় রিকভারি ফ্রেজ তৈরি করতো, যা গ্রাহকদের চুরির ঝুঁকিতে ফেলে দিয়েছিল।
কোল্ডকার্ড ত্রুটিতে ১৪০ মিলিয়ন ডলারের বিটকয়েন ফাঁস, কয়েনকাইটের বিরুদ্ধে মামলা
লেখক

শেয়ার
মূল বিষয়গুলো
- Coinkite-এর বিরুদ্ধে $140 মিলিয়নেরও বেশি বিটকয়েন ক্ষতির অভিযোগ এনে একটি প্রস্তাবিত ক্লাস অ্যাকশন মামলা করা হয়েছে।
- অভিযোগ করা হয়েছে যে Coldcard-এর ফার্মওয়্যার পাঁচ বছরেরও বেশি সময় ধরে পূর্বানুমেয় রিকভারি ফ্রেজ তৈরি করেছে।
- Bitcoin.com News এই মামলার বিষয়ে Coinkite-কে যোগাযোগ করেছিল, তবে প্রকাশের সময় কোনো উত্তর পাওয়া যায়নি।
কোল্ডকার্ডের নিরাপত্তা ব্যর্থতায় ১৪০ মিলিয়ন ডলারের মামলা কোল্ডকার্ডের নিরাপত্তা ত্রুটির কারণে হ্যাকাররা অভিযোগ অনুসারে ১৪০ মিলিয়ন ডলারের বেশি বিটকয়েন চুরি করেছে, যার ফলে নির্মাতা কোম্পানি কয়েনকাইটকে একটি মামলা মোকাবিলা করতে হচ্ছে। প্রস্তাবিত ক্লাস অ্যাকশন মামলায় দাবি করা হয়েছে যে ডিভাইসগুলো
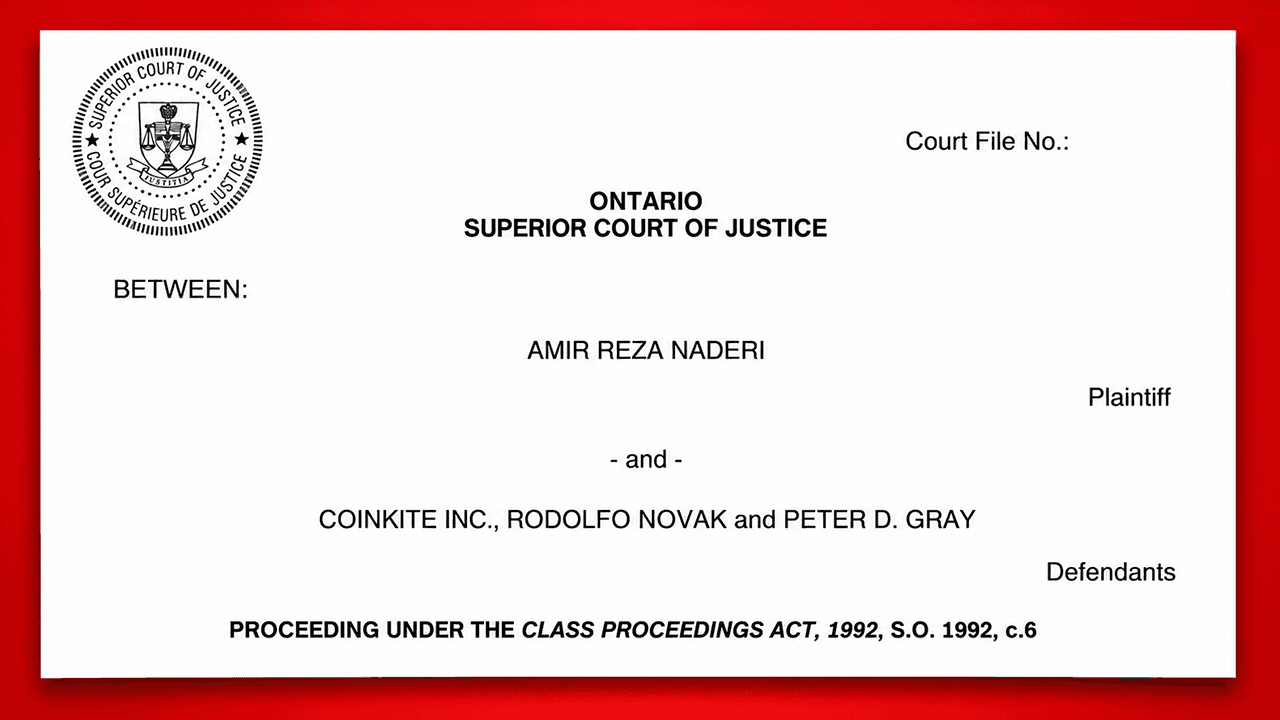
২০২৬ সালের ১১ সেপ্টেম্বর অন্টারিওর সুপিরিয়র কোর্ট অফ জাস্টিসে দায়ের করা একটি ক্লাস অ্যাকশন মামলায় টরন্টো-ভিত্তিক Coinkite Inc. এবং সহ-প্রতিষ্ঠাতা Rodolfo Novak ও Peter D. Gray-কে অভিযুক্ত হিসেবে নাম করা হয়েছে। বাদী আমির রেজা নাদারি, একজন লস এঞ্জেলেস বাসিন্দা, অভিযোগ করেছেন যে মার্চ ২০২১-এ প্রকাশিত একটি ত্রুটিপূর্ণ ফার্মওয়্যার আপডেট পাঁচ বছরেরও বেশি সময় ধরে Coldcard ওয়ালেটের নিরাপত্তা বিঘ্নিত করেছে।
মামলায় বলা হয়েছে যে ডিভাইসগুলোতে এমন একটি দুর্বলতা ছিল যা "ডিভাইসের পুরো উদ্দেশ্য ও কার্যকারিতা ক্ষুণ্ন করেছিল।" কোল্ডকার্ড ওয়ালেটগুলো বিটকয়েন সুরক্ষিত রাখতে গোপন রিকভারি বাক্যাংশ (সাধারণত সিড ফ্রেজ নামে পরিচিত) তৈরি করার জন্য ডিজাইন করা হয়েছে। এই শব্দগুলো মালিকদের তাদের তহবিল পুনরুদ্ধার করতে দেয় যদি তাদের ডিভাইস হারিয়ে যায় বা ক্ষতিগ্রস্ত হয়।
কিন্তু অভিযোগে বলা হয়েছে, সফটওয়্যারটি প্রকৃতপক্ষে এলোমেলো ফ্রেজের পরিবর্তে পূর্বানুমেয় ফ্রেজ তৈরি করেছিল, যা আক্রমণকারীদের ওয়ালেটগুলো শারীরিকভাবে না পেয়েই ব্যক্তিগত কী পুনর্নির্মাণ করতে দিয়েছিল।
একটি ফার্মওয়্যার ত্রুটি, হাজার হাজার ঝুঁকিপূর্ণ ওয়ালেট
অভিযোগকৃত সমস্যাটি একটি "বিল্ড এবং লিঙ্ক ইন্টিগ্রেশন ত্রুটি" থেকে উদ্ভূত হয়েছিল, যা প্রভাবিত ডিভাইসগুলোকে পরিকল্পিত হার্ডওয়্যার-ভিত্তিক র্যান্ডম নম্বর জেনারেটরের পরিবর্তে মাইক্রোপাইথনের ইয়াসমারাং সফটওয়্যার জেনারেটর ব্যবহার করতে বাধ্য করেছিল। সহজ ভাষায়, ডিভাইসগুলো এমন নিরাপত্তা কোড তৈরি করেছিল যা গ্রাহকদের প্রতিশ্রুতি অনুযায়ী অনুমান করা কঠিন হওয়ার চেয়ে অনেক সহজ ছিল।
আক্রমণকারীরা ৩০ জুলাই, ২০২৬-এ এই দুর্বলতা কাজে লাগাতে শুরু করে, অভিযোগ অনুসারে মাত্র ২৫ মিনিটে প্রায় ৫৯৪ বিটিসি (যা প্রায় ৩৮ মিলিয়ন ডলারের) চুরি করে। পরবর্তী চুরিগুলো মামলার আনুমানিক ক্ষতি ১৪০ মিলিয়ন ডলার ছাড়িয়ে গেছে। নাদারি দাবি করেন যে তিনি ৬ই আগস্ট অননুমোদিত স্থানান্তরের মাধ্যমে ব্যক্তিগতভাবে ১.২২৯৪০০৫২ বিটিসি হারিয়েছেন, যার মূল্য প্রায় ৭৯,৭৬৪ ডলার।
অভিযোগে আরও বলা হয়েছে যে বিটকয়েন ইঞ্জিনিয়ার জেমস ও'বিয়ার্ন মে ২০১৫ সালে কোইনকাইটকে এই দুর্বলতা সম্পর্কে সতর্ক করেছিলেন, চুরি শুরু হওয়ার এক বছরেরও বেশি সময় আগে।
বাদীরা ক্ষতিপূরণ দাবি করছে, কারণ কোইনকাইট তদন্তের মুখে পড়েছে
ক্রিপ্টো ওয়ালেট নির্মাতা Coinkite ৩০ জুলাই এই দুর্বলতা প্রকাশ্যে আনে এবং পরের দিন সংশোধনমূলক ফার্মওয়্যার প্রকাশ করে। তবে শুধুমাত্র আপডেট করা সফটওয়্যার ইনস্টল করলে পূর্বে তৈরি করা রিকভারি ফ্রেজগুলো সুরক্ষিত হতো না। গ্রাহকদের নতুন ফ্রেজ তৈরি করে তাদের বিটকয়েন স্থানান্তর করতে হয়েছে। মামলায় দাবি করা হয়েছে, Coinkite তাদের যোগাযোগের তথ্য থাকা সত্ত্বেও প্রভাবিত গ্রাহকদের সরাসরি অবহিত করতে ব্যর্থ হয়েছে।
এটি কোম্পানির চুক্তিগত দায় সীমাবদ্ধতাকেও চ্যালেঞ্জ করে, দাবি করে যে ভোক্তা সুরক্ষা আইন মামলা এবং ক্ষতিপূরণ সীমিতকারী বিধানগুলোকে অগ্রাহ্য করে। প্রস্তাবিত শ্রেণিতে Coldcard Mk2, Mk3, Mk4, Mk5, এবং Q ডিভাইসের ব্যক্তিগত ব্যবহারের ক্রেতারা অন্তর্ভুক্ত। বাদীরা ক্ষতিপূরণমূলক ক্ষতিপূরণ, শাস্তিমূলক ক্ষতিপূরণ, এবং অন্যান্য প্রতিকার দাবি করছেন।
এই মামলাটি এখনও প্রস্তাবিত ক্লাস অ্যাকশন হিসেবে রয়েছে, এবং এর অভিযোগগুলো আদালতে প্রমাণিত হয়নি। কোনো ক্ষতিপূরণ প্রদান করা হয়নি। প্রভাবিত গ্রাহকদের জন্য মূল প্রশ্ন হল, যখন একটি কোম্পানি বিটকয়েন চুরি থেকে সুরক্ষা বিক্রি করে, তখন যদি তার নিজস্ব নিরাপত্তা সফটওয়্যারই অভিযোগমতো দুর্বলতা তৈরি করে, তাহলে কি সেই কোম্পানিকে আর্থিকভাবে দায়ী করা যেতে পারে?
Bitcoin.com News মামলা এবং এর অভিযোগ সম্পর্কে মন্তব্যের জন্য Coinkite-এর সাথে যোগাযোগ করেছিল। প্রকাশের সময় পর্যন্ত কোম্পানি কোনো উত্তর দেয়নি, তবে পরে প্রাপ্ত যেকোনো বিবৃতি এই প্রতিবেদনে যোগ করা হবে।
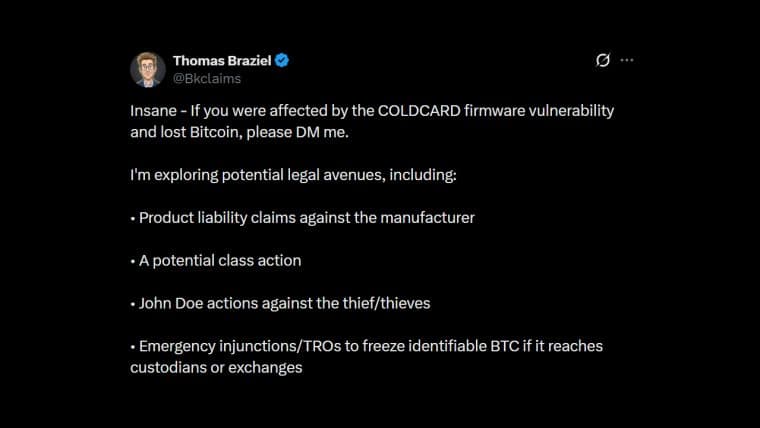
Coinkite-এর Coldcard হার্ডওয়্যার ওয়ালেটে একটি দুর্বলতার কারণে ব্যবহারকারীরা ৮৮ মিলিয়ন ডলারেরও বেশি হারানোর পর Coinkite-এর বিরুদ্ধে আইনি ব্যবস্থা নেওয়া হতে পারে।
এখনই পড়ুন: Coinkite একটি ক্লাস অ্যাকশন মামলার হুমকির মুখে, কারণ বিটকয়েন ওয়ালেটের একটি বাগের ফলে ব্যবহারকারীরা ১,৩০০-এর বেশি BTC হারিয়েছেন

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।