欧洲刑警组织对加密货币领域的“量子末日”情景提出了反驳。该机构在周三发布的一份报告中指出,量子计算机对暴露的钱包密钥构成的威胁远大于对区块链本身的威胁,并警告称,存在安全漏洞的密钥无法追溯性地加以保护,最终将需要进行迁移。
欧洲刑警组织警告量子威胁或危及加密货币财富

分享
要点:
- 欧洲刑警组织解释称,量子攻击对钱包密钥的威胁远大于对区块链完整性的威胁。
- 比特币UTXO迁移可能至少消耗76天的区块容量。
- 美国国家标准与技术研究院(NIST)的后量子标准为加密货币在量子攻击到来之前提供了一条出路。
欧洲刑警组织称量子计算机威胁的是加密货币密钥,而非区块链
广为流传的“量子计算噩梦”理论认为,一台强大的机器将破解比特币的加密机制,并彻底摧毁区块链。欧洲刑警组织下属的欧洲网络犯罪中心指出,某些对此故事的描述在机制上存在误解。
该机构发布的报告《量子计算与加密货币》指出,相比用于证明币主身份的加密技术,区块链的完整性在抵御量子攻击方面具有显著优势。“主要风险在于依赖公钥加密技术的加密货币钱包存在安全漏洞,”报告中写道。
比特币区块链并非坐以待毙
比特币的工作量证明(PoW)系统高度依赖加密哈希函数,而以太坊等权益证明(PoS)网络也依赖哈希函数来连接区块并维护账本的完整性。量子计算并不能为攻击者提供破解这些函数的“万能钥匙”。 欧洲刑警组织的研究人员详细说明,格罗弗算法(Grover’s algorithm)虽能加速某些搜索问题的求解,但要攻破一个256位哈希值,仍需大约2¹²8次量子运算。
这使得区块链的完整性比公钥密码学更为稳固。“无论在 PoW 还是 PoS 系统中,哈希函数在很大程度上都是量子安全的,”报告解释道。欧洲刑警组织的分析明确划清了界限,指出:
“主要的量子风险在于钱包所使用的公钥密码学,而非区块链本身——后者得益于哈希函数,依然是安全的。”
公钥成为问题所在
加密货币的所有权依赖于公钥与其对应私钥之间的数学关系。对于传统计算机而言,从其中一个反向推导出另一个在计算上是不切实际的。但一台运行肖尔算法的足够先进的量子计算机则会改变这一算术规则。
“这将使攻击者能够从公开信息中推导出私钥,从而伪造数字签名或解密原本安全的通信内容,”欧洲刑警组织表示。
故事的走向由此急转直下。部分加密货币公钥已经泄露,欧洲刑警组织表示,这如同“牙膏挤出管外,再也无法塞回”。“一旦公钥泄露,它将永久性地面临未来量子解密的风险,”报告警告道。
对于这些钱包,欧洲刑警组织的建议十分直白:“已泄露的EOA无法追溯性地加以保护。必须弃用这些地址,转而采用抗量子攻击的替代方案。”
历时76天的比特币转移行动
好消息是,抗量子密码学并非仅停留在理论层面。欧洲刑警组织指出,后量子密码学(包括美国国家标准与技术研究院(NIST)标准化方案)是主要的长期防御手段。真正的难点在于推动去中心化网络、钱包和用户完成过渡。
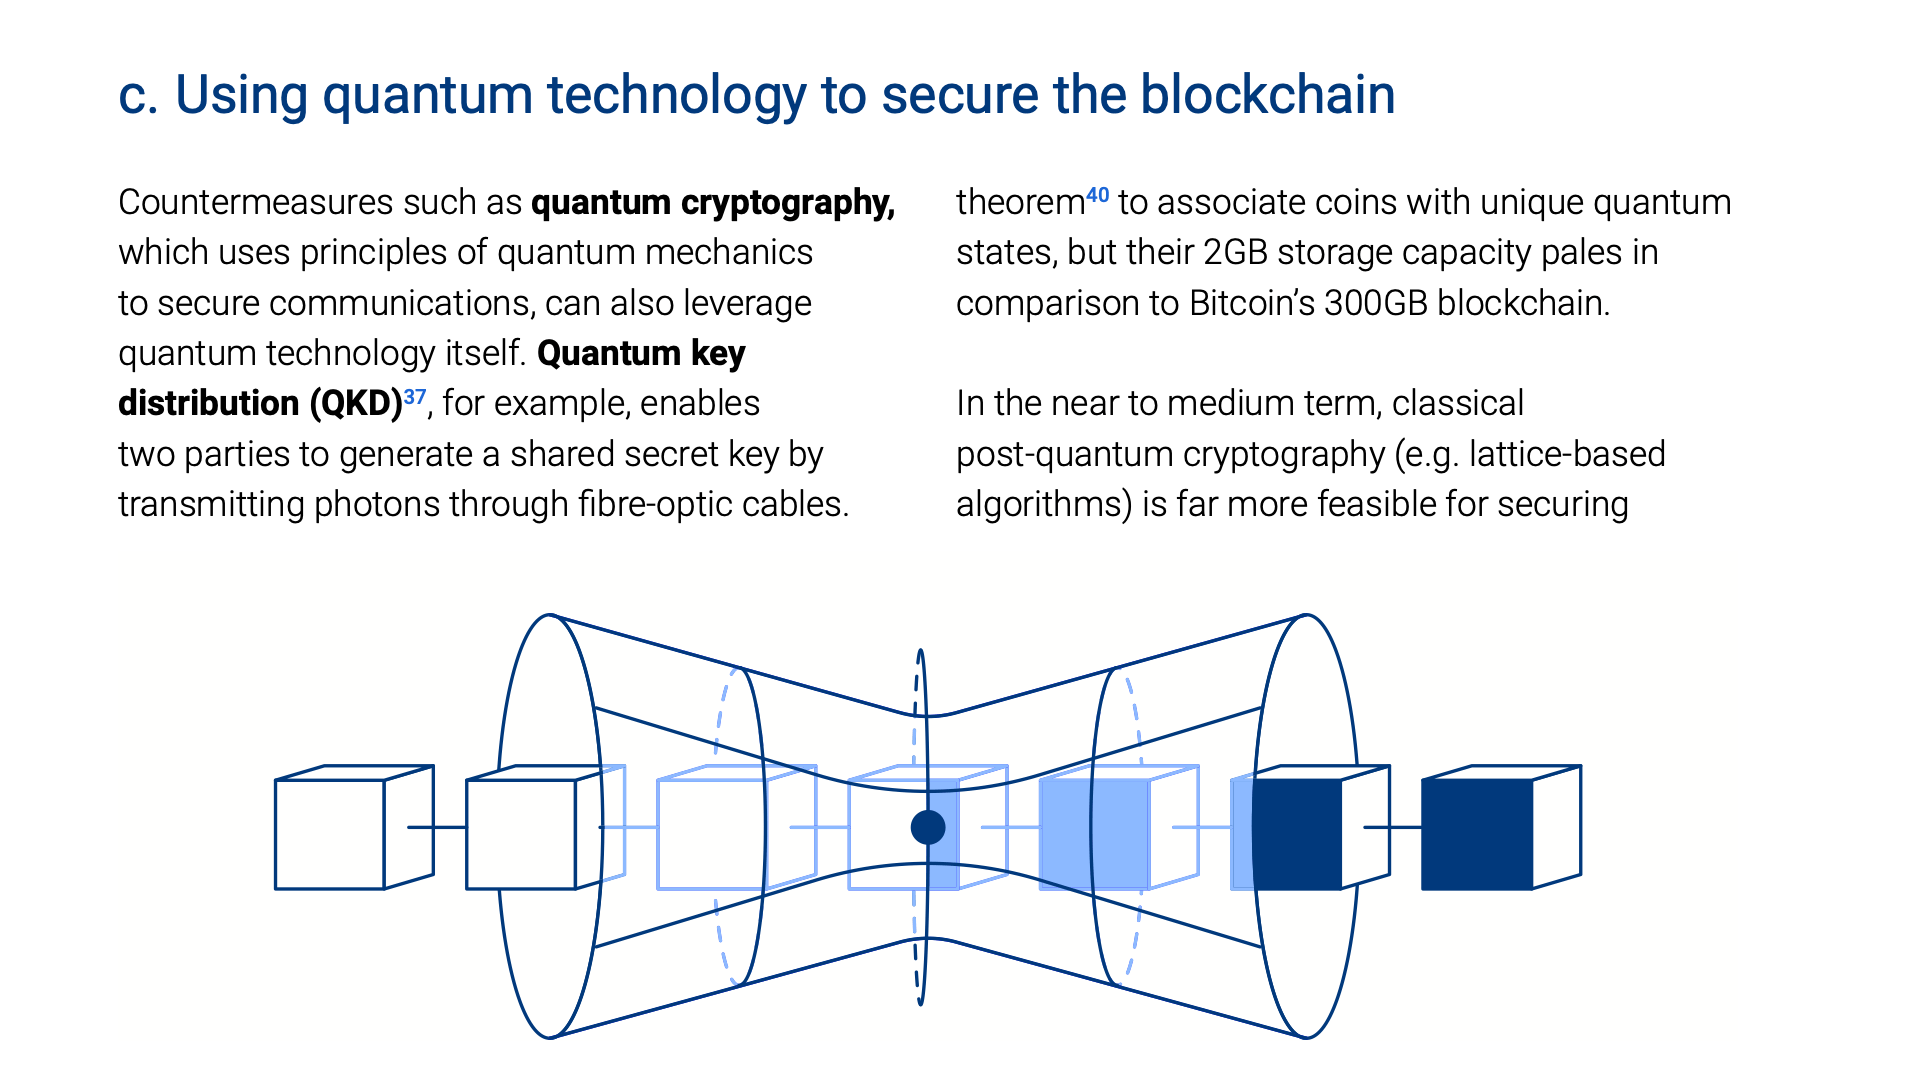
“后量子迁移中最关键的挑战并非开发抗量子算法——因为这些算法已经存在——而是在严格限制条件下执行全球范围的过渡,”欧洲刑警组织表示。
比特币的设计凸显了这一规模之大。报告援引的研究估计,如果比特币区块链完全用于此项工作,迁移所有未花费交易输出(UTXO)将消耗相当于至少76天的连续停机时间。这显然是不切实际的。 将迁移过程延长至300天,同时将每个区块的25%空间预留给过渡,被提出作为一种可能的替代方案。而且,这里并不存在一个可以一键切换的中央开关。开发者、矿工、节点运营商、钱包提供商、交易所和用户必须在网络持续运行的同时,协调完成这一变更。
欧洲刑警组织:务必在时限届满前启动
欧洲刑警组织并非在预言加密货币的末日。恰恰相反。报告总结道:“加密货币不会因量子计算而崩溃,但其长期安全需要采取主动防御措施。”
问题在于时机。若等到具备加密学意义的量子计算机出现,暴露在外的钱包将不得不与可能推导出其私钥的机器展开竞速。欧洲刑警组织传递的信息,实质上是将一条老新闻编辑室格言披上了科技外衣:不要等到印刷机停转才去修补印刷机。
“量子威胁不仅仅是一种遥远的可能性——它是一个迫在眉睫的最后期限,为我们提供了做好准备的机会,”报告指出。“现在就是采取行动的时候。”

专注于量子技术的区块链项目Quantus已通过near.com和Near Intents平台开通了其QTC代币的交易。
立即阅读: 量子安全平台Quantus通过Near Intents推出QTC代币交易

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。